Hậu trường cuộc đua tàn bạo 'loại bạo trên Internet'
Executive Briefing
Synthesized and verified with gemini-2.0-flash-thinking-exp
“# Hậu trường cuộc đua phá chặn 'phân bạo trên Internet' Dù đã được phát hiện nhiều tháng trước, các”
Key Takeaways
- 1.# Hậu trường cuộc đua phá chặn 'phân bạo trên Internet' Dù đã được phát hiện nhiều tháng trước, các tổ chức bảo mật vẫn phải chạy đua để vá hai ổ PHP2Shell trước khi có lợi ích xấu trên diện rộng.
- 2."Một ai đó trên Twitter (X) có thể tìm các bản lỗi, sử dụng AI để tấn công và đăng tải cách khai thác hố kho", Dương Ngọc Thái, Giám đốc điều hành công ty Calif Research, nói với *WSJ*.
- 3."Mọi chuyện có thể sẽ trở nên tàn bạo".
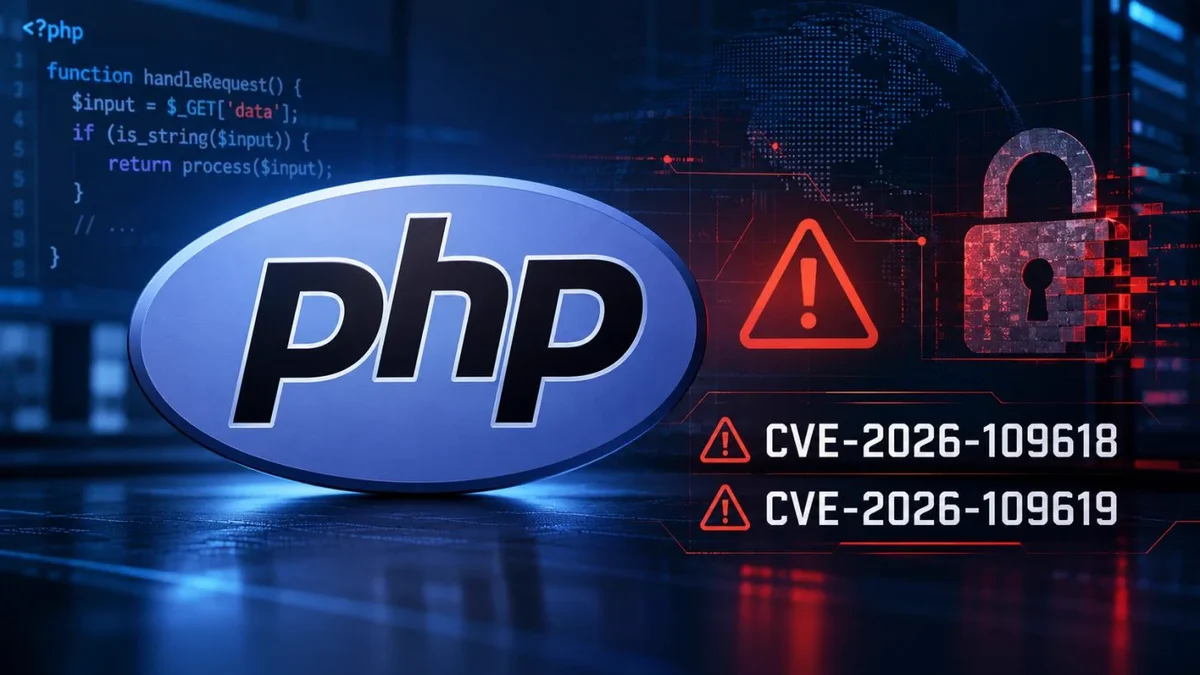
Dù đã được phát hiện nhiều tháng trước, các tổ chức bảo mật vẫn phải chạy đua để vá hai ổ PHP2Shell trước khi có lợi ích xấu trên diện rộng.
"Một ai đó trên Twitter (X) có thể tìm các bản lỗi, sử dụng AI để tấn công và đăng tải cách khai thác hố kho", Dương Ngọc Thái, Giám đốc điều hành công ty Calif Research, nói với WSJ. "Mọi chuyện có thể sẽ trở nên tàn bạo".
Calif Research, công ty khởi nghiệp bảo mật Mỹ với nhiều thành viên Việt Nam, là đơn vị đầu tiên được phát hiện trong hai ổ khóa PHP2Shell. Nó có thể được khai thác theo nhiều cách, một số chỉ cần vài giây, bởi hacker có thể sử dụng để chạy phần mềm trái phép trên bất kỳ máy chủ web nào chưa được vá lỗi.
Volker Dusch, kỹ sư của tổ chức phi lợi nhuận quản lý dự án PHP thuộc PHP Foundation, đánh giá PHP2Shell là vấn đề bảo mật nghiêm trọng nhất mà PHP phải đối mặt trong hơn một thập kỷ qua. Ông so sánh với Heartbleed, một ổ lan rộng tương tự buộc thế giới phải chạy đua để bảo vệ hàng trăm xương chủ hơn một thập kỷ trước. Theo Safe Security, Heartbleed được phát hiện vào tháng 4/2014 trong OpenSSL, cho phép tấn công gửi yêu cầu đặc biệt để đọc dữ liệu trong bộ nhớ máy chủ, có thể tiết lộ mật khẩu, khóa mã hóa, thông tin đăng nhập và cảm biến khác của dữ liệu mà không cần xác thực.
Nhà nghiên cứu Ryan Austin của Calif Research đã phát hiện ra một trong hai ổ PHP2Shell sử dụng mô hình GPT-5.6 Sol của OpenAI trong quá trình kiểm tra mã nguồn PHP vào một ngày cuối tháng 7. OpenAI là đơn vị tài nguyên hỗ trợ cho cuộc kiểm tra này, vốn là một phần nỗ lực của công cụ sau ChatGPT giúp mở rộng phần mềm dự phòng bằng AI.
Theo ông Thái, loại lỗ ổ này đã ẩn giấu trong nguồn mã PHP nhiều năm qua, nhưng quá khó để khai thác thác và phần lớn đã bị lãng quên. Nhưng AI đã tìm được cách.
Bằng mô hình mới nhất của OpenAI, Austin có thể điều khiển mã đang chạy trong bộ nhớ máy tính chỉ với một số yêu cầu gửi đến máy chủ PHP. Trên các hệ thống nhỏ, việc tấn công chỉ mất một vài giây và mất hàng giờ nếu là hệ thống phức hợp.
Ngày 8/11, ông Thái gọi điện cho Dusch: "Đây là vấn đề nghiêm trọng. Tôi đã có khoảnh khắc khắc tự hỏi: Chúa ơi, giờ chúng ta phải làm gì ở đây?".
"Làm sao để truyền đạt điều này", Dusch trả lời. "Anh hãy bình tĩnh, để adrenaline chuyển qua, và bắt tay vào sửa chữa".
Ngay sau đó, một nhóm công việc không được thành lập chính thức giữa các nhà nghiên cứu và kỹ sư phần mềm của PHP và Calif Research. Họ hợp tác với một số bên phân phối phần mềm và công ty bảo mật nhằm tìm ra cách sửa lỗi PHP2Shell, ngăn chặn khai thác thác.
Chia sẻ với CNBC, OpenAI cho biết các nhà nghiên cứu đã phát hiện hai lỗ ổ béo trong PHP bằng mô hình GPT-5.6 Sol từ hai tháng trước, thông qua liên minh bao gồm các nhà bảo trì phần mềm, đơn vị nghiên cứu an ninh mạng và đơn vị nghiên cứu cung cấp bảo mật, phân phối các bản sửa lỗi và chuẩn bị các giải pháp bảo vệ trước khi công bố rộng rãi.
Cùng thời gian, nhóm nghiên cứu mạng lưới Wiz của Google cũng có phát hiện tương tự. Trên blog, công ty cho biết đã tìm ra hai ổ bảo mật PHP thông qua mô hình Gemini 4 Argon. "Gemini 4 Argon có đóng góp vô cùng quan trọng trong việc tìm ra lỗ ổ, phát triển khai thác, phát hiện tấn công và xác thực bản vá", Google cho biết.
"PHP2Shell là ổ bảo mật nghiêm trọng nhất từng được AI tìm thấy và có thể quá phức tạp để có thể phát hiện ra nếu không có AI", Ami Luttwak, đồng sáng lập Wiz, nhấn mạnh.
Trở lại với nhóm của Calif Research, ông Thái cho biết nhóm nghiên cứu chung đã giữ bí mật tuyệt đối về sự tồn tại của PHP2Shell, đồng thời Thúc đẩy nhanh tiến độ tìm cách giải quyết. Họ sợ hacker cũng sử dụng AI để phát hiện và khai thác mỏ trước khi vá hoàn thành. Quá trình được đánh giá "vô cùng quy mô", khi phải sửa chữa gần 200 tập tin. Các nhà phát triển đã viết hơn 10.000 dòng mã trong suốt quá trình này.
Cuối cùng, ngày phát hành bản vá được ấn định là 22/10.
Thế nhưng, điều không tránh xảy ra: thông tin ổ khóa bất ngờ khai trên Hacker News ngày 21/10. Lúc này, Dusch và nhóm quyết định tung ra bản vá sớm, đồng thời kêu gọi các quản trị viên cập nhật cập nhật tức thời.
Dusch nói thêm: “Đó là sự cân bằng tốt giữa việc cung cấp thông tin cho bên phòng thủ và cách không cho phép kẻ tấn công có quá nhiều thời gian phát triển công cụ khai thác thác hầm”.
Một số dấu hiệu cho thấy ổ gà đang khai thác thực tế. "Đúng như dự đoán, chúng tôi đã ghi nhận lỗ hổng PHP mới nhất đã được hưởng lợi", nhà nghiên cứu Jake Knott của công ty an ninh mạng WatchTowr nói với CNet. "Không thành công, nhưng điều đó có thể sẽ không kéo dài".
Ảnh hưởng ở nhiều mức độ
Nói với TechTarget, công ty nghiên cứu bảo mật Palo Alto Networks cho biết đã xác định được hơn 22,6 triệu máy chủ có khả năng dễ bị tổn thương bởi PHP2Shell.
Trên X, Peter Steinberger, "cha đẻ" của OpenClaw, đánh giá ổ gà vẫn sẽ "gây ra sự ác loạn" trong tuần này, khi các doanh nghiệp và quản trị viên trang web sử dụng PHP gấp rút thực hiện bản vá cần thiết.
Thực tế, ngày càng nhiều tổ chức chính phủ, doanh nghiệp chủ động "đóng" website hoặc nền tảng để giải quyết sự cố. Bên bờ Pháp, Hà Lan, Đan Mạch và Australia, mới nhất, Thủ tướng Nhật Bản Sanae Takaichi cảnh báo doanh nghiệp nước này nên xem xét tạm dừng cung cấp dịch vụ nếu cần thiết để giảm thiểu rủi ro. "Hãy kiểm tra các trang web khai báo của các vị trí sử dụng PHP hay không và chuẩn bị áp dụng bản sửa lỗi được phát hiện, càng sớm càng tốt", bà Takaichi viết trên X.
Theo CNBC, cuộc chạy đua tung bản vá của PHP và các nhóm an ninh mạng đã giúp ngăn chặn "thảm họa Internet" có thể xảy ra. Trang này nhấn mạnh tầm quan trọng của AI trong bối cảnh các lỗ ngày càng dễ phát hiện, có thể gây ra rủi ro trong nhiều ngành nghề và quốc tế. Một bên, AI đóng vai trò hỗ trợ nhà nghiên cứu bảo mật phát hiện và khắc phục những điểm yếu, bên còn lại cố gắng sử dụng AI khai thác thác khoáng bảo mật.
Nhà phân tích Madelein van der Hout của hãng nghiên cứu Forrester cho rằng điều tạo ra PHP2Shell trở nên nghiêm trọng là vị trí chúng tồn tại. PHP là nền tảng của trang web và ứng dụng khoảng 70%, vì thế, chỉ kiểm tra và cung cấp bản vá hiện tại là chưa đủ.
"Tốc độ rất quan trọng, nhưng việc vá lỗi chỉ là một phần của giải pháp", bà Hout nói. "Nhóm bảo mật cần xác định PHP đang chạy ở đâu, ưu tiên nơi dễ bị tấn công, áp dụng bản vá chính thức kịp thời và điều chỉnh các dấu hiệu xâm phạm. Bản vá chỉ khắc phục lỗi ổ, chưa thể loại bỏ quyền truy cập mà có thể tấn công đã thiết lập".
Justin Timothy, chuyên gia tư vấn tình báo mối đe dọa của nhóm nghiên cứu và báo cáo an ninh GuidePoint (GRIT), nhấn mạnh công việc săn lùng các dấu hiệu sớm vô cùng quan trọng, nhưng quản lý nền tảng quản trị cần đề phòng rủi ro trong tương lai. "Hiện chưa có dấu hiệu cho thấy lỗi tấn công phạm quy lớn này. Tuy nhiên, kết quả 'sạch' không có nghĩa là đã loại trừ khả năng bị xâm phạm", Timothy nói với TechTarget.
Trong khi đó, Hiệp hội An ninh mạng quốc gia Việt Nam đã xác định PHP hiện được sử dụng rộng rãi, nhưng nguy cơ ảnh hướng dẫn với từng hệ thống phụ thuộc nhiều yếu tố, như phiên bản PHP đang sử dụng hay mô hình phát triển khai website. "Quan trọng là bản vá đã sẵn sàng, các nhà cung cấp dịch vụ đã bắt đầu ứng dụng, các tổ chức có đủ thông tin để hành động. Ưu tiên lúc này là điều khiển có hệ thống, vá lỗi đúng thứ tự và giám sát liên tục, thay vì lo quá cân", đại diện Hiệp hội đánh giá.
Bảo Lâm tổng hợp
- Ngày tiền tệ của Internet