Lỗ ổ PHP2Shell - khi AI làm đảo lộn giới an ninh mạng
Executive Briefing
Synthesized and verified with gemini-2.0-flash-thinking-exp
“# Lỗ PHP2Shell - khi AI làm đảo lộn giới an ninh mạng Hai ổ PHP2Shell đã tồn tại từ lâu và gần như”
Key Takeaways
- 1.# Lỗ PHP2Shell - khi AI làm đảo lộn giới an ninh mạng Hai ổ PHP2Shell đã tồn tại từ lâu và gần như chưa được phát hiện, cho đến khi AI giúp phơi bày chúng ra ánh sáng.
- 2.Ngày 21/10, PHP Foundation, tổ chức phi nhuận đứng sau ngôn ngữ lập trình PHP lợi nhuận, công bố hai lỗ bảo mật CVE-2026-109618 và CVE-2026-109619 (gọi chung là PHP2Shell) đang tồn tại trên nền tảng kèm theo bản cập nhật cập nhật.
- 3.Cả hai đều có mức độ nghiêm trọng rất cao 9,2/10 điểm, có thể giúp hacker thực thi mã từ xa, chạy lệnh độc hại trên máy chủ bị ảnh hưởng.
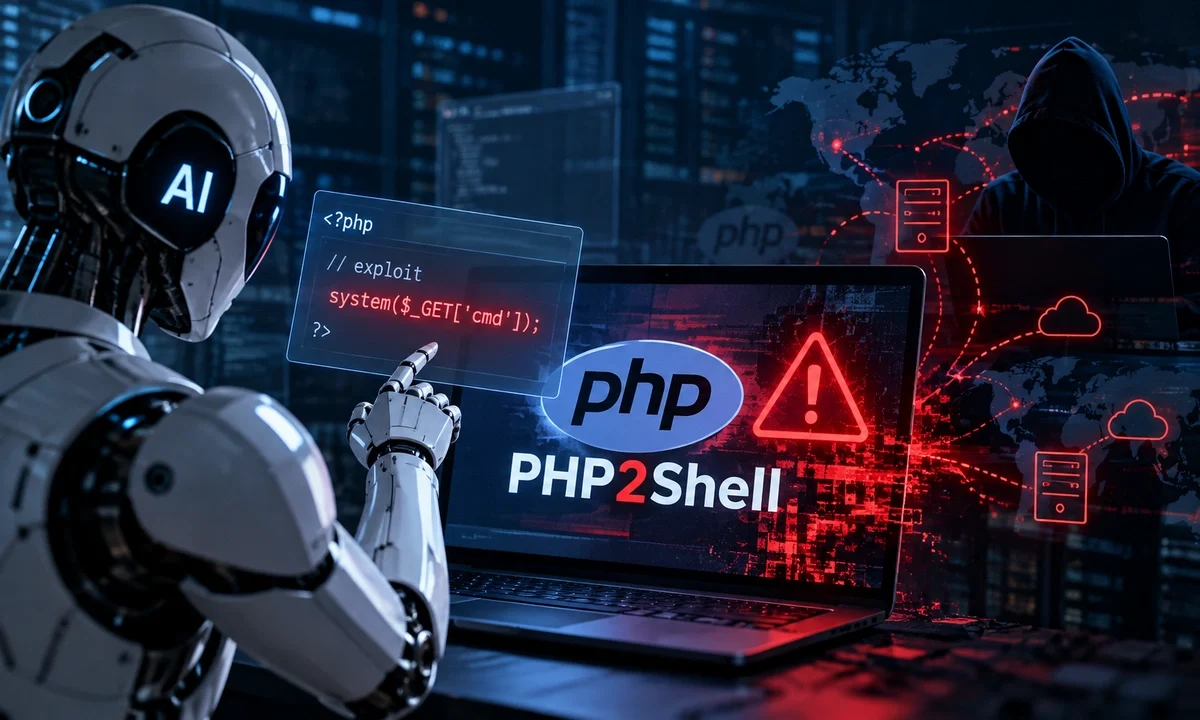
Hai ổ PHP2Shell đã tồn tại từ lâu và gần như chưa được phát hiện, cho đến khi AI giúp phơi bày chúng ra ánh sáng.
Ngày 21/10, PHP Foundation, tổ chức phi nhuận đứng sau ngôn ngữ lập trình PHP lợi nhuận, công bố hai lỗ bảo mật CVE-2026-109618 và CVE-2026-109619 (gọi chung là PHP2Shell) đang tồn tại trên nền tảng kèm theo bản cập nhật cập nhật. Cả hai đều có mức độ nghiêm trọng rất cao 9,2/10 điểm, có thể giúp hacker thực thi mã từ xa, chạy lệnh độc hại trên máy chủ bị ảnh hưởng.
Nói với WSJ, ông Dương Ngọc Thái, CEO Calif Research, cho biết loại lỗ ổ PHP2Shell đã ẩn sâu trong mã nguồn PHP nhiều năm, nhưng quá khó để khai thác và phần lớn đã bị lãng quên. Nhưng AI chính đã tìm thấy.
PHP và ổ PHP2Shell
Theo BBC, nhiều người dùng phổ thông có thể chưa nghe đến PHP (Hypertext Preprocessor) nhưng thực tế đang sử dụng hàng ngày. Đây là một mã nguồn lập trình ngôn ngữ mở rộng cho web máy chủ, được phát triển vào đầu những năm 1990 để hỗ trợ các trang web và ứng dụng.
Khi người dùng truy cập trang web, PHP là đoạn mã thu thập dữ liệu và chuyển đổi thành trang có thể đọc được. Dù có nhiều ngôn ngữ lập trình mới ra đời và được đánh giá cao hơn, PHP vẫn là nền tảng sức mạnh của nhiều hệ thống trang web toàn cầu, bao gồm cả những trang web sử dụng hệ thống quản lý nội dung như Drupal, Joomla và WordPress. Theo thống kê của W3Techs, PHP được sử dụng trên 69,3% tổng số trang web đang hoạt động trên thế giới, với phiên bản 8 sử dụng tỷ lệ lây lan 65,3%.
Trình cài đặt ngôn ngữ này vẫn được sử dụng để viết nhiều công cụ xây dựng hoặc tăng tốc độ tạo ứng dụng web, với Laravel, Symfony là các framework PHP phổ biến. Ngoài ra, nó còn tích hợp các thiết bị của nhà cung cấp, bảng điều khiển máy chủ như cPanel và Plesk, cùng một số ứng dụng Windows.
PHP được duy trì bởi PHP Foundation, bao gồm các cá nhân và công ty phụ thuộc vào ngôn ngữ này, hướng đến mục tiêu đảm bảo "phát triển thịnh vượng lâu dài".
Tuy nhiên, mọi thứ đang bị đe dọa bởi ổ bảo mật CVE-2026-109618 và CVE-2026-109619. Cả hai đều cho phép hacker có thể thực thi mã từ xa trên bất kỳ máy chủ PHP nào mà không cần xác thực, tạo điều kiện cho kẻ xấu đánh cắp dữ liệu và đọc thông tin nhạy cảm.
Theo CNBC, các ổ ổ đã tồn tại từ lâu, ít nhất từ hai năm trước. Mihail Kirov, khi đó là nhân viên công ty an mạng Quarkslab (Pháp) và hiện là kỹ sư bảo mật sản phẩm tại Tolmo (Mỹ), cho biết nhóm của ông đã tìm ra lỗ ổ cùng nguyên nhân gốc với PHP2Shell từ năm 2024. " Ngay lập tức, chúng tôi thông báo cho PHP Foundation, nhưng bản vá lỗi chưa bao giờ được phát triển khai cho đến cách đây ít ngày", Kirov nói với CNBC.
Trong bài đăng trên blog ngày 21/10, PHP Foundation thừa nhận chậm chạp là "thất bại về cấu trúc", liên quan đến quy trình quyết định bảo mật nhóm và thiếu nguồn lực gây ra.
Tuy nhiên, Kirov cho rằng công việc chậm vá ổ là điều dễ hiểu khi nguy cơ khai thác thực tế thời gian qua chưa có. Bằng chứng là hai năm qua, điểm yếu này chưa được lợi ích của hacker.
"Đó là khi các mô hình ngôn ngữ lớn chưa phổ biến như bây giờ", Kirov continue. "Sự xuất hiện của AI đã được chứng minh, vào năm 2026, mọi diễn đàn ra rất nhanh, cho phép mọi người cùng khám phá nhiều khía cạnh về một mạng lưới ninh mạng theo những cách khác nhau".
Với AI, mối đe dọa vẫn tiếp tục
Cơ quan An ninh Quốc gia Mỹ (NSA) cảnh báo hàng triệu tổ chức phải cài đặt bản cài đặt hoặc đưa ra tuyến máy chủ. Nhiều tổ chức chính phủ và doanh nghiệp cũng chủ động "đóng" trang web hoặc nền tảng để giải quyết sự cố. Pháp, Hà Lan, Đan Mạch, Australia, Nhật Bản, Anh, Singapore... đồng loạt khuyến nghị xem xét tạm dừng cung cấp dịch vụ nếu cần để giảm thiểu rủi ro.
Matt Suiche, nhà nghiên cứu tại Tolmo, công ty khởi nghiệp về an ninh mạng, cho biết mức độ khẩn cấp này "Rất mới". " Ngay cả một năm trước, vấn đề như vậy cũng chưa từng tồn tại", ông nói. "Điều khiển mọi thứ trở nên cấp bách như hiện nay là vì tất cả mọi người đều có năng lực được tăng cường nhờ AI, không chỉ bên phòng thủ mà cả những kẻ tấn công".
Đại gia lớn trong cuộc đánh giá lớn ở an ninh mạng đã đảo lộn hoàn toàn kể từ khi Anthropic công bố mô hình Huyền thoại đầu năm nay. Sau đó, hàng loạt công ty như OpenAI, Google, Meta... ra các tính năng tương tự.
"Các mô hình đã có sẵn, bao gồm cả kẻ xấu", Neatsun Ziv, CEO nhà cung cấp giải pháp an ninh mạng Ox Security, nhận xét. "Trước đây, hacker mất vài tuần để tìm ra một ổ bảo mật mới, thêm vài tháng để cố gắng khai thác nó trên toàn bộ Internet. Thời gian đó đã giảm xuống còn vài ngày, thậm chí vài giờ bắt đầu từ huyền thoại nguyên nguyên".
Nói với TechTarget, công ty nghiên cứu bảo mật Palo Alto Networks cho biết đã xác định được hơn 22,6 triệu máy chủ có khả năng dễ bị tổn thương bởi PHP2Shell. Tương tự, nền tảng Cloudflare ghi nhận số lượng lớn năng lực khai thác thác. "Con số tăng tăng hàng chiến chiến trong 45 phút sau thông báo, hàng trăm chiến trong vòng 2 tiếng, và hiện lên đến hàng triệu", CEO Cloudflare Matthew Prince viết trên X ngày 22/10.
Cũng trên X, Peter Steinberger, "cha đẻ" của OpenClaw, đánh giá lỗ ổ vẫn sẽ "gây ra sự ác loạn" trong tuần này, khi doanh nghiệp và quản trị viên trang web sử dụng PHP rút nhanh thực hiện bản vá cần thiết.
Theo nhà nghiên cứu an ninh mạng Salil Kanhere từ UNSW Sydney, những nỗ lực khai thác hầm ổ quan đến PHP2Shell sẽ tiếp tục diễn ra trong những tuần tới, bởi các chi tiết kỹ thuật hiện đã được công khai. Ông cho rằng phần mềm hiện đại vô cùng phức tạp. Một số lỗi có thể không được phát hiện ở nhiều năm dù vẫn tồn tại ở đó. Khi có công cụ đủ mạnh, mọi thứ sẽ được trình bày.
"Với sự trợ giúp của AI, hacker sẽ tìm ra khoảng thời gian mới. Vấn đề chỉ là thời gian", ông chia sẻ với BBC.
Justin Timothy, chuyên gia tư vấn đe dọa của nhóm nghiên cứu và tình báo an ninh GuidePoint (GRIT), nhấn mạnh việc săn dấu hiệu sớm vô cùng quan trọng, nhưng các quản trị viên nền tảng cần đề phòng rủi ro trong tương lai. "Hiện chưa có dấu hiệu cho thấy ổ chiến phạm quy mô lớn. Tuy nhiên, kết quả 'sạch' không có nghĩa là đã loại trừ khả năng xâm nhập", ông nói với TechTarget.
Ziv of Ox Security cũng nói: “Một công ty thậm chí còn biết mình bị tấn công vào hệ thống khi dữ liệu bị bán trên mạng sau đó”.
Các phiên bản PHP đã được vá bao gồm các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Với các phiên bản hỗ trợ chính thức 7.4, 8.0 và 8.1 hết phiên bản hiện tại, bản chỉnh sửa được cung cấp ở dạng nguồn mã; bản cũ hơn (từ 7.3 trở về trước) không được vá và cần được nâng cấp. Theo Matt Suiche của Tolmo, PHP là ngôn ngữ máy chủ cũ, nên trang web PHP của nhiều chính quyền thành phố tại Mỹ thậm chí "chưa cập nhật 10 năm qua".
Công việc hỗ trợ AI tìm ra lỗ bảo mật nghiêm trọng cần nhớ đến cảnh báo một mạng lưới từ chuyên gia gia trước đó. Giữa tháng 10, Bill Gates đánh giá tội phạm mạng có thể sử dụng mô hình AI tiên tiến để phá vỡ hệ thống tài chính và tiền doanh nghiệp. CEO Microsoft Satya Nadella cũng kêu gọi cần phát triển cách AI tiên tiến đi kèm cơ chế giám sát độc lập và khả năng ly, đồng thời đề xuất nút "phanh cấp". Anthropic dự đoán mô hình AI sẽ "sớm nhân bản trong vài tháng tới" và có thể gây thiệt hại nghiêm trọng cho an ninh mạng.
Tại Việt Nam, thống kê của BuiltWith cho thấy 143.000 trang web đang hoạt động sử dụng PHP. Hiệp hội An ninh quốc gia của Việt Nam đánh giá PHP đã được sử dụng rộng rãi, nhưng cơ sở ảnh hưởng đến từng hệ thống phụ thuộc nhiều yếu tố, như phiên bản PHP đang sử dụng hay mô hình phát triển trang web khai báo.
"Quan trọng là bản vá đã sẵn sàng, các nhà cung cấp dịch vụ đã bắt đầu ứng dụng, các tổ chức có đủ thông tin để hành động. Ưu tiên lúc này là điều khiển có hệ thống, vá lỗi đúng thứ tự và giám sát liên tục, thay vì lo lắng quá trình", đại diện Hiệp hội cho hay.
Bảo Lâm tổng hợp
- Hậu trường cuộc đua phá hủy 'biệt bạo trên Internet'
- Ngày tiền tệ của Internet