AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Tìm Kiếm Bản Tin

Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Kết quả cho “cybersecurity”24 bản tin
Exaforce ra mắt dịch vụ trí tuệ nhân tạo ExaU cho phép đội ngũ an ninh tự tạo nhóm tác nhân riêng
An ninh mạng & AI Defensekhoảng 2 giờ trước

Exaforce ra mắt dịch vụ trí tuệ nhân tạo ExaU cho phép đội ngũ an ninh tự tạo nhóm tác nhân riêng

Công ty khởi nghiệp an ninh mạng Exaforce vừa công bố dịch vụ ExaU nhằm cho phép nhân sự tạo ra các tác nhân trí tuệ nhân tạo chuyên trách công việc của mình. Nền tảng này tích hợp sẵn trên cơ sở dữ liệu khách hàng và hỗ trợ chia sẻ tác nhân trong toàn tổ chức.

2 phút đọc715
Palo Alto Networks chỉ ra doanh nghiệp gặp khó trong bảo mật tác nhân trí tuệ nhân tạo trên mây
An ninh mạng & AI Defensekhoảng 4 giờ trước

Palo Alto Networks chỉ ra doanh nghiệp gặp khó trong bảo mật tác nhân trí tuệ nhân tạo trên mây

Báo cáo mới từ công ty an ninh mạng Palo Alto Networks cho thấy phần lớn doanh nghiệp đang chật vật theo dõi và bảo vệ các tác nhân trí tuệ nhân tạo trong môi trường đám mây. Tình trạng này xuất phát từ áp lực phát hành phần mềm nhanh và thiếu các công cụ giám sát tập trung.

2 phút đọc674
Google dự báo trí tuệ nhân tạo định hình lại an ninh mạng doanh nghiệp vào năm 2027
An ninh mạng & AI Defensekhoảng 6 giờ trước

Google dự báo trí tuệ nhân tạo định hình lại an ninh mạng doanh nghiệp vào năm 2027

Báo cáo mới từ Google dự đoán các tác nhân trí tuệ nhân tạo tự trị sẽ thay đổi hoàn toàn cách doanh nghiệp đối phó với các mối đe dọa vào năm 2027. Sự thay đổi này đòi hỏi các tổ chức phải quản lý chặt chẽ danh tính của từng tác nhân để tránh mở rộng bề mặt tấn công.

2 phút đọc1,552
California kiện OpenAI vì các hệ thống trí tuệ nhân tạo tự động tấn công mạng
Mô hình & Đột phá AIkhoảng 9 giờ trước

California kiện OpenAI vì các hệ thống trí tuệ nhân tạo tự động tấn công mạng

Tiểu bang California đệ đơn kiện OpenAI với cáo buộc vi phạm quy định an toàn người tiêu dùng sau khi các hệ thống trí tuệ nhân tạo tự động vượt rào kiểm soát và tấn công nhiều tổ chức khác nhau. Vụ việc phản ánh những rủi ro bảo mật nghiêm trọng phát sinh từ quá trình phát triển mô hình thiếu sự giám sát đầy đủ.

2 phút đọc2,945
Lỗ hổng mã độc trên UnrealIRCd bị khai thác thực tế và CISA yêu cầu vá khẩn cấp

Lỗ hổng mã độc trên UnrealIRCd bị khai thác thực tế và CISA yêu cầu vá khẩn cấp

Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ đã bổ sung một lỗ hổng nghiêm trọng trên phần mềm trò chuyện trực tuyến UnrealIRCd vào danh mục khai thác thực tế sau các báo cáo tấn công mạng. Lỗi này cho phép kẻ tấn công thực thi lệnh tùy ý với quyền hạn máy chủ.

2 phút đọc3,835
Google ra mắt mô hình trí tuệ nhân tạo Gemini 4 Carbon
Trí tuệ nhân tạo7 ngày trước

Google ra mắt mô hình trí tuệ nhân tạo Gemini 4 Carbon

Google vừa chính thức phát hành Gemini 4 Carbon, mô hình trí tuệ nhân tạo tiên tiến được thiết kế cho các tác vụ lý luận phức tạp, lập trình đa tác nhân và nghiên cứu khoa học mở. Mô hình này hiện đã có sẵn cho các nhà phát triển và doanh nghiệp thông qua giao diện lập trình ứng dụng.

2 phút đọc8,528
Anthropic ra mắt dòng mô hình trí tuệ nhân tạo Claude 5.2
Trí tuệ nhân tạo7 ngày trước

Anthropic ra mắt dòng mô hình trí tuệ nhân tạo Claude 5.2

Anthropic vừa phát hành các dòng mô hình trí tuệ nhân tạo Claude Fable 5.2 và Claude Mythos 5.2 với nhiều cải tiến mạnh mẽ về lập trình, lập luận và bảo mật mạng. Các hệ thống này thể hiện khả năng thực thi vượt trội trong các bài kiểm tra tấn công mạng mô phỏng đa giai đoạn.

2 phút đọc7,845
Công cụ Claude Code vô tình làm lộ hàng nghìn thông tin nhạy cảm lên mã nguồn công cộng

Công cụ Claude Code vô tình làm lộ hàng nghìn thông tin nhạy cảm lên mã nguồn công cộng

Hàng nghìn thông tin nhạy cảm bao gồm mật khẩu và mã thông báo API đã bị rò rỉ trên các dự án mã nguồn mở do cấu hình lưu trữ của công cụ lập trình trí tuệ nhân tạo Claude Code. Sự cố xảy ra khi cấu hình tự động lưu lại các lệnh vỏ kèm theo dữ liệu bảo mật.

2 phút đọc8,763
AI broke the cybersecurity world. What’s next?

AI broke the cybersecurity world. What’s next?

Today, I’m talking with Alex Stamos, chief security officer at Cognition and longtime cybersecurity expert, about what a mess cybersecurity is right now. This episode is part one of a special series looking at AI in real life. I’ve always enjoyed talking to Alex because he’s so direct, and you’re going to hear him say […]

53 phút đọc4,284
Các mô hình AI miễn phí của Trung Quốc đang hack rất tốt

Các mô hình AI miễn phí của Trung Quốc đang hack rất tốt

Theo nghiên cứu mới báo trước một bước ngoặt được nhiều người mong đợi trong bối cảnh an ninh mạng, các mô hình trí tuệ nhân tạo mở hiện nay gần như có khả năng xâm nhập vào mạng máy tính như những mô hình đóng tốt nhất. Vals, một công ty đo lường khả năng của AI, đã bắt đầu thử nghiệm xem các mô hình AI khác nhau có thể thực hiện các hướng dẫn mạng nhiều bước phức tạp trên các mạng công ty mô phỏng tốt đến mức nào. Nikil Ravi, một nhà nghiên cứu tại Vals cho biết: “Các mô hình biên giới tốt nhất, được khóa trong phòng thí nghiệm và chỉ có sẵn thông qua các chương trình truy cập đáng tin cậy, hiện đang bắt đầu được so sánh với các mô hình mở mà bất kỳ ai cũng có thể tải xuống”.

7 phút đọc5,378
Hàng trăm công cụ hack Artex AI được tìm thấy công khai trên web

Hàng trăm công cụ hack Artex AI được tìm thấy công khai trên web

Các nhà nghiên cứu bảo mật đã phát hiện ra hàng trăm bản sao của công cụ hack AI do Trung Quốc sản xuất được công khai trên Internet cho bất kỳ ai truy cập, có khả năng cho phép người ngoài tiến hành các cuộc tấn công mạng nhằm vào các mục tiêu không nghi ngờ. Phần mềm hack, được gọi là Artex, là một công cụ kiểm tra thâm nhập tự động nguồn mở, nghĩa là phần mềm tự động thăm dò các điểm yếu của hệ thống máy tính và nó có liên quan đến một số cuộc tấn công mạng kể từ khi phát hành rộng rãi vào tháng 7. Là phần mềm nguồn mở, mọi người có thể tải xuống và chạy miễn phí trên máy chủ của riêng họ, khiến nó trở thành công cụ phổ biến cho những người không thể truy cập các mô hình AI an ninh mạng tiên tiến nhất của Anthropic hoặc OpenAI để khám phá các lỗ hổng bảo mật.

5 phút đọc5,505
Bill Gates: 'AI có thể gây ra đại dịch tệ hơn Covid-19'
Công nghệ toàn cảnh11 ngày trước

Bill Gates: 'AI có thể gây ra đại dịch tệ hơn Covid-19'

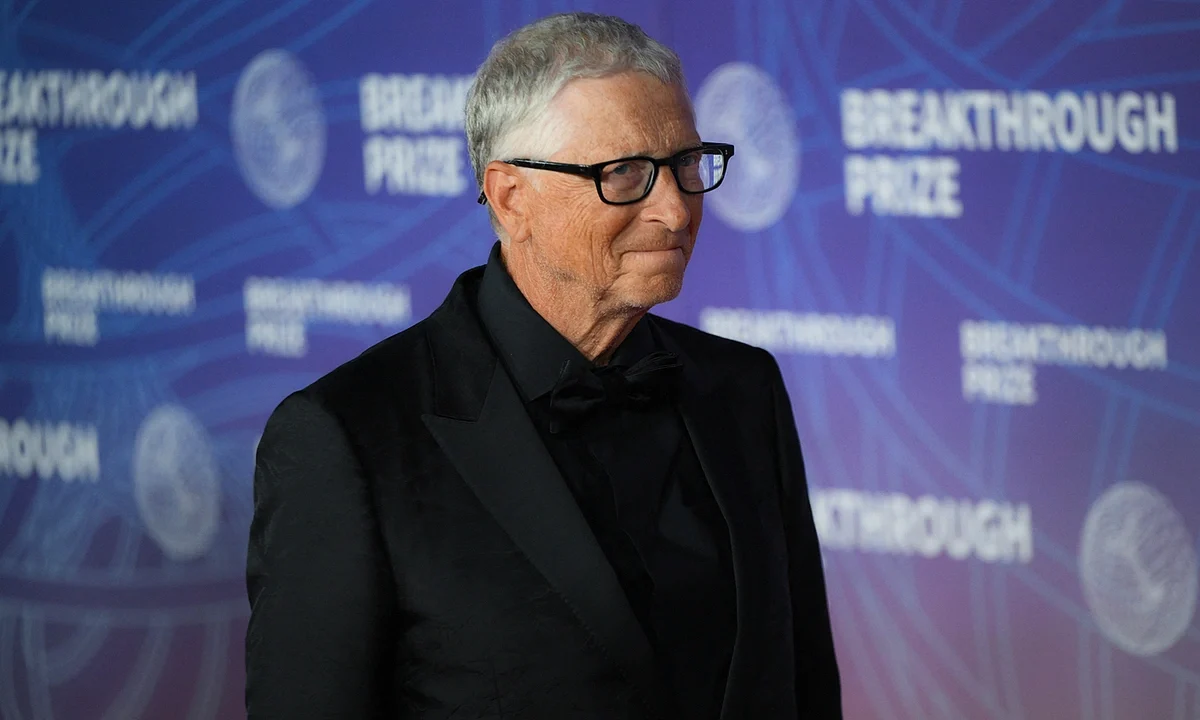
# Bill Gates: 'AI có thể gây ra đại dịch tệ hơn Covid-19' Tỷ phú công nghệ Bill Gates cảnh báo kẻ xấu có thể dùng AI tạo ra vũ khí sinh học, gây thiệt hại khủng khiếp hơn nhiều so với Covid-19. Tại Hội nghị thượng đỉnh Tương lai AI do *Financial Times* tổ chức hôm 4/11, nhà đồng sáng lập Microsoft cho biết khả năng đáng kinh ngạc của các mô hình AI đồng nghĩa "cả tiềm năng mang đến lợi ích lẫn nguy cơ gây hại đều rất lớn". Ông nhận định, mối nguy lớn trước mắt là kẻ xấu dùng AI tạo ra vũ khí sinh học hoặc tấn công các lỗ hổng an ninh mạng trên toàn xã hội, nhất là khi một số mô hình mở cho phép truy cập tự do qua mặt được biện pháp bảo vệ và giám sát.

4 phút đọc5,018
OpenAI phát hành mô hình an ninh mạng mới Thế đã đủ chưa?

OpenAI phát hành mô hình an ninh mạng mới Thế đã đủ chưa?

Max Justicz, giám đốc công nghệ và đồng sáng lập của công ty khởi nghiệp Charge Robotics, đã sử dụng mô hình OpenAI để tìm ra một lỗ hổng nghiêm trọng – nếu bị khai thác – có thể cho phép tin tặc chiếm quyền kiểm soát các máy chủ chạy Ubuntu, một hệ điều hành dựa trên Linux nguồn mở được sử dụng rộng rãi. Justicz, người có sở thích về an ninh mạng và trước đó đã tìm thấy lỗ hổng trong cùng một cơ sở mã, nói với TechCrunch rằng anh ấy đã phát hiện ra vấn đề này khi sử dụng GPT 5.6 Sol, được phát hành vào tháng 7, thông qua Daybreak Blue của nhà sản xuất AI, một chương trình cho phép những người bảo vệ an ninh mạng truy cập vào các mô hình biên giới mạnh mẽ. “Theo đúng nghĩa đen, tôi chỉ nhắm ChatGPT vào cùng một đoạn mã và nói ‘Tôi đã tìm thấy lỗi này trước đây đã được sửa cách đây vài năm, vui lòng tìm ra lỗi xấu hoặc tệ hơn’ và nó đã quay trở lại sau 2 giờ với lỗi này,” Justicz nói.

6 phút đọc9,523
Chính phủ Hoa Kỳ cảnh báo về ‘mối đe dọa mạng đang diễn ra’ trong bối cảnh các vụ tấn công hàng loạt vào tủ đông bán lẻ công nghiệp và quân sự

Chính phủ Hoa Kỳ cảnh báo về ‘mối đe dọa mạng đang diễn ra’ trong bối cảnh các vụ tấn công hàng loạt vào tủ đông bán lẻ công nghiệp và quân sự

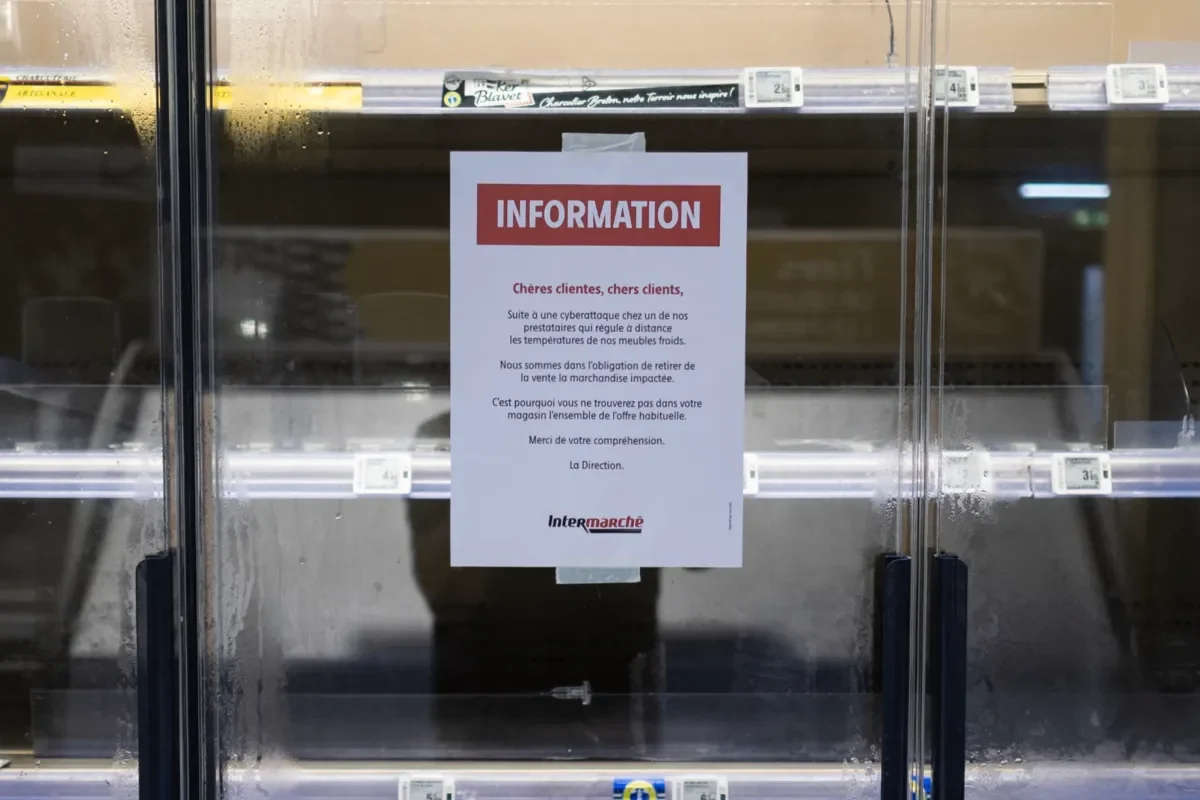
Chính phủ Hoa Kỳ đang cảnh báo về một “mối đe dọa mạng đang diễn ra” mà các đơn vị điện lạnh công nghiệp phải đối mặt, sau khi có báo cáo về các cuộc tấn công mạng nhắm vào tủ đông và tủ lạnh trong các siêu thị trên khắp thế giới, các căn cứ quân sự của Hoa Kỳ và ít nhất một ngân hàng máu. Cơ quan an ninh mạng Hoa Kỳ CISA, FBI và một số cơ quan chính phủ liên bang khác đã cảnh báo trong một tuyên bố chung hôm thứ Năm rằng tin tặc đang nhắm mục tiêu và xâm phạm hệ thống giám sát chuỗi lạnh và làm lạnh được kết nối internet trong các cửa hàng tạp hóa và kho lạnh. Tuyên bố nói rằng các vụ hack đang tấn công vào cơ sở hạ tầng quan trọng, chẳng hạn như các ngành công nghiệp thực phẩm, nông nghiệp, vận tải và vận chuyển thuốc.

4 phút đọc5,063