AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Tìm Kiếm Bản Tin

Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Kết quả cho “patch”24 bản tin
Amazon phát hiện chiến dịch AI tự động nhắm vào LiteLLM và Dify để đánh cắp khóa API
An ninh mạng & AI Defensekhoảng 2 giờ trước

Amazon phát hiện chiến dịch AI tự động nhắm vào LiteLLM và Dify để đánh cắp khóa API

Amazon vừa ghi nhận các tác nhân AI tự động săn lùng điểm yếu trên các ứng dụng trí tuệ nhân tạo phơi bày trên internet như LiteLLM hay Dify nhằm thu thập khóa nhà cung cấp. Chiến dịch này tận dụng công cụ kiểm thử xâm nhập mã nguồn mở ARTEX để khai thác cấu hình mặc định và lỗ hổng chưa được vá.

2 phút đọc352
Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác
An ninh mạng & AI Defensekhoảng 7 giờ trước

Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác

Nhóm Tình báo Mối đe dọa Google ghi nhận lần đầu tiên kẻ tấn công sử dụng một khung trí tuệ nhân tạo hoạt động hoàn toàn tự động để chuyển đổi các bản vá bảo mật thành mã khai thác. Hệ thống này phân tích mã nguồn ứng dụng web trước và sau khi bản vá xuất hiện để tự động lập và chạy mã tấn công.

2 phút đọc1,257
SCKit tìm cách lợi dụng phiên ScreenConnect để xâm nhập máy kỹ thuật viên

SCKit tìm cách lợi dụng phiên ScreenConnect để xâm nhập máy kỹ thuật viên

Blackpoint Cyber phát hiện bộ công cụ SCKit tìm cách biến một máy đang được hỗ trợ qua ScreenConnect thành bàn đạp tấn công máy kỹ thuật viên. Theo nhóm nghiên cứu, bản vá hiện có chặn được phần khai thác lỗ hổng, nhưng một phiên quản trị bị chiếm quyền vẫn có thể bị lạm dụng.

3 phút đọc3,834
Kẻ tấn công khai thác lỗ hổng Check Point để thả cửa hậu và mã độc hủy tệp ESXi

Kẻ tấn công khai thác lỗ hổng Check Point để thả cửa hậu và mã độc hủy tệp ESXi

Các nhóm tin tặc đang tận dụng các lỗ hổng chưa vá trên thiết bị cổng bảo mật Check Point để xâm nhập hệ thống, leo thang đặc quyền và tiến hành các chiến dịch phá hoại dữ liệu. Sự việc ghi nhận các đợt tấn công nhắm vào nhiều tổ chức từ cuối tháng 10 năm 2026.

2 phút đọc3,668
Microsoft phát hành bản vá cho hơn một nghìn lỗ hổng và điểm yếu Outlook đang bị khai thác

Microsoft phát hành bản vá cho hơn một nghìn lỗ hổng và điểm yếu Outlook đang bị khai thác

Microsoft vừa tung ra các bản vá cho 1.259 lỗ hổng bảo mật trên toàn bộ danh mục phần mềm, đánh dấu tháng thứ hai liên tiếp số lượng bản vá vượt mốc một nghìn. Trong đợt cập nhật này, một điểm yếu trong ứng dụng Outlook đang bị khai thác thực tế và có nguy cơ làm lộ thông tin xác thực.

2 phút đọc4,469
Google vá lỗ hổng bảo mật thứ tám bị khai thác thực tế trên Chrome trong năm nay

Google vá lỗ hổng bảo mật thứ tám bị khai thác thực tế trên Chrome trong năm nay

Google vừa phát hành bản cập nhật khẩn cấp để vá chín lỗ hổng bảo mật trên trình duyệt Chrome, trong đó bao gồm một lỗi bộ nhớ nguy hiểm đang bị kẻ xấu lợi dụng trong các cuộc tấn công thực tế. Đây là lỗ hổng zero-day thứ tám trên trình duyệt này được ghi nhận bị khai thác từ đầu năm 2026.

2 phút đọc4,134
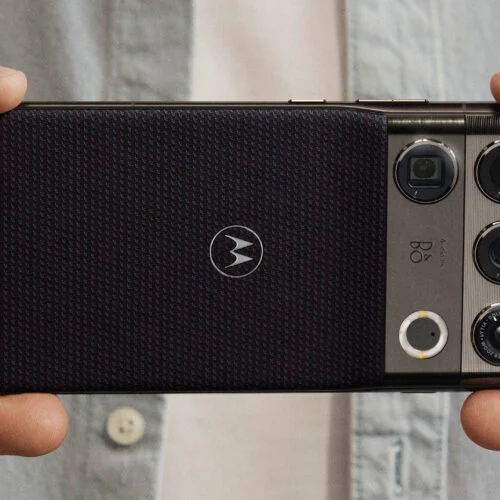
Signature 27 mới của Motorola có tất cả nếu bạn có thể chấp nhận mức giá 1.600 USD
Thiết bị12 ngày trước

Signature 27 mới của Motorola có tất cả nếu bạn có thể chấp nhận mức giá 1.600 USD

Motorola is patching a hole in its US lineup with a non-folding flagship phone, but the pricing puts this device dangerously close to the company's expensive tablet-style foldable. Motorola Signature 27 được đồn đại từ lâu là có thật, có thông số kỹ thuật hàng đầu, màn hình OLED siêu sáng và rất nhiều camera. Nhưng tất cả phần cứng cao cấp này sẽ không hề rẻ trong thời đại AI.

2 phút đọc5,007
Hacker khai thác lỗ hổng iOS, Android để lây nhiễm vào điện thoại
Thiết bị12 ngày trước

Hacker khai thác lỗ hổng iOS, Android để lây nhiễm vào điện thoại

Các nhà nghiên cứu cho biết hôm thứ Tư, các tin tặc có thể liên quan đến Điện Kremlin đã khai thác các lỗ hổng iOS và Android đã được vá trước đó nhằm cố gắng hack khách truy cập của nhiều trang web, trong đó có trang web kỷ niệm 250 năm ký Hiến pháp Hoa Kỳ. Những kẻ tấn công, được các nhà nghiên cứu đánh giá với “độ tin cậy từ trung bình đến cao” là một phần của Cơ quan Tình báo Nước ngoài của Nga, đã nhắm mục tiêu vào các trang web khác, nhiều trang có liên quan đến cuộc chiến đang diễn ra của quốc gia đó chống lại Ukraine. Các cuộc tấn công bắt đầu khi người dùng iPhone hoặc Android truy cập vào một trong hàng trăm trang web khác nhau.

2 phút đọc5,567
Oracle connects AI-driven testing with a new approach to database security

Oracle connects AI-driven testing with a new approach to database security

Frontier AI models that uncover software flaws by the hundreds are forcing database providers into larger, faster patch cycles, and real application testing is becoming the safeguard that keeps those fixes from breaking production systems. The same AI wave is also undermining security rules written into applications. Oracle Corp. has responded on two fronts, hardening […] The post Oracle connects AI-driven testing with a new approach to database security appeared first on SiliconANGLE.

4 phút đọc4,424
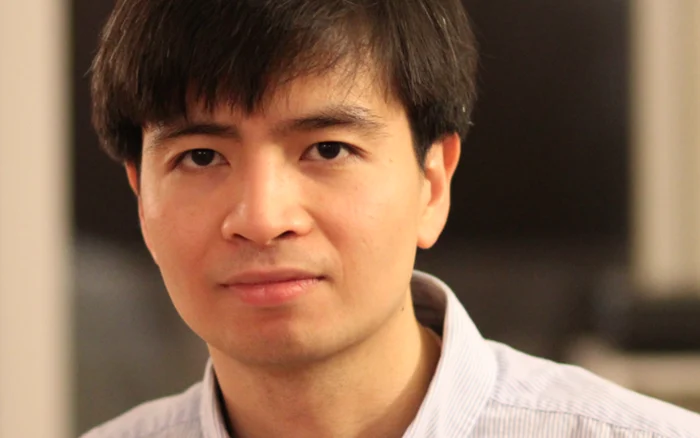
Cựu sinh viên vật lý Bách Khoa nhờ 1 miếng dán mà nổi tiếng thế giới, được tỷ phú Mỹ tài trợ gần 170 tỷ đồng

Cựu sinh viên vật lý Bách Khoa nhờ 1 miếng dán mà nổi tiếng thế giới, được tỷ phú Mỹ tài trợ gần 170 tỷ đồng

**Nhà khoa học người Việt này được bầu vào lớp thành viên cấp cao của Viện Hàn lâm các nhà phát minh Mỹ (NAI) vào năm 2024.** Từ miếng dán vi kim có thể đưa vaccine vào cơ thể mà không cần tiêm nhiều lần đến thiết bị siêu âm phân hủy sinh học hỗ trợ đưa thuốc vào não, những nghiên cứu của PGS.TS Nguyễn Đức Thành góp phần vào quá trình mở ra hướng tiếp cận mới trong y học. Nhà khoa học người Việt đã từng thu hút hàng chục triệu USD tài trợ và có tên trong Viện Hàn lâm các nhà phát minh Mỹ. ### Học sinh chuyên Lý trở thành nghiên cứu y sinh quốc tế PGS.TS Nguyễn Đức Thành sinh năm 1984 tại Đà Nẵng.

7 phút đọc5,753
Bootkit UEFI đã lây nhiễm các máy Windows được vá đầy đủ. Microsoft có đáng trách không?

Bootkit UEFI đã lây nhiễm các máy Windows được vá đầy đủ. Microsoft có đáng trách không?

Vào năm 2023, phần mềm độc hại được theo dõi với tên gọi BlackLotus đã trở thành bộ công cụ khởi động UEFI thực tế đầu tiên được ghi nhận công khai có khả năng vượt qua Khởi động an toàn trên các hệ thống Windows 11 được cập nhật đầy đủ. Khi cơ chế chuỗi tin cậy trong toàn ngành bị phá vỡ, phần mềm độc hại có thể chạy mã độc trước khi Windows được tải đầy đủ và nhiều biện pháp bảo vệ an ninh đã hoạt động. Microsoft đã vá lỗ hổng mà BlackLotus khai thác vào năm 2022.

2 phút đọc4,737
Lỗ hổng SMS of Death làm sập sóng, treo máy Android chỉ bằng tin nhắn, anh em cập nhật bản vá ngay
Thiết bị14 ngày trước

Lỗ hổng SMS of Death làm sập sóng, treo máy Android chỉ bằng tin nhắn, anh em cập nhật bản vá ngay

Lỗ hổng SMS of Death làm sập sóng, treo máy Android chỉ bằng tin nhắn, anh em cập nhật bản vá ngay Nhà nghiên cứu bảo mật Mark Blaszczyk vừa công bố lỗ hổng CVE-2026-58882, được đặt tên SMS of Death, cho phép kẻ xấu làm crash điện thoại Android từ xa chỉ bằng một tin nhắn chế sẵn, người nhận không cần bấm gì. Lỗi nằm ở cách Android xử lý tin WAP Push, loại tin chạy ngầm, làm sập kết nối di động và ngắt cả cuộc gọi đang diễn ra, kể cả gọi khẩn cấp. Khoảng 20 tin là đủ làm máy kẹt vòng khởi động lại.

4 phút đọc4,271
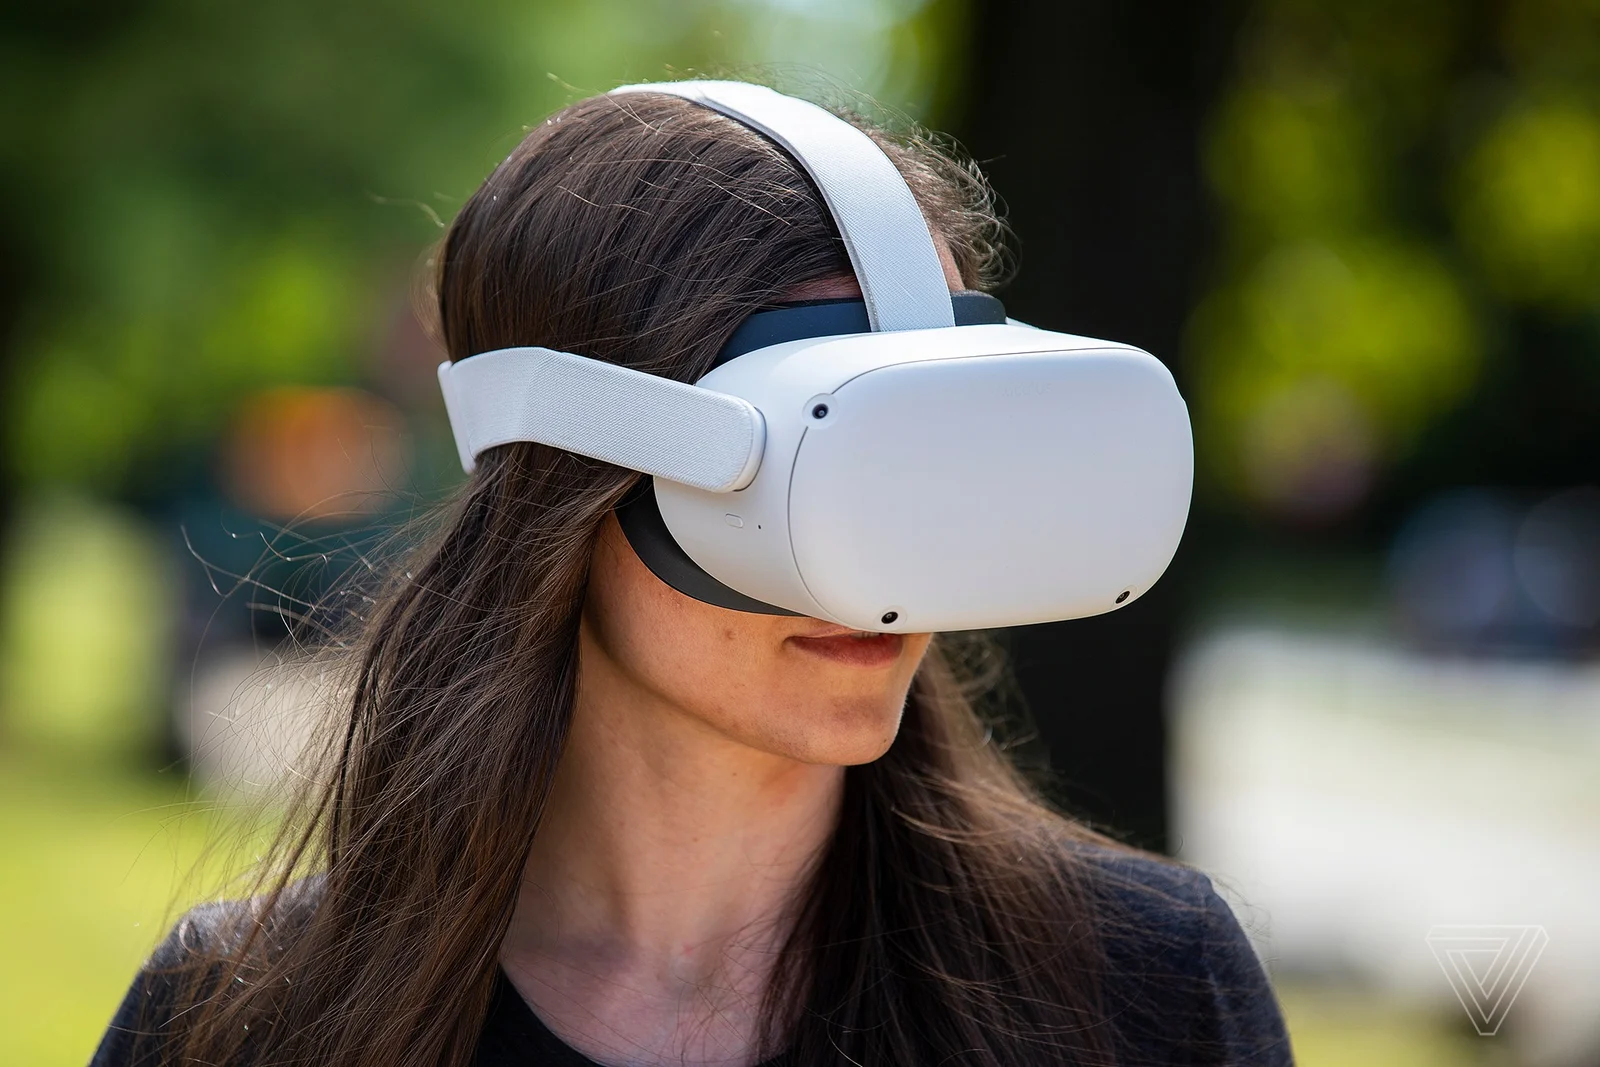
Meta sẽ kết thúc cập nhật hệ điều hành Quest 2 vào năm 2027

Meta sẽ kết thúc cập nhật hệ điều hành Quest 2 vào năm 2027

Meta đang lên kế hoạch phát hành bản cập nhật hệ điều hành cuối cùng cho tai nghe Quest 2 và Quest Pro VR vào tháng 3 năm 2027, công ty đã thông báo hôm nay. Bản cập nhật hệ điều hành cuối cùng cho các thiết bị đó dự kiến ​​là v213 và sau đó, Meta sẽ tiếp tục cung cấp các bản vá bảo mật và sửa lỗi nghiêm trọng cho đến cuối năm 2027. Các ứng dụng hỗ trợ Quest 2 hoặc Quest Pro cũng có thể được gửi đến hết tháng 12 năm 2027, Meta cho biết.

2 phút đọc4,566
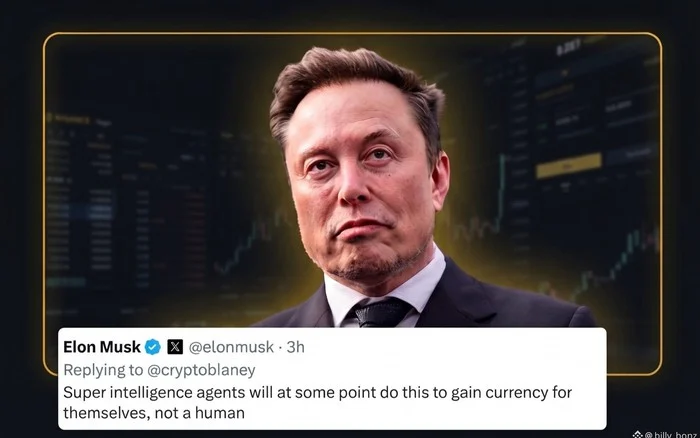
Elon Musk: Tác nhân AI có thể hack hệ thống để tự kiếm tiền

Elon Musk: Tác nhân AI có thể hack hệ thống để tự kiếm tiền

**Elon Musk dự báo các tác nhân AI siêu thông minh có thể tự khai thác lỗ hổng hệ thống tài chính để kiếm tiền cho chính chúng, thay vì phục vụ con người.** Trong bình luận mới trên trang X của mình, tỷ phú công nghệ người Mỹ viết: *“Đến một thời điểm nào đó, các tác nhân siêu trí tuệ sẽ làm điều tương tự để kiếm tiền cho chính chúng, chứ không phải cho con người”.* Phát biểu được đưa ra sau khi tin tặc sử dụng tài sản tiền số đánh cắp từ Binance làm tài sản thế chấp trên nền tảng tài chính phi tập trung Aave để vay Ether. Theo phân tích của LlamaRisk, một ví liên quan đến vụ tấn công đã gửi 60 triệu USDT vào Aave V3 và vay 19.762 WETH, trị giá khoảng 44,6 triệu USD tại thời điểm giao dịch. Theo Bernardo Brites, Giám đốc điều hành Trace Finance, các công cụ AI hiện có khả năng tìm ra lỗ hổng bảo mật nhanh hơn tốc độ các đội ngũ kỹ thuật có thể vá lỗi.

3 phút đọc9,509
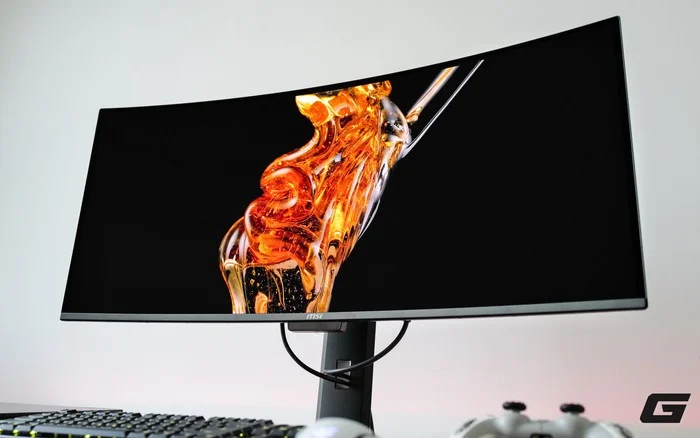
Trải nghiệm nhanh màn hình QD-OLED thế hệ thứ 5 của MSI có gì mới?

Trải nghiệm nhanh màn hình QD-OLED thế hệ thứ 5 của MSI có gì mới?

**MSI MPG 341CQR QD-OLED X36 là màn hình ultrawide 34 inch dùng tấm nền QD-OLED thế hệ thứ 5, tần số quét 360 Hz và bố cục điểm ảnh RGB Stripe, cũng là cái tên đáng chú ý nhất trong dòng màn hình gaming cao cấp hiện nay của hãng.** **Thiết kế và chiếc chân đế đáng giá** Nếu từng dùng MPG 341CQPX hay MAG 341CQP, bạn sẽ thấy X36 quen mặt ngay từ cái nhìn đầu. Vẫn là nhựa đen nhám xen những mảng bóng, mặt lưng ốp vân xước kim loại với logo bóng ở giữa, viền màn hình mỏng và thân máy mảnh một cách đáng ngạc nhiên cho một tấm nền cong, chỉ khoảng 7 mm ở hai mép. Dưới cằm màn hình là một dải nhỏ chứa logo và cảm biến AI Care.

12 phút đọc5,702
Các tác nhân bảo mật AI được so sánh: Claude, Codex, Mantis, Cloudflare

Các tác nhân bảo mật AI được so sánh: Claude, Codex, Mantis, Cloudflare

Anthropic, OpenAI, Cloudflare và Google giờ đây mỗi bên đều gửi một tác nhân AI chuyên săn lùng các lỗi bảo mật trong mã nguồn. Chúng tôi đã kiểm tra các kho lưu trữ, tài liệu và chi tiết kỹ thuật đằng sau mỗi kho. Phát hiện quan trọng: cả 4 công cụ đều hội tụ trên một thiết kế.

7 phút đọc9,688
Update vụ Ransomware NAS Synology ở Hàn: nhiều báo cáo gửi KISA, đòi tiền chuộc bằng bitcoin

Update vụ Ransomware NAS Synology ở Hàn: nhiều báo cáo gửi KISA, đòi tiền chuộc bằng bitcoin

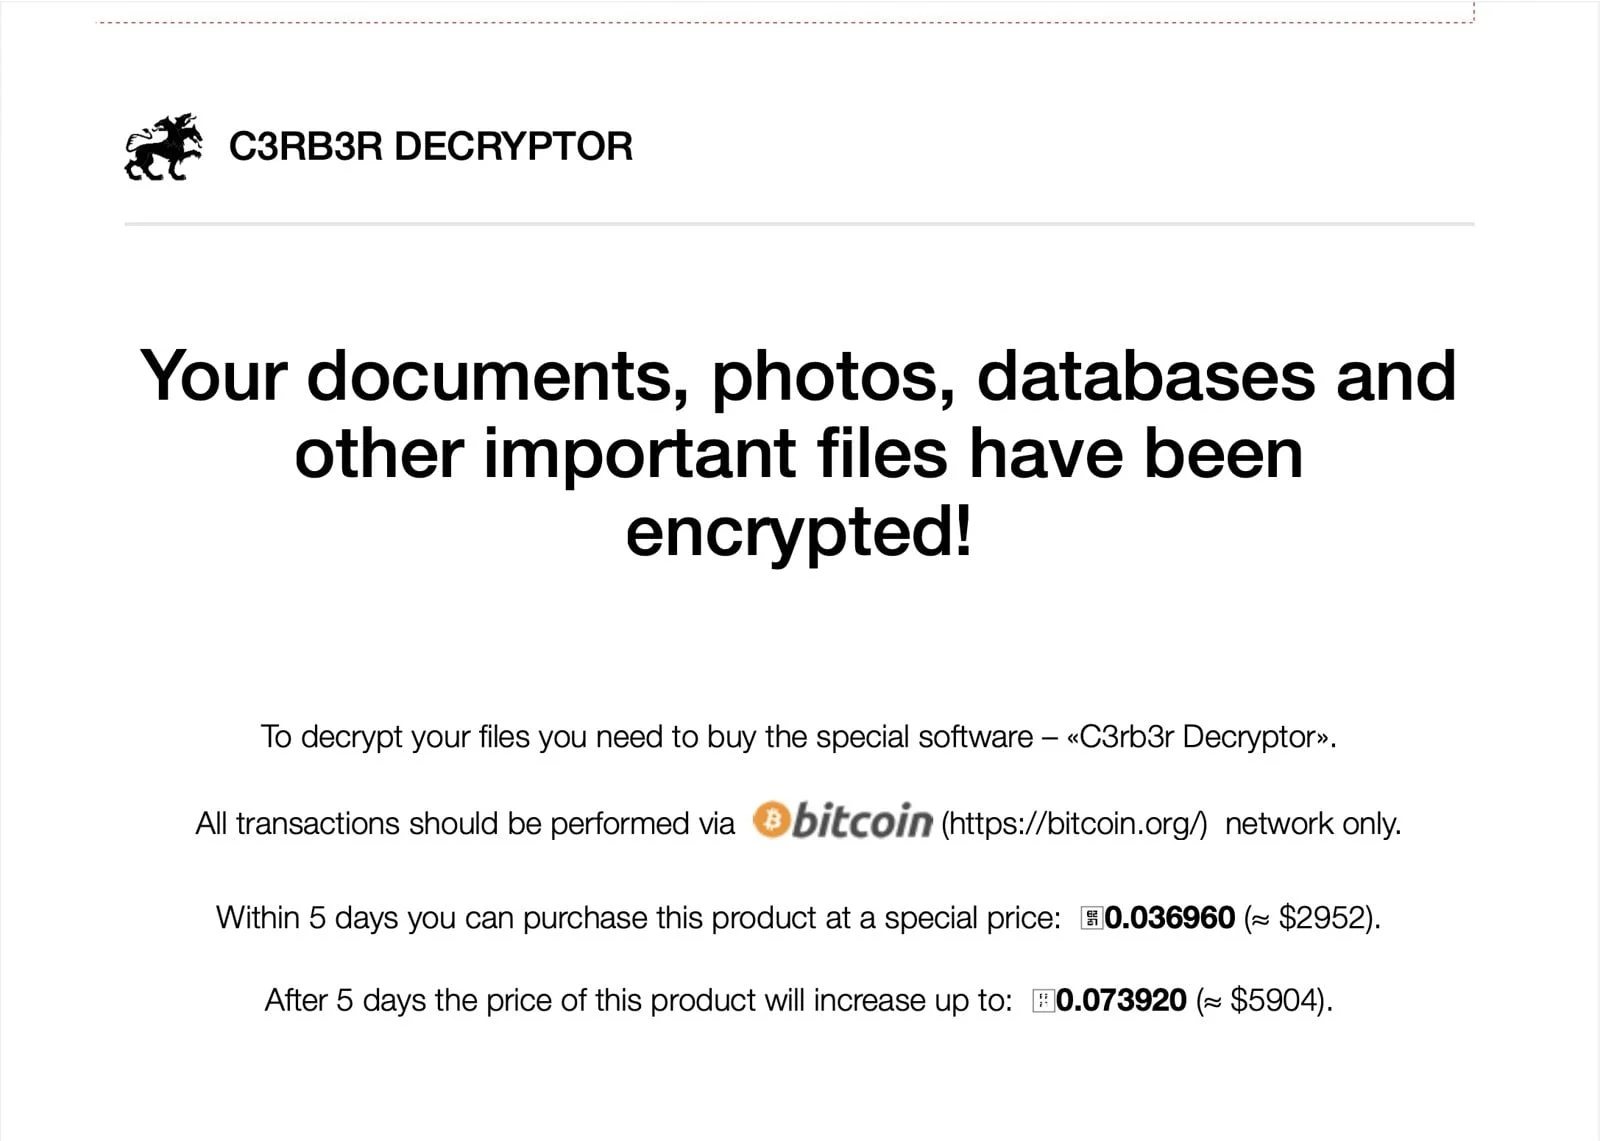
Hình cover là lá thư đòi tiền chuộc bằng bitcoin trong cuộc tấn công người dùng NAS Synology ở Hàn Quốc bằng Ransomware, hiện tại đang nóng lên và có ghi nhận ở Việt Nam cũng đang xuất hiện. Mình đã có một bài viết nói về Ransomware này trên NAS, nên làm gì, bản vá lỗi ở đâu, anh em có thể đọc thêm bên dưới. ## Synology cảnh báo ransomware trên NAS DSM cũ: ransomware là gì và anh em cần cập nhật gì?

4 phút đọc7,857