AI seek out ổ bảo mật ảnh hưởng nghiêm trọng tới 70% trang web toàn cầu
Tóm lược nhanh
Tổng hợp và đối chiếu bởi gemini-2.0-flash-thinking-exp
“**Có lỗi nghiêm trọng cho phép điều khiển máy chủ mà không cần phải đăng nhập, trong khi PHP đứng sau phần lớn trang web”
Các điểm cốt lõi
- 1.**Có lỗi nghiêm trọng cho phép điều khiển máy chủ mà không cần phải đăng nhập, trong khi PHP đứng sau phần lớn trang web trên thế giới.**
- 2.Ngày 21/10, nhiều trang web chính phủ phủ khắp Châu Âu và một số quốc gia khác đồng loạt hoạt động liên tục. Nguyên nhân là hai ổ bảo mật ở mức độ ngh
- 3.Ở Hà Lan, Trung tâm An ninh mạng Quốc gia tự ngắt kết nối hệ thống của mình trước đây. Nhiều đơn vị khác được thực hiện theo: cổng thông tin chính phủ
**Có lỗi nghiêm trọng cho phép điều khiển máy chủ mà không cần phải đăng nhập, trong khi PHP đứng sau phần lớn trang web trên thế giới.**
Ngày 21/10, nhiều trang web chính phủ phủ khắp Châu Âu và một số quốc gia khác đồng loạt hoạt động liên tục. Nguyên nhân là hai ổ bảo mật ở mức độ nghiêm trọng nhất được công bố trong PHP, trình lập ngôn ngữ sau phần hiện tại của trang web lớn nhất. Các cơ quan an ninh mạng kêu gọi ai chưa kịp cập nhật bản vá thì trang web tạm thời tắt.
Ở Hà Lan, Trung tâm An ninh mạng Quốc gia tự ngắt kết nối hệ thống của mình trước đây. Nhiều đơn vị khác được thực hiện theo: cổng thông tin chính phủ, Cảng Rotterdam, Liên đoàn bóng đá KNVB, trang web của 5 hệ thống chính trị lớn nhất và một số bệnh viện. Tại Phần Lan, Valtori, đơn vị cung cấp dịch vụ công nghệ thông tin cho nhà nước, cũng cho mạng chính phủ kết nối liên tục. Bộ Nội vụ Pháp chuyển các website sang chế độ bảo trì, còn Canada tạm thời gỡ bỏ một số website liên bang theo khuyến cáo của Trung tâm An ninh mạng nước này.
Wikimedia Foundation, tổ chức vận hành Wikipedia, biết tất cả các hệ thống mà họ hỗ trợ, kể cả các hệ thống do tình nguyện viên vận hành, dù sử dụng PHP đều bị ảnh hưởng. Tổ chức này tạm dừng một số hệ thống như giải pháp phòng ngủ để khi chúng được vá an toàn.
**PHP là một lỗi nguy hiểm tới mức nào**
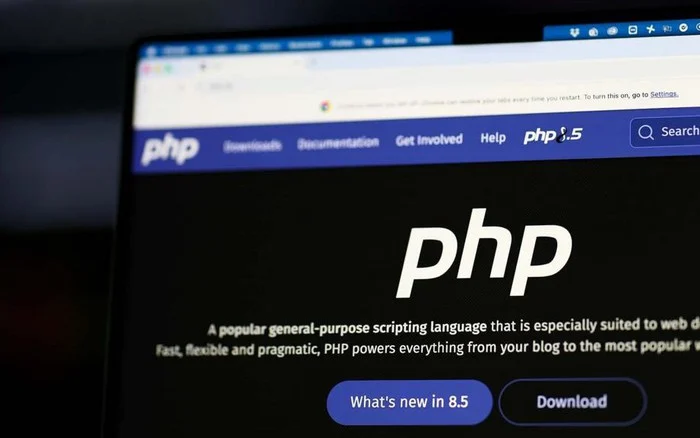
PHP run on the after website. Khi người dùng mở một trang, máy chủ sử dụng lại nội dung tổng hợp PHP rồi gửi hoàn chỉnh trang về trình duyệt. Công ty an ninh mạng Wiz ước tính PHP có mặt chiếm khoảng 70% trang web, trong đó có các hệ thống quen thuộc như WordPress, Drupal và Joomla. Riêng WordPress đã sử dụng khoảng 40% trang web toàn cầu.
Hai lỗi mang mã CVE-2026-109618 và CVE-2026-109619, đều được chấm 9,2/10 điểm về mức độ nguy hiểm. Hiểu đơn giản, kẻ tấn công có thể sử dụng quyền điều khiển máy chủ từ xa mà không cần đăng nhập. Cả hai lỗi đều liên quan đến cách PHP xử lý các sự cố nghiêm trọng, nhất là khi máy chủ hết bộ nhớ.
Wiz cho biết đã thử thành công trên phiên bản mới nhất của WordPress, Drupal và Joomla. Theo công ty này, ngay cả một ứng dụng mẫu rất đơn giản chạy trên PHP cũng chưa được vá lỗi có thể bị tấn công. Kẻ xấu vẫn có thể đọc mật khẩu, truy cập mã hóa và khóa dịch vụ kết nối trong bộ nhớ máy chủ.
PHP chưa được công bố ở phiên bản cũ nhất bị ảnh hưởng. Tuy nhiên Calif, Wiz và Cloudflare đều cho rằng lỗi xuất hiện từ PHP 5.4 trở lên, tức thời hơn một thập kỷ các bản phát hành.
Dane Knecht, Giám đốc công nghệ Cloudflare, cho biết các khối tấn công đã bắt đầu và công ty đang khẩn trương cập nhật quy tắc tường lửa như giải pháp tạm thời. Công ty an ninh mạng Hadrian cũng nói đang ghi nhận hai lỗi này được khai thác trên diện rộng.
Thủ tướng Hà Lan và Nhật Bản đã công khai kêu gọi các website chủ nhà kiểm soát việc sử dụng PHP. Cơ quan an ninh mạng ở châu Âu, Australia, Nhật Bản và Anh khuyến cáo cập nhật ngay hoặc liên tục website cho đến khi vá xong.
**AI tìm ra lỗi mà người bỏ sót trong nhiều năm**
Hai lỗi này do AI phát hiện. Công ty an ninh mạng Calif tìm ra lỗi đầu tiên khi kiểm soát mã nguồn PHP do OpenAI hỗ trợ. Nhà nghiên cứu Ryan Austin của Calif sử dụng mô hình GPT-5.6 Sol và báo cho PHP vào ngày 8/11.
Wiz, công ty thuộc Alphabet, tìm ra một cách độc lập và báo lỗi cho PHP ngày 24/8. Công cụ sử dụng công cụ AI auto Wiz Atlas, cùng các mô hình Gemini 4 Argon của Google và GPT-5.6 Sol của OpenAI. Wiz khẳng định đây là "những lỗi nặng nhất từng được AI phát hiện".
Đúng ngày 21/10, dự án Node.js, nền tảng cho phép chạy JavaScript phía máy chủ và được sử dụng nhiều để xây dựng web ứng dụng, đồng thời phát hành bản vá bảo mật. Đây là hai công việc đặc biệt. PHP và Node.js là hai nền tảng khác nhau nên hai lỗi PHP ở trên không ảnh hưởng đến ứng dụng chạy Node.js.