Google triệt phá mạng botnet bí mật chạy trên 1,3 triệu hộp Android TV
Tóm lược nhanh
Tổng hợp và đối chiếu bởi gemini-2.0-flash-thinking-exp
“Nhóm Tình báo Đe dọa của Google cho biết họ đã đóng cửa một mạng botnet khổng lồ có tên x.cpe.”
Các điểm cốt lõi
- 1.Nhóm Tình báo Đe dọa của Google cho biết họ đã đóng cửa một mạng botnet khổng lồ có tên x.cpe.
- 2.Vào thời kỳ đỉnh cao, x.cpe chạy trên hơn 1,3 triệu thiết bị Android TV và điều bất thường là đây là những thiết bị được Google chứng nhận.
- 3.Google cho biết quá trình sàng lọc của họ đã bỏ sót phần mềm độc hại do "kỹ thuật che giấu" được Videostrong Technology có trụ sở tại Thâm Quyến sử dụng.
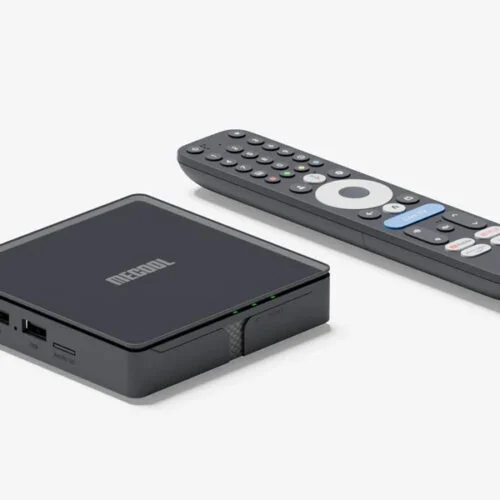
Nhóm Tình báo Đe dọa của Google cho biết họ đã đóng cửa một mạng botnet khổng lồ có tên x.cpe. Vào thời kỳ đỉnh cao, x.cpe chạy trên hơn 1,3 triệu thiết bị Android TV và điều bất thường là đây là những thiết bị được Google chứng nhận. Google cho biết quá trình sàng lọc của họ đã bỏ sót phần mềm độc hại do "kỹ thuật che giấu" được Videostrong Technology có trụ sở tại Thâm Quyến sử dụng. Trong một bài đăng blog chi tiết, Nhóm Tình báo Đe dọa giải thích cách botnet x.cpe phát triển nhanh chóng từ một công cụ nhỏ giọt một giai đoạn thành nền tảng phần mềm độc hại ba giai đoạn mô-đun bán quyền truy cập cho bên thứ ba. Các nhà sản xuất phải chứng nhận thiết bị của họ nếu họ muốn truy cập vào các ứng dụng và thương hiệu của Google, một quy trình được cho là để ngăn chặn các mối đe dọa như thế này. Tuy nhiên, các hộp bị xâm nhập của Videostrong, hầu hết được bán dưới nhãn hiệu MECOOL, đã tránh bị phát hiện bằng cách sử dụng cửa sau để cài đặt phần mềm độc hại từ xa sau khi thiết bị được thiết lập và trực tuyến. Sau khi các thiết bị xuất hiện trực tuyến, một ứng dụng sơ khai có tên x.cpe hoặc com.oemservice sẽ gọi điện về nhà. Gói này không có bất kỳ khả năng độc hại nào nhưng có các quyền cấp hệ thống cần thiết để cài đặt các mô-đun phần mềm độc hại theo yêu cầu của nhà điều hành. Nó cũng vô hiệu hóa Play Protect, nếu không tính năng này sẽ gắn cờ các gói được cài đặt âm thầm là độc hại. Đọc toàn bộ bài viết Bình luận