Mastercard tăng cường bảo mật dữ liệu cho các tác nhân AI trong môi trường đám mây
Tóm lược nhanh
“Các kỹ sư tại Mastercard đang triển khai điện toán bảo mật để bảo vệ dữ liệu trong quá...”
Các điểm cốt lõi
- 1.Krishna Mayuram từ Mastercard cho biết việc bảo vệ dữ liệu trong quá trình xử lý là ưu tiên hàng đầu khi vận hành các tác nhân AI ở quy mô lớn.
- 2.Điện toán bảo mật sử dụng các vùng chứa bảo mật hoặc môi trường ảo hóa để bảo vệ dữ liệu khi các ứng dụng đang hoạt động.
- 3.Mastercard sử dụng nền tảng OpenShift của Red Hat để triển khai các tác nhân AI, tận dụng khả năng mở rộng của Kubernetes.
Các kỹ sư tại Mastercard đang triển khai điện toán bảo mật để bảo vệ dữ liệu trong quá trình xử lý bởi các tác nhân AI trên nền tảng Kubernetes. Phương pháp này giải quyết lỗ hổng bảo mật khi dữ liệu không còn được bảo vệ bởi các biện pháp mã hóa truyền thống lúc đang được sử dụng.
Bối cảnh và chi tiết công nghệ
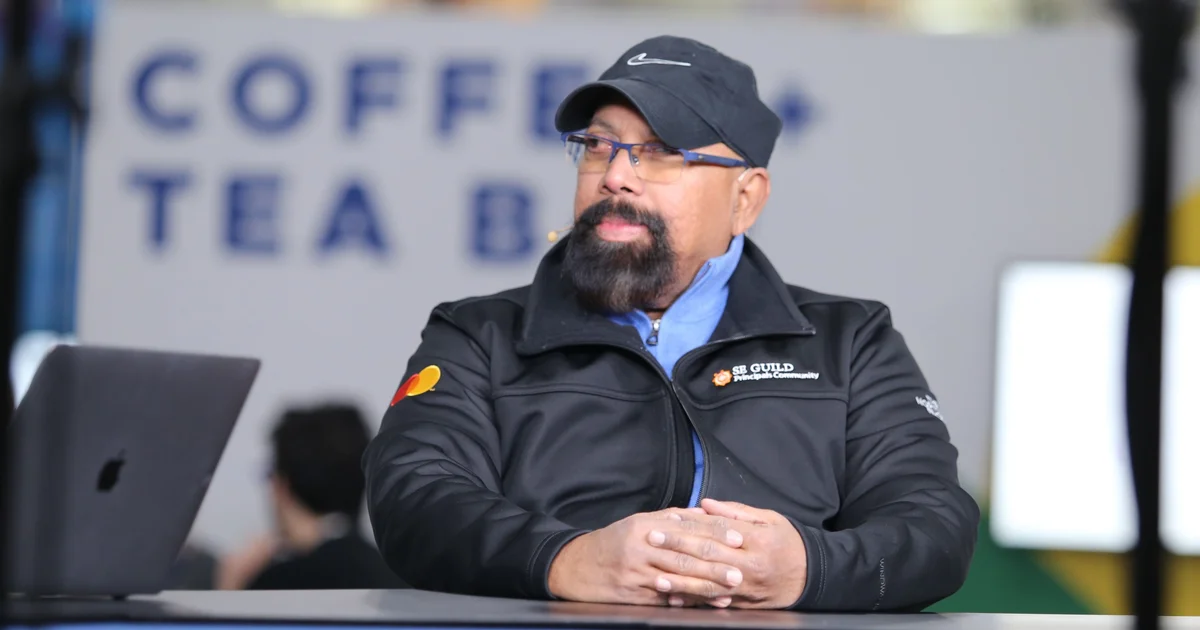
Krishna Mayuram từ Mastercard cho biết việc bảo vệ dữ liệu trong quá trình xử lý là ưu tiên hàng đầu khi vận hành các tác nhân AI ở quy mô lớn.
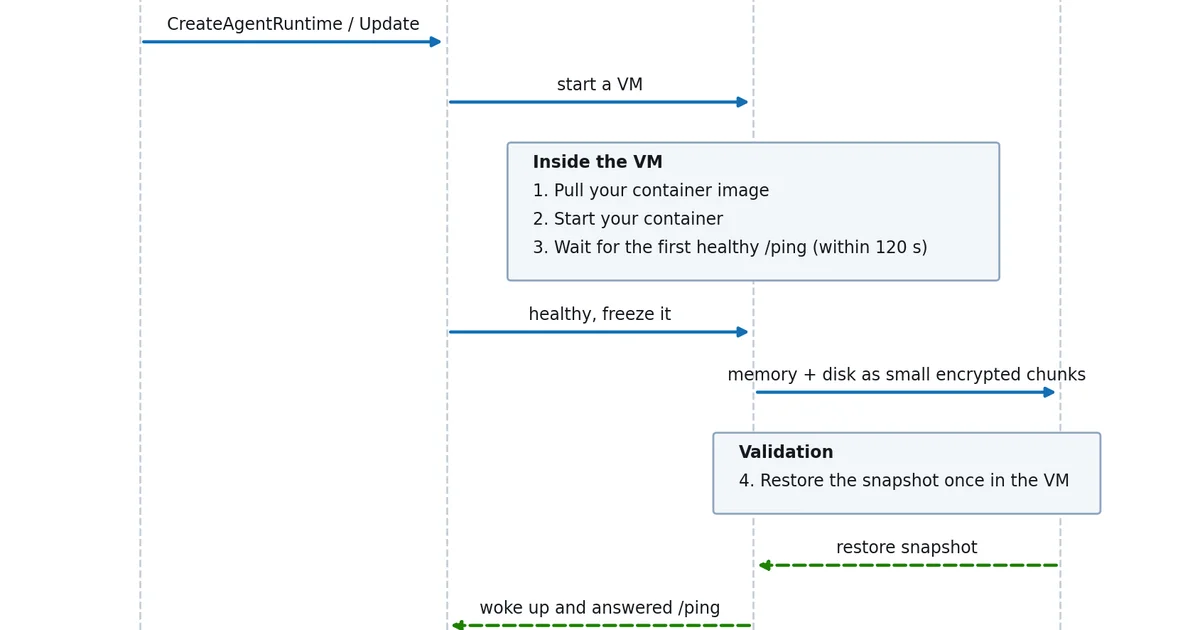
Điện toán bảo mật sử dụng các vùng chứa bảo mật hoặc môi trường ảo hóa để bảo vệ dữ liệu khi các ứng dụng đang hoạt động.
Mastercard sử dụng nền tảng OpenShift của Red Hat để triển khai các tác nhân AI, tận dụng khả năng mở rộng của Kubernetes.
Đánh giá tác động và góc nhìn chuyên môn
Việc chuyển dịch sang các tác nhân AI đòi hỏi các doanh nghiệp phải thay đổi tư duy bảo mật từ việc chỉ tập trung vào dữ liệu lưu trữ sang bảo vệ dữ liệu trong bộ nhớ khi đang được AI xử lý.
Các nền tảng điều phối như Kubernetes đóng vai trò là hạ tầng cơ bản, nhưng cũng tạo ra bề mặt tấn công mới đòi hỏi các rào cản bảo mật nghiêm ngặt hơn.
Xu hướng tiếp theo và điều cần theo dõi
Hiệu suất thực tế của các vùng chứa bảo mật khi chạy các tác nhân AI phức tạp vẫn chưa được công bố chi tiết.