Một trong những đối tác Android của Google đã biến 1,3 triệu hộp giải mã tín hiệu số thành mạng botnet
Tóm lược nhanh
Tổng hợp và đối chiếu bởi gemini-2.0-flash-thinking-exp
“Google cho biết một trong những đối tác sản xuất Android của họ đã bí mật xây dựng cửa sau trong 1,3”
Các điểm cốt lõi
- 1.Google cho biết một trong những đối tác sản xuất Android của họ đã bí mật xây dựng cửa sau trong 1,3 triệu thiết bị và biến chúng thành mạng botnet.
- 2.Công ty cho biết họ hiện đã dỡ bỏ cửa sau và "cắt đứt quan hệ" với nhà sản xuất, Videostrong Technology Co., có trụ sở tại Thâm Quyến, Trung Quốc, vốn đã bị cấm xây dựng hoặc bán các thiết bị Android được chứng nhận hoặc cung cấp phần mềm cho chúng.
- 3.# Một trong những đối tác Android của Google đã biến 1,3 triệu hộp giải mã tín hiệu số thành mạng botnet Google cho biết một nhà sản xuất đã “cố ý” chiếm quyền điều khiển thiết bị của họ bằng phần mềm độc hại.
Google cho biết một trong những đối tác sản xuất Android của họ đã bí mật xây dựng cửa sau trong 1,3 triệu thiết bị và biến chúng thành mạng botnet. Công ty cho biết họ hiện đã dỡ bỏ cửa sau và "cắt đứt quan hệ" với nhà sản xuất, Videostrong Technology Co., có trụ sở tại Thâm Quyến, Trung Quốc, vốn đã bị cấm xây dựng hoặc bán các thiết bị Android được chứng nhận hoặc cung cấp phần mềm cho chúng.
Một trong những đối tác Android của Google đã biến 1,3 triệu hộp giải mã tín hiệu số thành mạng botnet
Google cho biết một nhà sản xuất đã “cố ý” chiếm quyền điều khiển thiết bị của họ bằng phần mềm độc hại.
Các thiết bị bị nhiễm được sử dụng mà chủ sở hữu không hề hay biết để thực hiện “hoạt động độc hại”, như gian lận quảng cáo, đánh cắp dữ liệu và định tuyến lưu lượng truy cập mạng trái phép. Google tuyên bố “cửa sau và mạng botnet được phát triển, triển khai và vận hành có chủ ý vì lợi ích tài chính”, cho biết:
Videostrong kiếm tiền từ cửa sau bằng cách bán quyền truy cập cho các chi nhánh tội phạm và tải mô-đun phần mềm độc hại của các chi nhánh đó vào các thiết bị bị nhiễm. Các mô-đun phụ này đang tiến hành lừa đảo quảng cáo; âm thầm đăng ký các thiết bị bị nhiễm vào mạng proxy dân cư; và tải phần mềm độc hại bổ sung vào các thiết bị bị xâm phạm XCPE. Chúng tôi cũng đã thực hiện hành động nhằm phá vỡ các miền lệnh và kiểm soát (C2) vận hành các mô-đun liên kết này. Vì mỗi chi nhánh này đều có kênh phân phối đa dạng cho các mô-đun của họ ngoài XCPE nên chúng tôi đánh giá rằng việc gỡ bỏ miền C2 của họ sẽ cắt đứt quyền truy cập vào ít nhất 10 triệu thiết bị bị xâm nhập bổ sung.
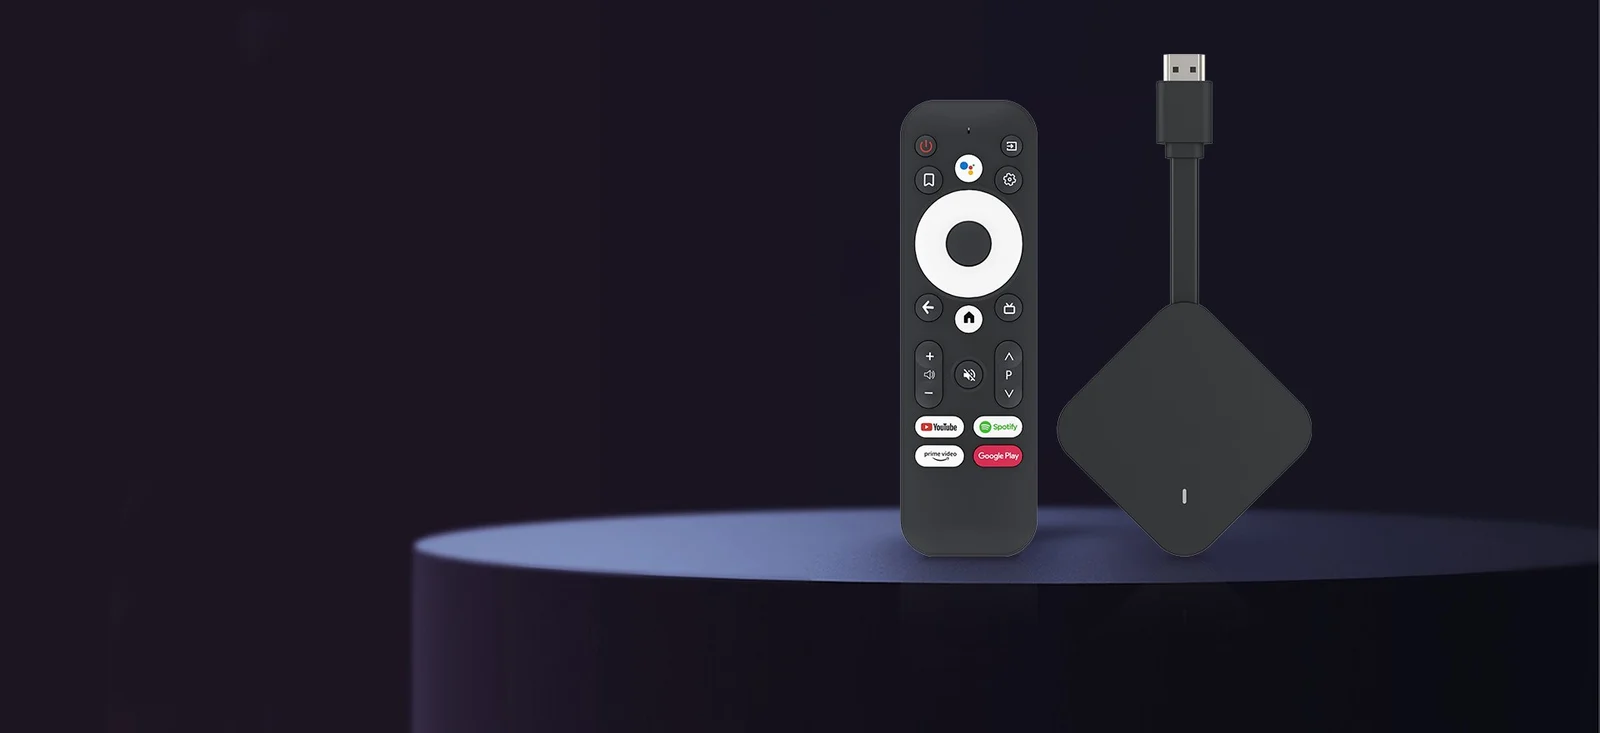
Đó không chỉ là một thiết bị bị ảnh hưởng - phần mềm độc hại được phát hiện “được tích hợp trực tiếp vào nhiều mẫu thiết bị và nhãn hiệu khác nhau trong nhiều năm”. Hầu hết trong số đó là các hộp giải mã tín hiệu Android TV, nhưng botnet cũng đã lây nhiễm các “thiết bị IoT dựa trên Android khác, bao gồm các thiết bị telehealth, máy karaoke và thiết bị bảng hiệu kỹ thuật số”.
Google cho biết Videostrong đã sử dụng “kỹ thuật che giấu” để tải phần mềm độc hại vào thiết bị của người dùng sau khi họ khởi động phần cứng lần đầu tiên. Google cũng cho biết họ đã thực hiện các thay đổi trong quy trình xem xét đối với các nhà sản xuất thiết bị sau sự cố này.