Rò rỉ lớn làm lộ 41.000 nhân viên an ninh nội địa—bao gồm cả đặc vụ ICE bí mật
Tóm lược nhanh
Tổng hợp và đối chiếu bởi gemini-2.0-flash-thinking-exp
“Một vụ rò rỉ hồ sơ chưa từng có của Bộ An ninh Nội địa đã làm lộ thông tin chi tiết của hơn 41”
Các điểm cốt lõi
- 1.An unprecedented leak of Department of Homeland Security records has exposed details of more than 41,000 employees or contractors who work for the department and its constituent agencies.
- 2.The records include email addresses, phone numbers, and office addresses, but also references to internal systems and sensitive information on undercover and surveillance programs.
- 3.In all, the leak provides a map of how DHS is organized and how it operates.
Một vụ rò rỉ hồ sơ chưa từng có của Bộ An ninh Nội địa đã tiết lộ thông tin chi tiết của hơn 41.000 nhân viên hoặc nhà thầu làm việc cho bộ và các cơ quan cấu thành của nó. Các hồ sơ bao gồm địa chỉ email, số điện thoại và địa chỉ văn phòng, cũng như các tham chiếu đến hệ thống nội bộ và thông tin nhạy cảm về các chương trình giám sát và bí mật. Nói chung, vụ rò rỉ cung cấp một bản đồ về cách DHS được tổ chức và hoạt động.
Các hồ sơ bao gồm chính DHS cũng như bảy cơ quan thành phần, bao gồm Cơ quan Thực thi Di trú và Hải quan cũng như Cơ quan Hải quan và Bảo vệ Biên giới Hoa Kỳ, được cập nhật lần cuối vào ngày 19 tháng 8 năm 2026. Tổ chức phi lợi nhuận minh bạch Distributed Denial of Secrets và nhà nghiên cứu, nhà báo an ninh mạng maia arson Crimew đã xem trước dữ liệu cho WIRED mà họ nói rằng họ thu được từ một nhóm tự xưng là Bộ Hòa bình.
DDoSecrets đã xuất bản kho lưu trữ có tên “Icepick” vào thứ Tư. Trong thông cáo báo chí, DDoSecrets cho biết dữ liệu được lấy từ hệ thống đăng nhập Okta của DHS. Trong một ghi chú kèm theo các tập tin, tin tặc đã viết: “Họ có thông tin của chúng tôi, vì vậy thật công bằng khi chúng tôi có thông tin của họ”.
Người phát ngôn của Okta nói với WIRED rằng họ không biết về bất kỳ vi phạm nào đối với hệ thống của mình. Người phát ngôn cho biết: "Chúng tôi đã biết về báo cáo này. Okta được bảo mật và chúng tôi không có bằng chứng nào cho thấy dữ liệu hoặc hệ thống của chúng tôi bị xâm phạm".
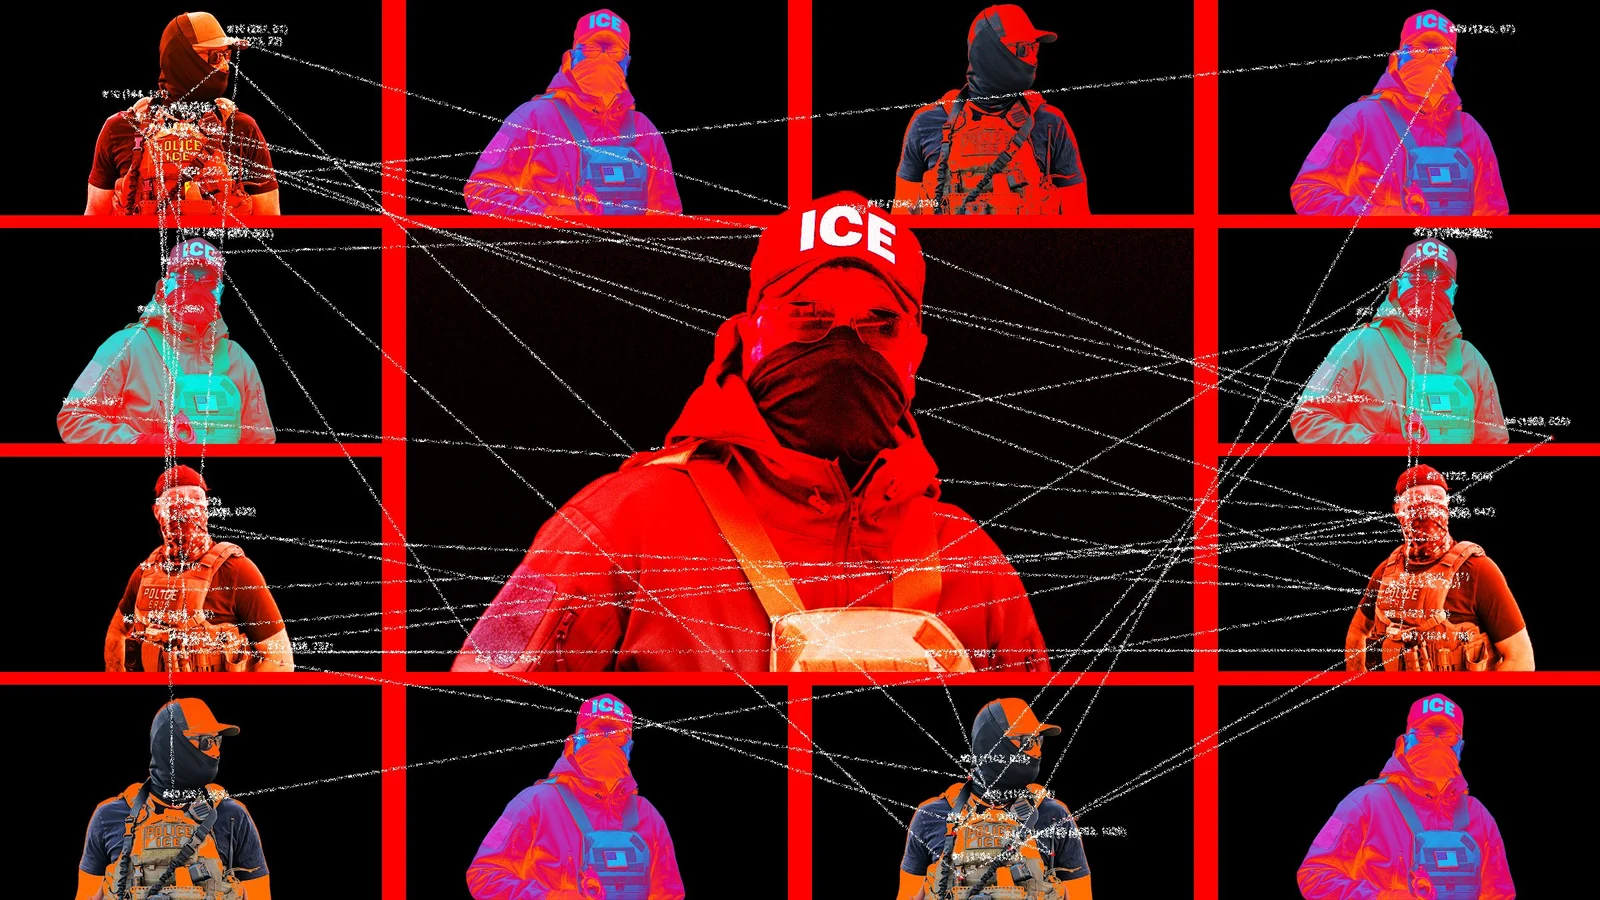
Vụ rò rỉ xảy ra khi DHS tích cực theo đuổi những người chỉ trích mình, tìm cách vạch mặt những người dùng mạng xã hội ẩn danh, lấy hồ sơ khách hàng về những người biểu tình và đảm bảo quyền sử dụng các công cụ giám sát nhằm vào các phóng viên. Kể từ khi bắt đầu chính quyền Trump thứ hai, DHS và chính phủ liên bang đã chuyển sang giấu tên và khuôn mặt của nhân viên DHS. Cơ quan này cũng đã mở rộng định nghĩa về “doxing”—một thuật ngữ thường đề cập đến việc công bố địa chỉ nhà riêng của ai đó và các thông tin cá nhân khác vì mục đích xấu—để bao gồm việc công bố các thông tin cơ bản về công chức, như tên và chức danh của họ.
Vụ rò rỉ xảy ra sau một vụ vi phạm trong đó một nhóm tin tặc có tên ShinyHunters tuyên bố đã đánh cắp thông tin cá nhân của hầu hết mọi nhân viên FBI và gia đình họ. Các cơ quan thực thi pháp luật đã bắt giữ một số nghi phạm và giam giữ một người khác được cho là thành viên của nhóm.
Hồ sơ DHS có thể được tìm kiếm trên một trang web tội phạm được xây dựng. Cô nói với WIRED: “Tôi không nghĩ chúng ta nên để họ sợ hãi mà không điều tra về họ.
DHS và DOJ đã không trả lời yêu cầu bình luận của WIRED. FBI đã chuyển cuộc điều tra của WIRED tới DHS.
Theo phân tích dữ liệu của WIRED, nhân viên CBP chiếm hơn một nửa số hồ sơ. ICE chiếm khoảng 10.000 người, gần một phần ba trong số đó thuộc Cơ quan Điều tra An ninh Nội địa, cơ quan điều tra của ICE. 6.200 cơ quan khác thuộc về Cơ quan Di trú và Nhập tịch Hoa Kỳ, và gần 1.000 cơ quan thuộc Cơ quan An ninh mạng và Cơ sở hạ tầng, hơn một nửa trong số đó là các nhà thầu. Nhìn chung, các hồ sơ bao gồm khoảng 1/7 lực lượng lao động của DHS, tiết lộ cách cơ cấu của DHS, từ lãnh đạo cấp cao cho đến các Agent AI nhập cư cá nhân và các nhà thầu giam giữ.
Giống như hầu hết các tổ chức lớn, DHS sử dụng các nhóm cấp phép để kiểm soát quyền truy cập vào hệ thống nội bộ, theo hồ sơ bị rò rỉ. Gần như tất cả những người có tên trong vụ rò rỉ đều có quyền truy cập vào ít nhất một số hệ thống này. Tại HSI, 39 nhân viên trên hơn chục văn phòng hiện trường thuộc các nhóm có tên bao gồm “CUC”, mà hồ sơ tòa án chính phủ cho biết là viết tắt của “hoạt động bí mật được chứng nhận”. Một nhóm khác, dường như có trụ sở tại khu vực hoạt động của HSI's St. Paul, Minnesota, đề cập đến "Keyhole", mà hồ sơ tòa án liên bang mô tả là một hoạt động bí mật được chứng nhận gần đây đã tài trợ cho hoạt động giám sát bí mật của HSI đối với các nhóm biểu tình ở Minneapolis vào đầu năm nay. Những người khác tham khảo “Chương trình TechOps của Trung tâm chặn thông tin liên lạc (CICTO)”, “Chương trình chặn tiêu đề III” dành cho máy nghe lén và “Chương trình chặn cảm biến bất hợp pháp (ISIP)”.
Tên của các nhóm—tổng cộng có hơn 55.000 nhóm—dường như là công cụ tham khảo để truy cập hồ sơ tòa án nhập cư, lấy dữ liệu từ điện thoại bị tịch thu và tiến hành giám sát. Chúng bao gồm nền tảng điều tra Falcon của Palantir và PenLink, nền tảng phân tích hồ sơ điện thoại và mạng xã hội.
Hai nhóm quyền, có tên là “Lãnh đạo điều hành” và “Truy cập AI”, dường như liệt kê những người được đưa ra các ngoại lệ đối với bộ lọc web của DHS, bộ lọc này chặn một số trang web dành cho nhân viên. Chúng có cùng 13 người, bao gồm cả cựu giám đốc DHS Kristi Noem; Antoine McCord, giám đốc thông tin của DHS vừa mới rời đi, người đã trở lại công ty công nghệ quốc phòng Anduril; Philip Hegseth, được liệt kê là cố vấn cấp cao của Bộ trưởng DHS và là em trai của Bộ trưởng Quốc phòng Pete Hegseth; và Jayce Krachenfels, được liệt kê là cố vấn chính sách, người trước đây từng làm giám đốc lĩnh vực khu vực cho chiến dịch tranh cử tổng thống năm 2024 của Donald Trump, theo hồ sơ LinkedIn của ông. Noem, McCord, Hegseth và Krachenfels đã không trả lời yêu cầu bình luận
Các nhóm khác có tên trong tài liệu rò rỉ đề cập đến các công cụ AI, bao gồm ChatGPT của OpenAI, Gemini của Google và Copilot của Microsoft. Một, được gọi là “Grok.com,” bao gồm tám quan chức công nghệ của DHS, bao gồm cả cựu giám đốc thông tin và giám đốc dữ liệu của bộ.
Alexander Leslie, chuyên gia an ninh quốc gia tại công ty tình báo mối đe dọa Recorded Future, cho biết: “Nếu xác thực và cập nhật thì đây là nguồn thông tin tình báo cực kỳ có giá trị cho những ai đang tìm cách thâm nhập vào DHS”. "Bộ dữ liệu này trở nên có giá trị hơn nhiều khi tương quan với thông tin bị xâm phạm trước đó, dữ liệu thương mại và các bộ sưu tập thông tin tình báo khác. Kẻ thù có thể mất hàng tháng để khai thác những mối quan hệ này để xác định những nhân sự dễ bị tổn thương, phát triển các nỗ lực mạo danh thuyết phục hoặc xâm phạm các cuộc điều tra đang diễn ra."
Hơn 700 tài khoản được liên kết với một nhóm dường như đang đề cập đến Signal, ứng dụng nhắn tin được mã hóa, gần như tất cả đều thuộc về nhân viên CBP. Hơn 200 tài khoản CBP thuộc một nhóm đề cập đến Mobile Fortify, một ứng dụng nhận dạng khuôn mặt mà các cơ quan nhập cư sử dụng để nhận dạng mọi người. Nhóm này bao gồm các giám sát viên hiện trường, người điều hành đội phản ứng đặc biệt và các đặc vụ chiến thuật và tình báo. Khoảng một nửa là ở Texas, California và Arizona.
Khoảng 1.300 tài khoản thực thi ICE đã được tạo kể từ ngày 4 tháng 7 năm 2025, khi Trump ký Đạo luật One Big Beautiful Bill, tài trợ cho việc thuê 10.000 nhân viên Thực thi và Loại bỏ ICE mới vào cuối năm 2025.
Gần 20 tài khoản dường như thuộc về nhân viên của Bộ Quốc phòng, được chính quyền gọi là Bộ Chiến tranh; tám người trong một nhóm có tiêu đề “ICE Tip Line DOW Surge.” Khoảng 170 tài khoản được liệt kê là cung cấp “hỗ trợ xử lý quân sự” tại các cơ sở ICE và 35 tài khoản khác xác định rõ ràng các thành viên Vệ binh Quốc gia.
Hàng chục tài khoản có chức danh như “Nhân viên nhập cư được chỉ định” và “Nhân viên 287(g)”, đánh dấu nhân viên thực thi pháp luật địa phương được ủy quyền thực hiện một số nhiệm vụ thực thi nhập cư. Nhiều người liệt kê các văn phòng cảnh sát trưởng quận và nhà tù là nơi làm việc của họ. Hồ sơ cũng bao gồm khoảng 4.400 “cộng sự”, có công việc từ nhà phát triển CNTT và nhà khoa học dữ liệu đến y tá và nhân viên giam giữ. Trong số đó, 145 được coi là “nhà thầu” hoặc “nhà thầu có rủi ro cao”.
Hơn 300 hồ sơ đề cập đến các chức danh cấp cao liên quan đến trụ sở DHS, từ Noem cho đến các phó thứ trưởng, trợ lý thư ký và chánh văn phòng cho đến các quan chức giám sát tình báo, công nghệ, sinh trắc học và quyền riêng tư. Hầu hết các hồ sơ cũng nêu tên người giám sát, điều này có thể cho phép bất kỳ ai phân tích tập dữ liệu xây dựng lại mối quan hệ báo cáo trong toàn bộ bộ phận.
Chính quyền Trump đã truy tố những người biểu tình vì đăng thông tin về cá nhân sĩ quan ICE và cảnh báo những người khác làm như vậy. Vào tháng 6, 15 cư dân Minnesota đã bị buộc tội theo luật liên quan đến theo dõi và đe dọa bạo lực, mà các công tố viên liên quan đến việc họ tham gia vào các hoạt động chống đối ICE. Hơn 100 đặc vụ HSI, bao gồm cả các đặc vụ bí mật, đã tham gia vào một hoạt động bao gồm giám sát trên diện rộng và xâm nhập vào các cuộc trò chuyện nhóm.
Adam Steinbaugh, luật sư cấp cao của nhóm tự do dân sự phi lợi nhuận FIRE, nói rằng chính quyền Trump đã có quan điểm rộng rãi về 18 USC 119, luật cấm mọi người chia sẻ “thông tin cá nhân bị hạn chế” về các quan chức liên bang hoặc gia đình của họ với mục đích đe dọa họ.
“Đây là thông tin sẽ có trên danh thiếp,” Steinbaugh nói về tên và chi tiết công việc cơ bản có trong kho lưu trữ. “Đó không phải là điều mà chính phủ có thể hình sự hóa.”
Bất chấp khả năng nhạy cảm của các bản ghi khác trong dữ liệu bị rò rỉ, những người tạo ra Icepick không coi đó là hành vi lừa đảo. Họ coi nó như một công cụ giải trình.
"DHS, đặc biệt với tư cách là một cơ quan, hoàn toàn thiếu trách nhiệm giải trình, mặc dù nhiều phần của cơ quan này cực kỳ không được ưa chuộng. Những người làm việc ở đó cũng biết điều này; ví dụ, một số tiểu sử LinkedIn của họ chỉ đơn giản nói 'những thứ ở Chính phủ Hoa Kỳ'," Crimew nói. “Nếu họ không che giấu sự tham gia của mình vào cánh tay đàn áp của chính phủ Hoa Kỳ, thì chúng tôi đã không cần phải vạch trần họ ngay từ đầu.”
Bình luận
Quay lại đầu trang