AWS hướng dẫn cách theo dõi và giới hạn chi phí Amazon Bedrock theo từng tài khoản IAM

Tóm lược nhanh
“Giải pháp kết hợp các tính năng sẵn có của AWS như CUR 2.0 và AWS Budgets để ghi nhận chi...”
Các điểm cốt lõi
- 1.Amazon Bedrock tự động ghi lại danh tính IAM principal (người dùng hoặc vai trò) cho mọi yêu cầu suy luận.
- 2.Người quản trị có thể sử dụng AWS Cost and Usage Reports 2.0 hoặc AWS Cost Explorer để báo cáo chi phí dựa trên các thẻ phân bổ chi phí được kích hoạt.
- 3.AWS Budgets cho phép tạo hành động ngân sách nhằm áp dụng chính sách Deny IAM để giới hạn quyền truy cập khi vượt ngưỡng chi tiêu.
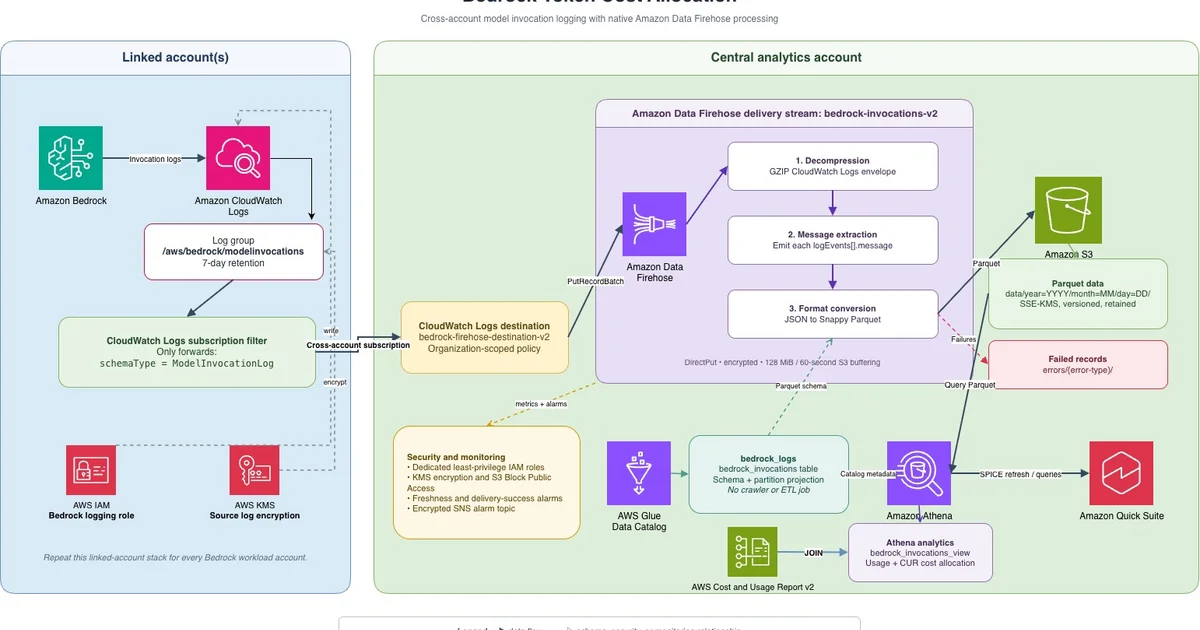
Giải pháp kết hợp các tính năng sẵn có của AWS như CUR 2.0 và AWS Budgets để ghi nhận chi phí tạo sinh trí tuệ nhân tạo theo từng cá nhân hoặc nhóm mà không cần viết mã ứng dụng tùy chỉnh.
Bối cảnh và chi tiết công nghệ
Amazon Bedrock tự động ghi lại danh tính IAM principal (người dùng hoặc vai trò) cho mọi yêu cầu suy luận.
Người quản trị có thể sử dụng AWS Cost and Usage Reports 2.0 hoặc AWS Cost Explorer để báo cáo chi phí dựa trên các thẻ phân bổ chi phí được kích hoạt.
AWS Budgets cho phép tạo hành động ngân sách nhằm áp dụng chính sách Deny IAM để giới hạn quyền truy cập khi vượt ngưỡng chi tiêu.
Đánh giá tác động và góc nhìn chuyên môn
Việc sử dụng các công cụ gốc giúp giảm thiểu chi phí vận hành mã nguồn tùy chỉnh so với các vòng lặp kiểm soát thủ công trước đây.
Xu hướng tiếp theo và điều cần theo dõi
Thời gian cập nhật dữ liệu của AWS Budgets có thể kéo dài và không đạt mức thời gian thực, dẫn đến khả năng chi tiêu vượt ngưỡng trước khi hành động ngăn chặn được kích hoạt.