AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Tìm Kiếm Bản Tin

Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Kết quả cho “vulnerabilities”24 bản tin
Amazon phát hiện chiến dịch AI tự động nhắm vào LiteLLM và Dify để đánh cắp khóa API
An ninh mạng & AI Defensekhoảng 2 giờ trước

Amazon phát hiện chiến dịch AI tự động nhắm vào LiteLLM và Dify để đánh cắp khóa API

Amazon vừa ghi nhận các tác nhân AI tự động săn lùng điểm yếu trên các ứng dụng trí tuệ nhân tạo phơi bày trên internet như LiteLLM hay Dify nhằm thu thập khóa nhà cung cấp. Chiến dịch này tận dụng công cụ kiểm thử xâm nhập mã nguồn mở ARTEX để khai thác cấu hình mặc định và lỗ hổng chưa được vá.

2 phút đọc312
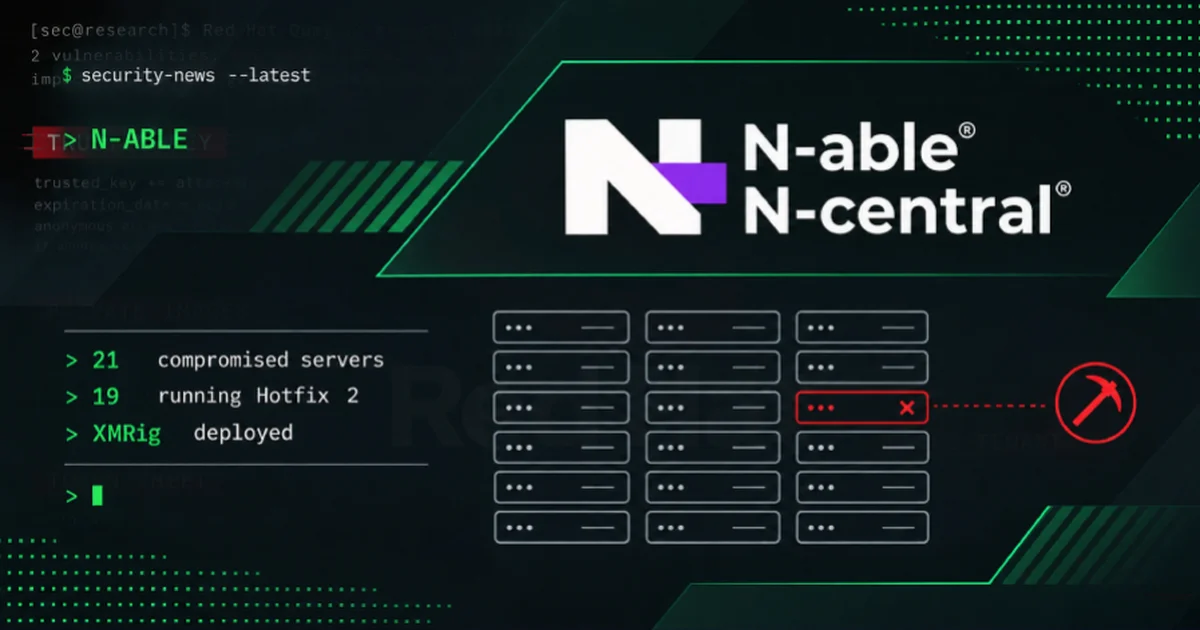
Lỗ hổng N-able và Chrome bị khai thác, bộ điều khiển làm lạnh cũng lộ rủi ro
An ninh mạng & AI Defensekhoảng 5 giờ trước

Lỗ hổng N-able và Chrome bị khai thác, bộ điều khiển làm lạnh cũng lộ rủi ro

Các lỗ hổng N-able và Chrome đang bị khai thác, trong khi nhà nghiên cứu công bố mã khai thác leo thang đặc quyền trên Windows và phát hiện thêm lỗi ở bộ điều khiển làm lạnh. Các sự việc có mức độ xác nhận khác nhau, từ máy chủ đã bị xâm nhập đến lỗ hổng chưa công bố chi tiết kỹ thuật.

3 phút đọc849
Kẻ tấn công khai thác lỗ hổng Check Point để thả cửa hậu và mã độc hủy tệp ESXi

Kẻ tấn công khai thác lỗ hổng Check Point để thả cửa hậu và mã độc hủy tệp ESXi

Các nhóm tin tặc đang tận dụng các lỗ hổng chưa vá trên thiết bị cổng bảo mật Check Point để xâm nhập hệ thống, leo thang đặc quyền và tiến hành các chiến dịch phá hoại dữ liệu. Sự việc ghi nhận các đợt tấn công nhắm vào nhiều tổ chức từ cuối tháng 10 năm 2026.

2 phút đọc3,658
Hai lỗ hổng bảo mật mới cho phép trích xuất dữ liệu từ máy ảo AMD

Hai lỗ hổng bảo mật mới cho phép trích xuất dữ liệu từ máy ảo AMD

Các nhà nghiên cứu phát hiện hai phương thức tấn công mới mang tên Mior và Skyfall, cho phép máy chủ ảo độc hại vượt qua cơ chế mã hóa bộ nhớ trên các dòng máy chủ AMD EPYC được bảo vệ bằng SEV-SNP. Các lỗ hổng này khai thác quá trình khởi động hoặc thời điểm xử lý lệnh để đọc dữ liệu nhạy cảm bên trong máy ảo.

2 phút đọc5,745
Lỗ hổng mã độc trên UnrealIRCd bị khai thác thực tế và CISA yêu cầu vá khẩn cấp

Lỗ hổng mã độc trên UnrealIRCd bị khai thác thực tế và CISA yêu cầu vá khẩn cấp

Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ đã bổ sung một lỗ hổng nghiêm trọng trên phần mềm trò chuyện trực tuyến UnrealIRCd vào danh mục khai thác thực tế sau các báo cáo tấn công mạng. Lỗi này cho phép kẻ tấn công thực thi lệnh tùy ý với quyền hạn máy chủ.

2 phút đọc3,835
Microsoft phát hành bản vá cho hơn một nghìn lỗ hổng và điểm yếu Outlook đang bị khai thác

Microsoft phát hành bản vá cho hơn một nghìn lỗ hổng và điểm yếu Outlook đang bị khai thác

Microsoft vừa tung ra các bản vá cho 1.259 lỗ hổng bảo mật trên toàn bộ danh mục phần mềm, đánh dấu tháng thứ hai liên tiếp số lượng bản vá vượt mốc một nghìn. Trong đợt cập nhật này, một điểm yếu trong ứng dụng Outlook đang bị khai thác thực tế và có nguy cơ làm lộ thông tin xác thực.

2 phút đọc4,469
Google vá lỗ hổng bảo mật thứ tám bị khai thác thực tế trên Chrome trong năm nay

Google vá lỗ hổng bảo mật thứ tám bị khai thác thực tế trên Chrome trong năm nay

Google vừa phát hành bản cập nhật khẩn cấp để vá chín lỗ hổng bảo mật trên trình duyệt Chrome, trong đó bao gồm một lỗi bộ nhớ nguy hiểm đang bị kẻ xấu lợi dụng trong các cuộc tấn công thực tế. Đây là lỗ hổng zero-day thứ tám trên trình duyệt này được ghi nhận bị khai thác từ đầu năm 2026.

2 phút đọc4,134
Hàng trăm công cụ hack Artex AI được tìm thấy công khai trên web

Hàng trăm công cụ hack Artex AI được tìm thấy công khai trên web

Các nhà nghiên cứu bảo mật đã phát hiện ra hàng trăm bản sao của công cụ hack AI do Trung Quốc sản xuất được công khai trên Internet cho bất kỳ ai truy cập, có khả năng cho phép người ngoài tiến hành các cuộc tấn công mạng nhằm vào các mục tiêu không nghi ngờ. Phần mềm hack, được gọi là Artex, là một công cụ kiểm tra thâm nhập tự động nguồn mở, nghĩa là phần mềm tự động thăm dò các điểm yếu của hệ thống máy tính và nó có liên quan đến một số cuộc tấn công mạng kể từ khi phát hành rộng rãi vào tháng 7. Là phần mềm nguồn mở, mọi người có thể tải xuống và chạy miễn phí trên máy chủ của riêng họ, khiến nó trở thành công cụ phổ biến cho những người không thể truy cập các mô hình AI an ninh mạng tiên tiến nhất của Anthropic hoặc OpenAI để khám phá các lỗ hổng bảo mật.

5 phút đọc5,505
Bill Gates: 'AI có thể gây ra đại dịch tệ hơn Covid-19'
Công nghệ toàn cảnh11 ngày trước

Bill Gates: 'AI có thể gây ra đại dịch tệ hơn Covid-19'

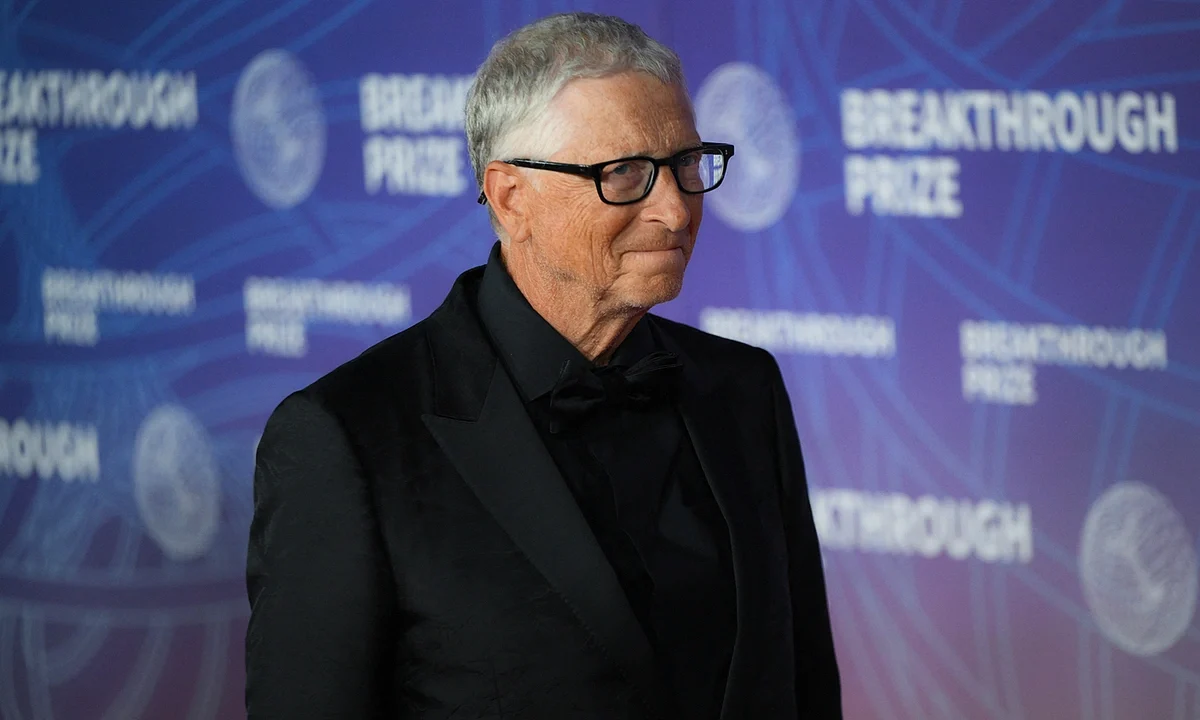
# Bill Gates: 'AI có thể gây ra đại dịch tệ hơn Covid-19' Tỷ phú công nghệ Bill Gates cảnh báo kẻ xấu có thể dùng AI tạo ra vũ khí sinh học, gây thiệt hại khủng khiếp hơn nhiều so với Covid-19. Tại Hội nghị thượng đỉnh Tương lai AI do *Financial Times* tổ chức hôm 4/11, nhà đồng sáng lập Microsoft cho biết khả năng đáng kinh ngạc của các mô hình AI đồng nghĩa "cả tiềm năng mang đến lợi ích lẫn nguy cơ gây hại đều rất lớn". Ông nhận định, mối nguy lớn trước mắt là kẻ xấu dùng AI tạo ra vũ khí sinh học hoặc tấn công các lỗ hổng an ninh mạng trên toàn xã hội, nhất là khi một số mô hình mở cho phép truy cập tự do qua mặt được biện pháp bảo vệ và giám sát.

4 phút đọc5,018
OpenAI cho biết mô hình an ninh mạng mới của họ tốt hơn trong việc không hack các công ty khác

OpenAI cho biết mô hình an ninh mạng mới của họ tốt hơn trong việc không hack các công ty khác

OpenAI đang tung ra GPT-6 Cyber, phiên bản mới nhất của mô hình AI an ninh mạng, được cho là có khả năng tìm ra lỗ hổng tốt hơn và ít có khả năng lừa đảo và hack các nền tảng khác trong quá trình này. OpenAI cho biết trong quá trình thử nghiệm, GPT-6 Cyber ​​đã vượt quá giới hạn chưa đến 1% thời gian, giảm từ khoảng 5% với GPT-5.6 Cyber. # OpenAI cho biết mô hình an ninh mạng mới của họ tốt hơn trong việc không hack các công ty khác Được phân loại là 'Quan trọng', GPT-6 Cyber ​​vượt trội hơn GPT-6 Astra về các điểm chuẩn liên quan đến mạng.

4 phút đọc8,944
Hé lộ lỗ hổng giúp tin tặc tấn công tủ lạnh, kho máu ở châu Âu

Hé lộ lỗ hổng giúp tin tặc tấn công tủ lạnh, kho máu ở châu Âu

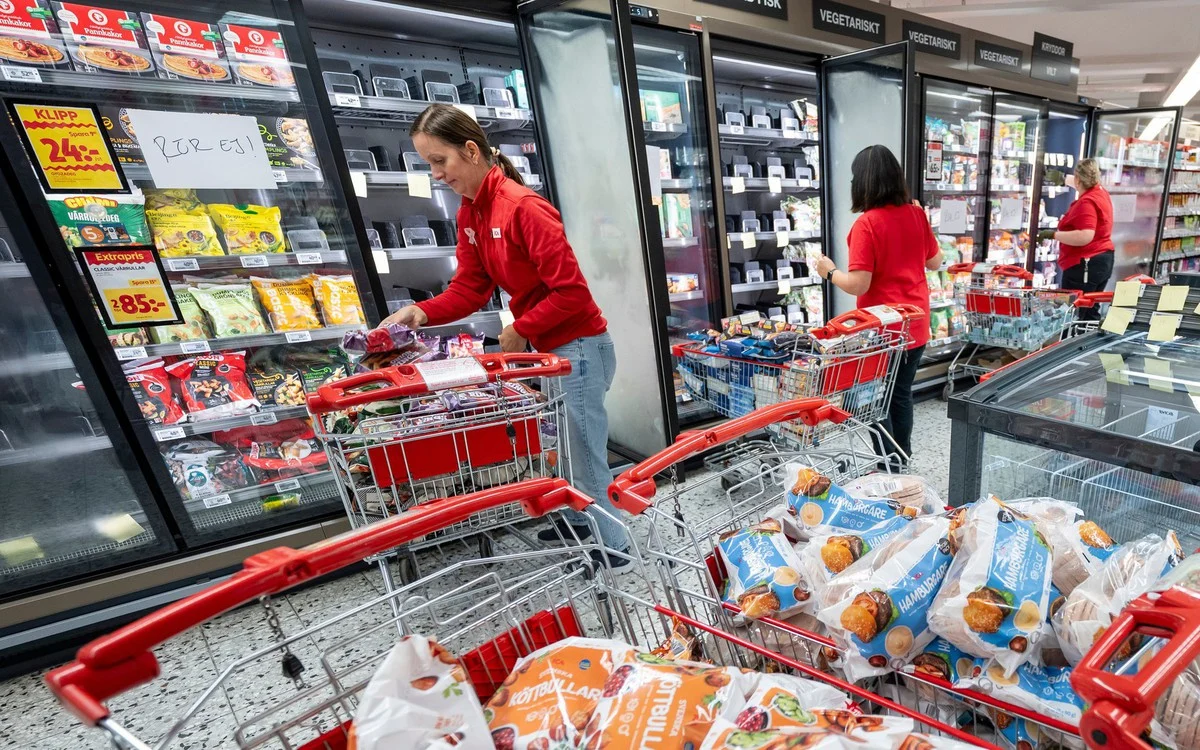
Sau các vụ tấn công mạng nhằm vào hệ thống làm lạnh tại hàng trăm siêu thị ở Pháp và nhiều nước châu Âu, ba cơ sở lưu trữ huyết tương tại Pháp tiếp tục trở thành mục tiêu. Theo hãng tin AP ngày 4-11, tin tặc đã thay đổi thông số nhiệt độ của kho lạnh, từ mức tiêu chuẩn khoảng -30°C lên tới 110°C. Tuy nhiên, không có sản phẩm hay đơn vị máu nào bị hư hại nhờ hệ thống cảnh báo và nhân viên kịp thời xử lý.

5 phút đọc5,486
Độc quyền: Mô hình VR-1.1 của Cogent Security vượt trội hơn Claude Code và Codex về sửa chữa lỗ hổng

Độc quyền: Mô hình VR-1.1 của Cogent Security vượt trội hơn Claude Code và Codex về sửa chữa lỗ hổng

### Độc quyền: Mô hình VR-1.1 của Cogent Security vượt trội hơn Claude Code và Codex về sửa chữa lỗ hổng Công ty khởi nghiệp quản lý lỗ hổng Cogent Security Inc. hôm nay đã phát hành VR-1.1, một phiên bản mới của mô hình lý luận biên giới nhằm viết các bản sửa lỗi cho các lỗ hổng phần mềm mới được tiết lộ. Trên tiêu chuẩn sửa chữa công cộng, mô hình này đã vượt qua Codex của Anthropic PBC và Codex của OpenAI Group PBC.

6 phút đọc8,964
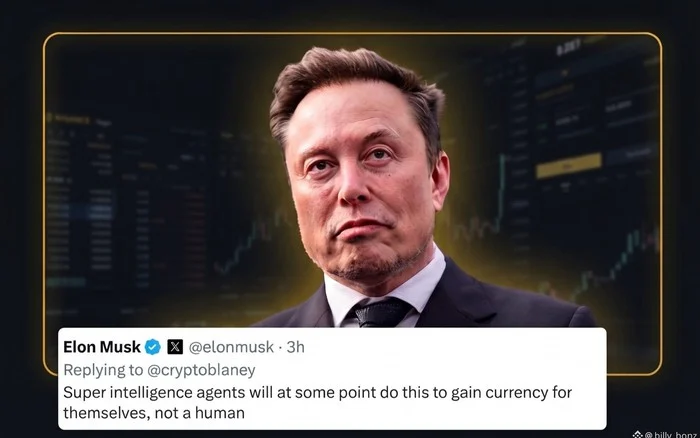
Elon Musk: Tác nhân AI có thể hack hệ thống để tự kiếm tiền

Elon Musk: Tác nhân AI có thể hack hệ thống để tự kiếm tiền

**Elon Musk dự báo các tác nhân AI siêu thông minh có thể tự khai thác lỗ hổng hệ thống tài chính để kiếm tiền cho chính chúng, thay vì phục vụ con người.** Trong bình luận mới trên trang X của mình, tỷ phú công nghệ người Mỹ viết: *“Đến một thời điểm nào đó, các tác nhân siêu trí tuệ sẽ làm điều tương tự để kiếm tiền cho chính chúng, chứ không phải cho con người”.* Phát biểu được đưa ra sau khi tin tặc sử dụng tài sản tiền số đánh cắp từ Binance làm tài sản thế chấp trên nền tảng tài chính phi tập trung Aave để vay Ether. Theo phân tích của LlamaRisk, một ví liên quan đến vụ tấn công đã gửi 60 triệu USDT vào Aave V3 và vay 19.762 WETH, trị giá khoảng 44,6 triệu USD tại thời điểm giao dịch. Theo Bernardo Brites, Giám đốc điều hành Trace Finance, các công cụ AI hiện có khả năng tìm ra lỗ hổng bảo mật nhanh hơn tốc độ các đội ngũ kỹ thuật có thể vá lỗi.

3 phút đọc9,509
Apple có tin vui cho tất cả người dùng 3 mẫu iPhone cũ sau

Apple có tin vui cho tất cả người dùng 3 mẫu iPhone cũ sau

**Apple vừa tung bản cập nhật bảo mật mới cho iPhone XS, XS Max và XR, khắc phục 3 lỗ hổng, trong đó có lỗi nghiêm trọng.** Apple vừa phát hành iOS 18.7.11, bản cập nhật bảo mật dành cho những mẫu iPhone chưa thể nâng cấp lên các phiên bản iOS mới hơn. Đáng chú ý, bản cập nhật này xử lý ba lỗ hổng bảo mật, trong đó có một lỗ hổng được Apple cảnh báo có thể đã bị khai thác trong các cuộc tấn công có chủ đích. Theo thông báo trên trang hỗ trợ bảo mật, iOS 18.7.11 được phát hành ngày 26/10, hỗ trợ iPhone XS, iPhone XS Max và iPhone XR.

3 phút đọc7,961
Úc cảnh báo làn sóng tấn công mạng chưa từng có từ AI

Úc cảnh báo làn sóng tấn công mạng chưa từng có từ AI

Tổng cục Tín hiệu Úc (ASD), cơ quan phụ trách tình báo tín hiệu và an ninh mạng của nước này, ngày 27-10 cảnh báo trí tuệ nhân tạo (AI) đang tạo ra mối đe dọa "chưa từng có tiền lệ" khi các nhóm tội phạm mạng sử dụng công nghệ này để tấn công hệ thống máy tính và cơ sở hạ tầng trọng yếu. Trong báo cáo đánh giá thường niên về mối đe dọa không gian mạng công bố ngày 27-10, ASD cho biết bản chất và tốc độ của các cuộc tấn công đã thay đổi mạnh mẽ kể từ khi các mô hình AI "tiên phong" (frontier AI) xuất hiện. Những mô hình tiên tiến như Mythos của Anthropic không chỉ giải quyết các vấn đề phức tạp mà còn bị lợi dụng để quét lỗ hổng phần mềm.

4 phút đọc6,089
'Tháng 10 đen tối' của an ninh mạng

'Tháng 10 đen tối' của an ninh mạng

# 'Tháng 10 đen tối' của an ninh mạng 10 ngày cuối tháng 10 đang được xem là "cơn ác mộng" của lĩnh vực an ninh mạng, với hàng loạt lỗ hổng và vụ xâm nhập hệ thống được ghi nhận. *Guardian* và *Business Insider* cùng gọi đây là "tháng 10 đen tối", trong khi nhiều chuyên gia khác cảnh báo mọi thứ thực ra chỉ mới bắt đầu. PHP2Shell, tên gọi chung của hai lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ lập trình PHP, nhanh chóng trở thành mục tiêu của các chiến dịch khai thác, sau khi thông tin bị rò rỉ ngày 21/10.

8 phút đọc6,918
CTO của Wiz cho biết 'Vulnpocalypse' sắp xuất hiện đối với mã lỗi thời của Internet

CTO của Wiz cho biết 'Vulnpocalypse' sắp xuất hiện đối với mã lỗi thời của Internet

Nỗi sợ hãi về PHP có thể đã biến mất khỏi nguồn cấp dữ liệu của bạn, nhưng việc dọn dẹp vẫn còn lâu mới kết thúc. Tuần trước, hai lỗi nghiêm trọng trong ngôn ngữ nguồn mở gây ra khoảng 70% trang web đã khiến các tổ chức phải vật lộn để sửa hệ thống của họ, một số đưa các trang web vào chế độ ngoại tuyến cho đến khi các lỗ hổng được vá. Theo các nhà nghiên cứu đã tìm ra lỗi, đây mới chỉ là khởi đầu, vì AI thay đổi tốc độ phát hiện và khai thác các lỗ hổng mới.

2 phút đọc5,253