Tin tặc tấn công máy chủ N-central bằng lỗ hổng mới
Tóm lược nhanh
“Công ty N-able phải triển khai các biện pháp phòng ngừa bổ sung sau khi các nhà nghiên cứu...”
Các điểm cốt lõi
- 1.Nhà nghiên cứu độc lập Sean Bales đã công bố hai bộ lỗ hổng mới mang tên 4EverAble2Shell và Agent2Shell trên phiên bản N-central mới nhất.
- 2.Các cuộc tấn công kết hợp một lỗi nghiêm trọng trong Apache Axis với lỗ hổng leo thang đặc quyền để đạt quyền truy cập cấp cao.
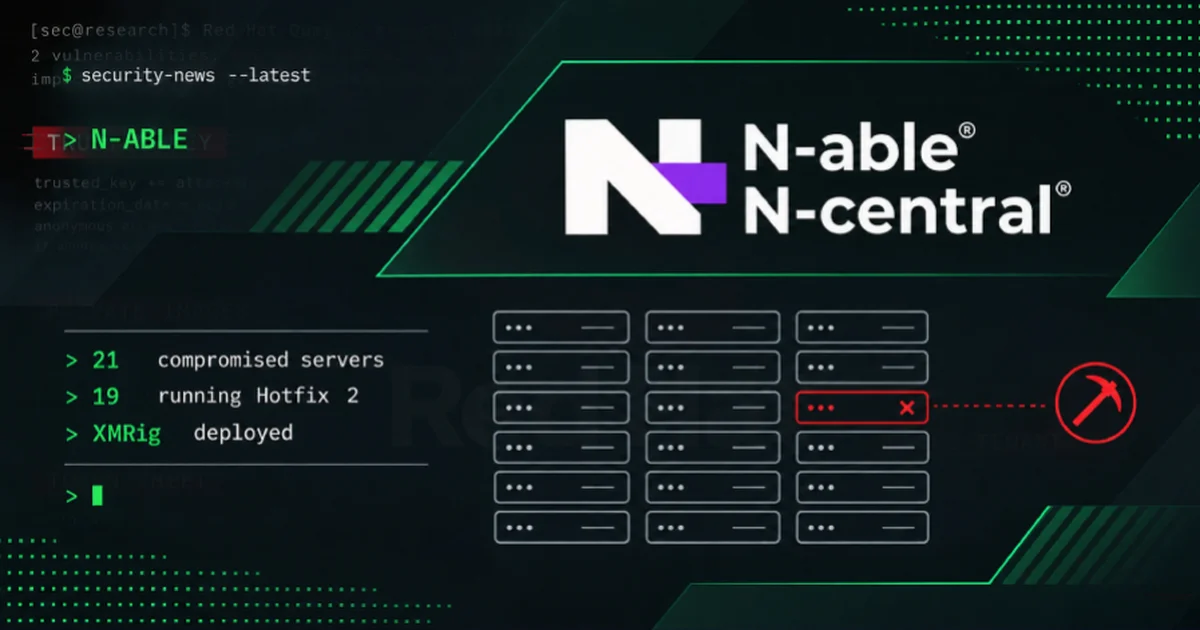
- 3.Công ty an ninh mạng Huntback phát hiện mã độc XMRig Monero đã lây nhiễm vào 21 máy chủ N-central, trong đó có 19 máy chủ đã chạy bản Hotfix 2.
Công ty N-able phải triển khai các biện pháp phòng ngừa bổ sung sau khi các nhà nghiên cứu phát hiện lỗ hổng cho phép tin tặc chiếm quyền điều khiển hệ thống. Mã độc đào tiền ảo đã lây nhiễm vào 21 máy chủ dù nhiều thiết bị đã cài bản vá.
Bối cảnh và chi tiết công nghệ
Nhà nghiên cứu độc lập Sean Bales đã công bố hai bộ lỗ hổng mới mang tên 4EverAble2Shell và Agent2Shell trên phiên bản N-central mới nhất.
Các cuộc tấn công kết hợp một lỗi nghiêm trọng trong Apache Axis với lỗ hổng leo thang đặc quyền để đạt quyền truy cập cấp cao.
Công ty an ninh mạng Huntback phát hiện mã độc XMRig Monero đã lây nhiễm vào 21 máy chủ N-central, trong đó có 19 máy chủ đã chạy bản Hotfix 2.
Đánh giá tác động và góc nhìn chuyên môn
Sự việc cho thấy việc áp dụng các bản vá phần mềm thông thường chưa đủ để ngăn chặn các chuỗi khai thác lỗ hổng kết hợp phức tạp.
Kẻ tấn công chủ động giới hạn mức sử dụng CPU của mã độc đào tiền ảo nhằm tránh bị hệ thống giám sát phát hiện sớm.
Xu hướng tiếp theo và điều cần theo dõi
Toàn bộ phạm vi thiệt hại thực tế ngoài 21 máy chủ đã được các công ty bảo mật ghi nhận vẫn chưa được làm rõ hoàn toàn.