Red Hat xây dựng bảo mật nhiều lớp cho tác tử trí tuệ nhân tạo phi định hướng
Tóm lược nhanh
“Red Hat đang phát triển các biện pháp bảo mật nhiều lớp như vùng cô lập và quản lý danh...”
Các điểm cốt lõi
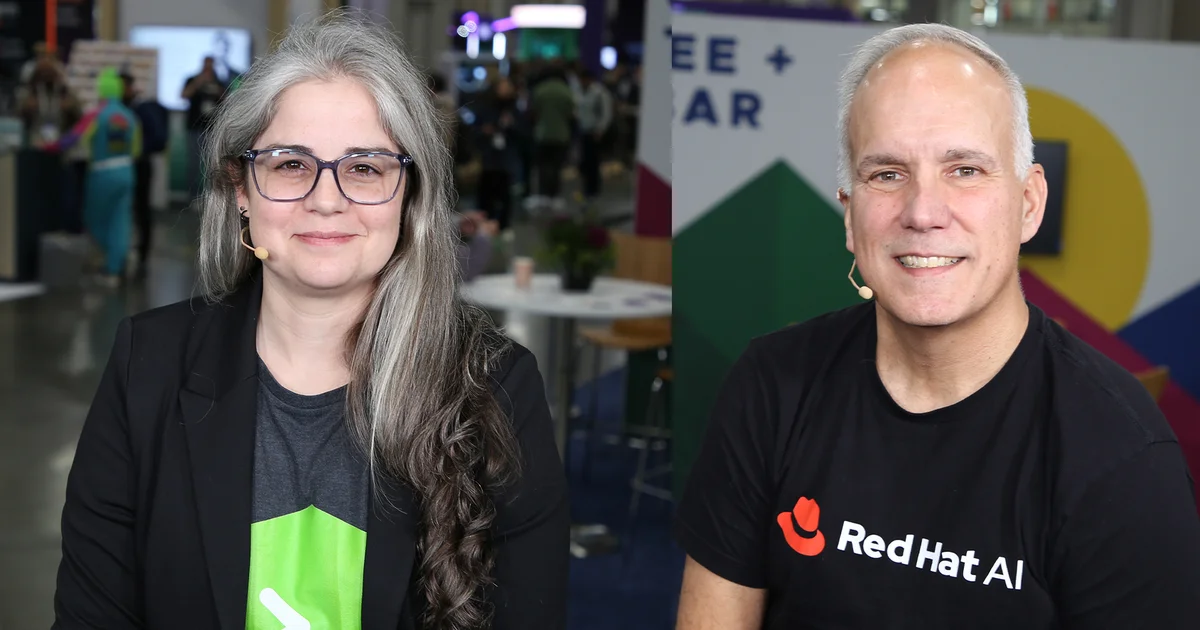
- 1.Theo Joe Fernandes của Red Hat, các tác tử trí tuệ nhân tạo hoạt động theo phương thức phi định hướng bằng cách nhận mục tiêu và tự quyết định hành động, phá vỡ các giả định bảo mật phần mềm truyền thống.
- 2.Red Hat sử dụng mã nguồn mở OpenShell do Nvidia phát triển cùng công ty để che giấu các khóa xác thực nhạy cảm trên đường vào và hoán đổi chúng trên đường ra nhằm bảo vệ tác tử.
- 3.Hệ thống bảo mật của Red Hat còn ứng dụng vùng cô lập Kata Containers trong máy ảo trên OpenShift Virtualization, kiểm soát lưu lượng mạng đầu ra và phân quyền danh tính riêng biệt cho từng tác tử.
Red Hat đang phát triển các biện pháp bảo mật nhiều lớp như vùng cô lập và quản lý danh tính để giải quyết bản chất phi định hướng của các tác tử trí tuệ nhân tạo tự trị trong doanh nghiệp.
Bối cảnh và chi tiết công nghệ
Theo Joe Fernandes của Red Hat, các tác tử trí tuệ nhân tạo hoạt động theo phương thức phi định hướng bằng cách nhận mục tiêu và tự quyết định hành động, phá vỡ các giả định bảo mật phần mềm truyền thống.
Red Hat sử dụng mã nguồn mở OpenShell do Nvidia phát triển cùng công ty để che giấu các khóa xác thực nhạy cảm trên đường vào và hoán đổi chúng trên đường ra nhằm bảo vệ tác tử.
Hệ thống bảo mật của Red Hat còn ứng dụng vùng cô lập Kata Containers trong máy ảo trên OpenShift Virtualization, kiểm soát lưu lượng mạng đầu ra và phân quyền danh tính riêng biệt cho từng tác tử.
Đánh giá tác động và góc nhìn chuyên môn
Việc chuyển đổi từ phần mềm định hướng sang tác tử trí tuệ nhân tạo tự trị buộc các tổ chức phải thay đổi mô hình bảo mật từ kiểm soát mã nguồn tĩnh sang quản lý hành vi động và giới hạn phạm vi rủi ro.
Xu hướng tiếp theo và điều cần theo dõi
Các dự án như OpenClaw Enterprise sẽ đạt độ ổn định thương mại toàn diện vào thời điểm chính xác nào đối với các khách hàng doanh nghiệp quy mô lớn.