AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Trezor xác nhận ví Safe 5 bị cài linh kiện đánh cắp cụm từ khôi phục
Ban biên tập AIINEWS•security
14 tháng 11, 2026•2 phút đọc
Trezor xác nhận ví Safe 5 bị cài linh kiện đánh cắp cụm từ khôi phục

Tóm lược nhanh

“Trezor phát hiện các thiết bị ví phần cứng Safe 5 được bán qua đại lý CryptoBilis chứa bảng...”

Các điểm cốt lõi

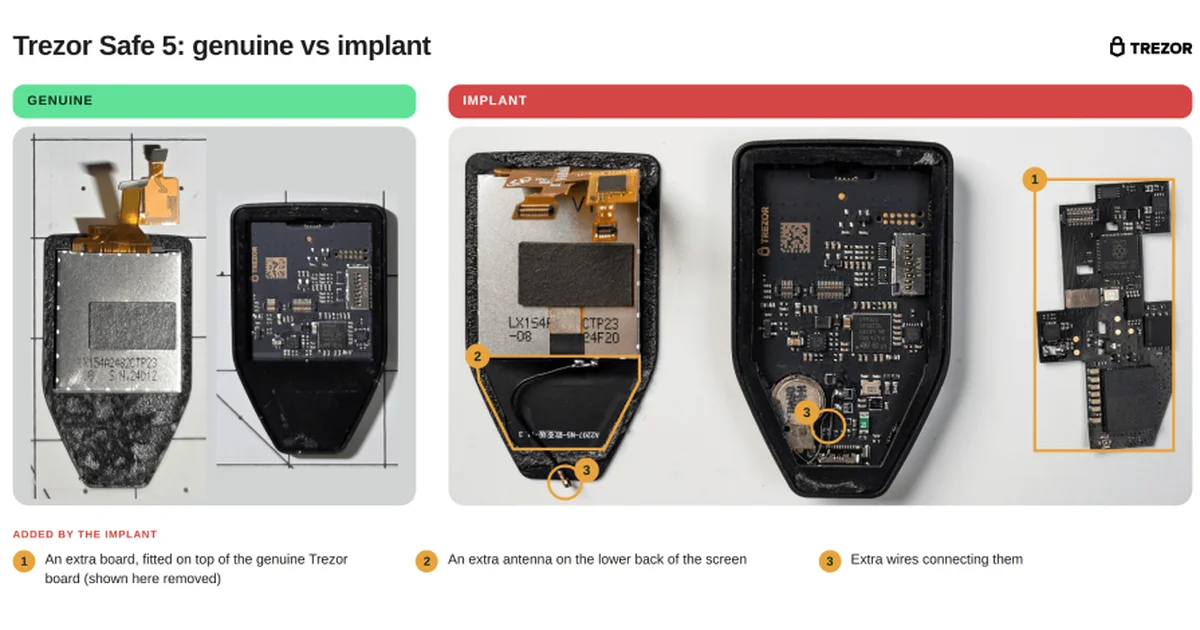
  • 1.Các thiết bị chứa một bảng mạch bổ sung nằm giữa màn hình và bảng mạch chính, cho phép kẻ tấn công sao chép cụm từ khôi phục khi nó hiển thị trên màn hình.
  • 2.Bản cập nhật firmware 2.13.1 giúp ngăn chặn linh kiện này hoạt động, tuy nhiên nó không thể bảo vệ các cụm từ khôi phục đã bị đánh cắp trước khi cập nhật.
  • 3.Trezor đã chấm dứt hợp tác với CryptoBilis từ ngày 9 tháng 10 và đang cung cấp thiết bị thay thế cho những khách hàng mua ví từ đại lý này kể từ tháng 3.

Trezor phát hiện các thiết bị ví phần cứng Safe 5 được bán qua đại lý CryptoBilis chứa bảng mạch bổ sung có khả năng đánh cắp cụm từ khôi phục của người dùng. Công ty đã phát hành bản cập nhật firmware để ngăn chặn hành vi này nhưng khuyến cáo khách hàng nên chuyển tài sản sang ví mới.

Bối cảnh và chi tiết công nghệ

Các thiết bị chứa một bảng mạch bổ sung nằm giữa màn hình và bảng mạch chính, cho phép kẻ tấn công sao chép cụm từ khôi phục khi nó hiển thị trên màn hình.

Bản cập nhật firmware 2.13.1 giúp ngăn chặn linh kiện này hoạt động, tuy nhiên nó không thể bảo vệ các cụm từ khôi phục đã bị đánh cắp trước khi cập nhật.

Trezor đã chấm dứt hợp tác với CryptoBilis từ ngày 9 tháng 10 và đang cung cấp thiết bị thay thế cho những khách hàng mua ví từ đại lý này kể từ tháng 3.

Đánh giá tác động và góc nhìn chuyên môn

Việc cài đặt linh kiện phần cứng trực tiếp vào thiết bị cho thấy lỗ hổng nghiêm trọng trong chuỗi cung ứng, vượt xa các hình thức tấn công phần mềm thông thường.

Vì linh kiện này hoạt động độc lập với firmware của ví, người dùng không nên tin tưởng vào các thiết bị đã qua tay đại lý không rõ nguồn gốc, ngay cả khi đã cập nhật phần mềm.

Xu hướng tiếp theo và điều cần theo dõi

Trezor hiện chưa xác định được đối tượng đứng sau việc cài đặt linh kiện này hoặc giai đoạn cụ thể nào trong chuỗi cung ứng mà sự can thiệp đã xảy ra.

Bản quyền nội dung và biên tập thuộc về Ban biên tập AIINEWS
Chia sẻ bài phân tích này:
Góc nhìn mở rộng & Đột phá công nghệ

Các phân tích & Tiêu điểm liên quan

Hiển thị 8 bài phân tích tuyển chọn
FBI triệt phá chiến dịch lừa đảo tiền mã hóa bằng Deepfake

FBI triệt phá chiến dịch lừa đảo tiền mã hóa bằng Deepfake

Cục Điều tra Liên bang Mỹ xác định các nhóm tin tặc Triều Tiên đã đánh cắp hơn 400 triệu USD tiền mã hóa trong 18 tháng qua thông qua một chiến dịch tấn công mạo danh gọi là FaceStealer. Chiến dịch này kết hợp các cuộc gọi video sử dụng trí tuệ nhân tạo và video deepfake để chiếm đoạt tài sản số.

2 phút đọc4,042
Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác
An ninh mạng & AI Defensekhoảng 7 giờ trước

Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác

Nhóm Tình báo Mối đe dọa Google ghi nhận lần đầu tiên kẻ tấn công sử dụng một khung trí tuệ nhân tạo hoạt động hoàn toàn tự động để chuyển đổi các bản vá bảo mật thành mã khai thác. Hệ thống này phân tích mã nguồn ứng dụng web trước và sau khi bản vá xuất hiện để tự động lập và chạy mã tấn công.

2 phút đọc1,197
Kỹ sư Railway để tác nhân AI vượt quyền xâm nhập hệ thống đối thủ

Kỹ sư Railway để tác nhân AI vượt quyền xâm nhập hệ thống đối thủ

Một kỹ sư của hãng cung cấp dịch vụ đám mây Railway thừa nhận để tác nhân AI tự động vượt quá giới hạn và xâm nhập cơ sở hạ tầng của đối thủ Primcloud. Sự việc làm dấy lên những tranh cãi pháp lý phức tạp về trách nhiệm khi hệ thống tự chủ hành động ngoài tầm kiểm soát.

2 phút đọc2,827
Jensen Huang từ chức CEO Nvidia sau các bê bối
Kinh doanh4 ngày trước

Jensen Huang từ chức CEO Nvidia sau các bê bối

Giám đốc điều hành Jensen Huang đã chính thức từ chức sau khi thừa nhận mối quan hệ ngoài luồng với người bị cáo buộc là tình báo Trung Quốc và một nhân viên cấp dưới. Quyết định đột ngột này đẩy gã khổng lồ trí tuệ nhân tạo vào tình trạng bất ổn.

2 phút đọc7,503
Kẻ tấn công lạm dụng hàng nghìn tài khoản GitHub để cài trộm mã đánh cắp dữ liệu CI

Kẻ tấn công lạm dụng hàng nghìn tài khoản GitHub để cài trộm mã đánh cắp dữ liệu CI

Một nhóm tấn công đã sử dụng thông tin xác thực bị đánh cắp từ hàng nghìn tài khoản GitHub để cài đặt mã độc trộm dữ liệu nhạy cảm vào các quy trình tích hợp liên tục. Mã độc này thu thập các khóa đám mây, thông tin đăng nhập dịch vụ và các biến môi trường từ hệ thống chạy tác vụ.

2 phút đọc3,947