Cách Greenlight Financial xây dựng giải pháp SOC tự trị trên Amazon Bedrock AgentCore
Tóm lược nhanh
Tổng hợp và đối chiếu bởi gemini-2.0-flash-thinking-exp
“Greenlight Financial giải quyết hơn 90% trong số 4.000 trường hợp rủi ro và bảo mật mỗi tháng mà khô”
Các điểm cốt lõi
- 1.Greenlight Financial giải quyết hơn 90% trong số 4.000 trường hợp rủi ro và bảo mật mỗi tháng mà không cần sự can thiệp của con người.
- 2.Luna của Greenlight sử dụng Amazon Bedrock AgentCore, cơ sở hạ tầng để xây dựng, kết nối và tối ưu hóa các tác nhân trên quy mô lớn.
- 3.Cụ thể, Greenlight sử dụng thời gian chạy AgentCore, một khả năng của Amazon Bedrock AgentCore, để lưu trữ mã tác nhân của Luna.
Greenlight Financial giải quyết hơn 90% trong số 4.000 trường hợp rủi ro và bảo mật mỗi tháng mà không cần sự can thiệp của con người. Luna của Greenlight sử dụng Amazon Bedrock AgentCore, cơ sở hạ tầng để xây dựng, kết nối và tối ưu hóa các tác nhân trên quy mô lớn. Cụ thể, Greenlight sử dụng thời gian chạy AgentCore, một khả năng của Amazon Bedrock AgentCore, để lưu trữ mã tác nhân của Luna. Nó sử dụng bộ nhớ AgentCore, một khả năng của Amazon Bedrock AgentCore, để hỗ trợ hệ thống đa tác nhân theo cấp độ của nó. Điều này tránh được nhu cầu xây dựng và vận hành những khả năng này trong nội bộ. Luna phân loại các cảnh báo về thẻ vi phạm web đen, các điểm bất thường về danh tính và các sự kiện rủi ro tài chính trong vài giây. Bài đăng này giải thích cách Greenlight Financial xây dựng giải pháp trung tâm điều hành bảo mật tự động (SOC) trên Amazon Bedrock AgentCore. Chúng tôi đề cập đến kiến trúc giám sát nhiều tầng, hơn 30 tác nhân chuyên biệt, bộ nhớ phân đoạn để học tập liên tục và mở rộng từ các trường hợp sử dụng SOC sang phân loại rủi ro tài chính. Chúng tôi chia sẻ các số liệu sản xuất, quyết định về cơ sở hạ tầng và mô hình xây dựng các hoạt động bảo mật tự động trong các ngành được quản lý. Greenlight cần giải quyết những gì Greenlight Financial cung cấp các sản phẩm tài chính cho gia đình: thẻ ghi nợ, công cụ tiết kiệm và các thiết bị được kết nối như Family Hub và Pet Tracker. Công ty xử lý dữ liệu tài chính nhạy cảm trên quy mô lớn theo các yêu cầu pháp lý giống như các ngân hàng lớn. SOC của Greenlight nhận được 3.000–4.000 cảnh báo rủi ro và bảo mật mỗi tháng từ bốn hướng chính:
Thẻ vi phạm web tối – Mạng thẻ và cờ intel mối đe dọa nội bộ Thẻ khách hàng Greenlight được tìm thấy trên web tối. Những điểm bất thường về danh tính và quyền truy cập – Các kiểu đăng nhập bất thường, leo thang đặc quyền và vi phạm chính sách trên Nhà cung cấp danh tính (IdP) và các hệ thống nội bộ. Cảnh báo cơ sở hạ tầng – Tín hiệu từ Tín hiệu từ EDR (Phát hiện và phản hồi điểm cuối), SIEM (Quản lý sự kiện và thông tin bảo mật), Kiểm kê tài sản và các công cụ quan sát khác. Sự kiện rủi ro tài chính – Mô hình giao dịch đáng ngờ, trình kích hoạt tuân thủ và chỉ báo gian lận từ hệ thống xử lý thẻ.
Mỗi cảnh báo yêu cầu tham chiếu chéo nhiều nguồn dữ liệu trước khi nhà phân tích có thể đưa ra phán quyết. Một thông báo thẻ vi phạm web tối yêu cầu kiểm tra xem thẻ có đang hoạt động hay không, sao chép các thông báo trước đó, xem xét dữ liệu phiên của khách hàng và kiểm tra các phiếu hỗ trợ mở. Quy trình công việc này khiến nhà phân tích mất 15-30 phút cho mỗi trường hợp. Với 4.000 trường hợp mỗi tháng, phép toán đó bị phá vỡ. Greenlight cần một hệ thống có thể:
Phân loại và giải quyết các trường hợp thông thường một cách tự động ở tốc độ máy. Báo cáo các trường hợp phức tạp với bối cảnh đầy đủ cho các nhà phân tích con người. Tìm hiểu từ các mẫu độ phân giải để cải thiện độ chính xác theo thời gian. Hoạt động trong phạm vi bảo vệ tuân thủ dịch vụ tài chính.
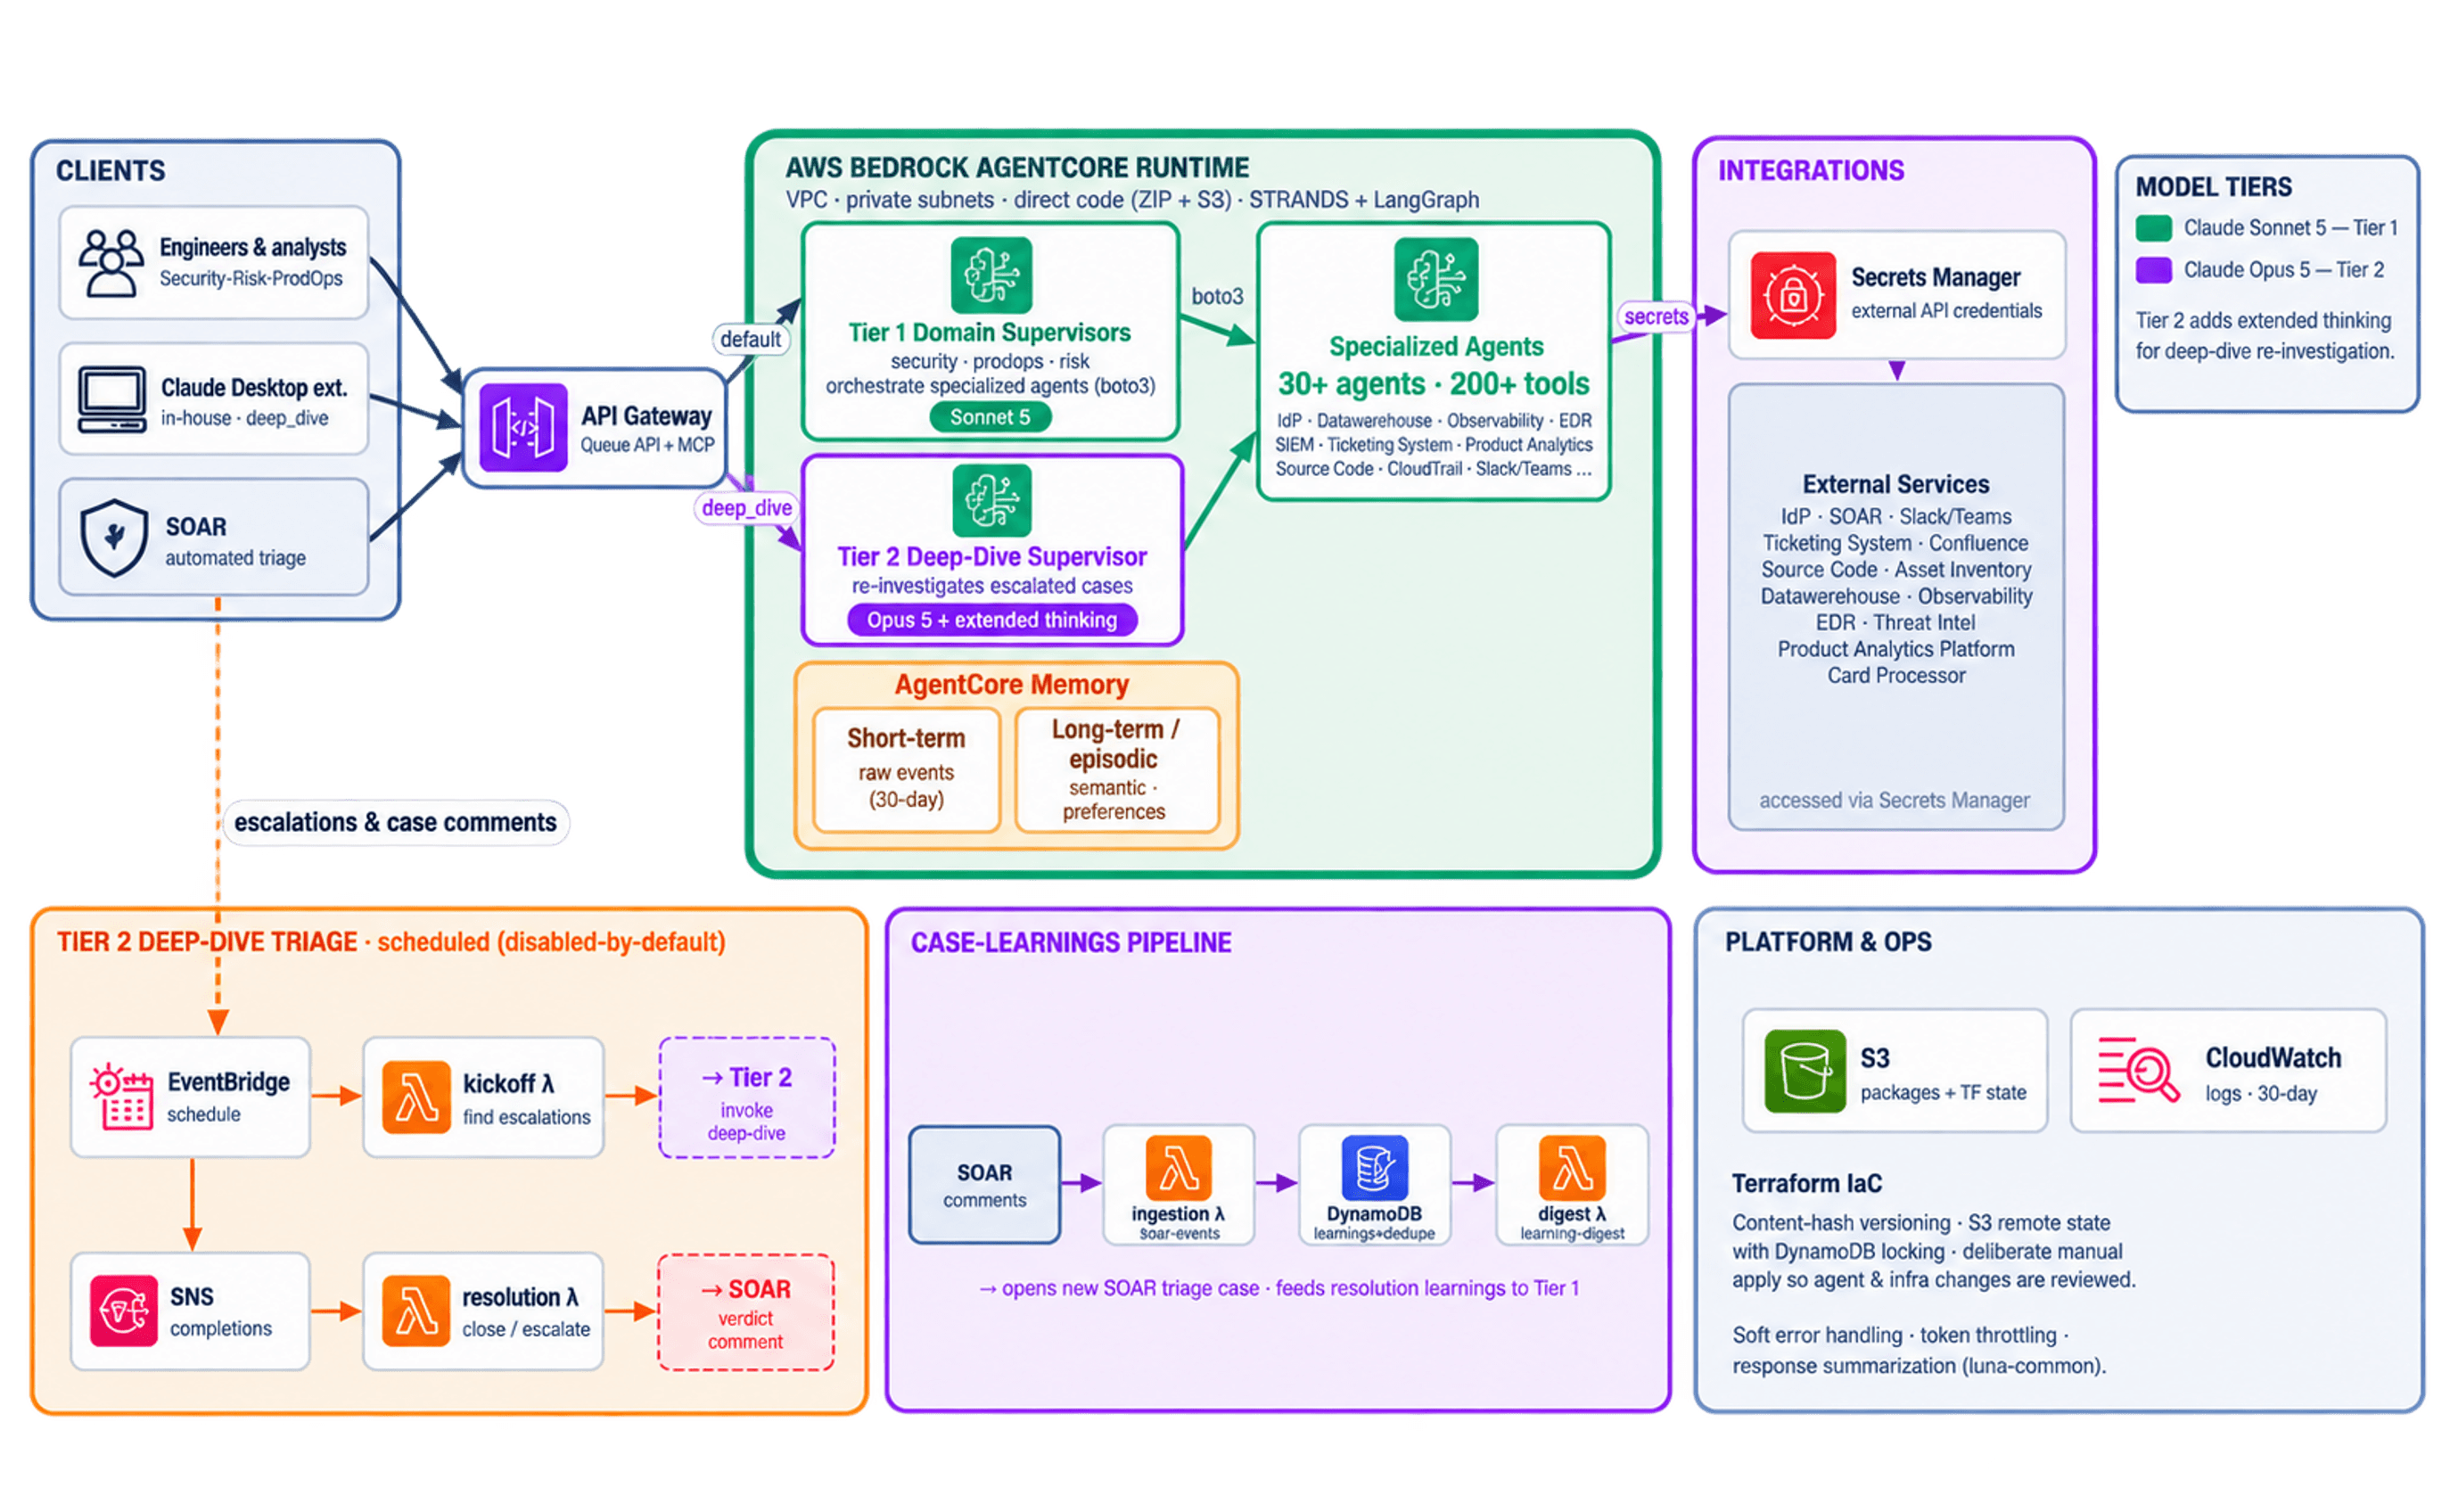
Kiến trúc: Hệ thống đa tác nhân theo cấp độ trên Amazon Bedrock AgentCore Greenlight đã xây dựng Luna như một hệ thống đa tác nhân phân cấp trên Amazon Bedrock AgentCore. Kiến trúc tuân theo mô hình giám sát theo cấp bậc phản ánh cách các nhóm SOC của con người vận hành. L1 xử lý âm lượng và L2 xử lý độ phức tạp.
Hình 1: Kiến trúc giám sát theo cấp độ của Luna trên Amazon Bedrock AgentCore
Người giám sát cấp 1: Phân loại khối lượng lớn Người giám sát cấp 1 sử dụng mô hình ngôn ngữ nâng cao có sẵn thông qua Amazon Bedrock chạy trên thời gian chạy Amazon Bedrock AgentCore trong Amazon Virtual Private Cloud (Amazon VPC). Thời gian chạy sử dụng mạng con riêng tư và triển khai mã trực tiếp thông qua tệp ZIP và Dịch vụ lưu trữ đơn giản của Amazon (Amazon S3). Nó xử lý việc phân loại ban đầu các trường hợp đến bằng cách điều phối hơn 30 nhân viên chuyên trách:
Tên miền Đại lý làm gì
Nhận dạng và truy cập Kiểm tra lịch sử đăng nhập, trạng thái MFA, phiên bất thường
Phát hiện điểm cuối Kéo cảnh báo điểm cuối, xử lý cây, đối sánh IOC
Khả năng quan sát Tương quan các số liệu cơ sở hạ tầng với thời gian cảnh báo
Kiểm kê tài sản Bản đồ tài sản bị ảnh hưởng, quyền sở hữu, bề mặt tiếp xúc
Phân tích dữ liệu Truy vấn các mô hình lịch sử và độ lệch cơ sở
Xử lý thanh toán Xác minh trạng thái thẻ, lịch sử giao dịch, trạng thái tài khoản
Trải nghiệm khách hàng Đánh giá hành vi phiên khách hàng vào khoảng thời gian xảy ra sự cố
Hỗ trợ khách hàng Kiểm tra vé mở liên quan, khiếu nại trước
Mã và kho lưu trữ Dấu vết thay đổi mã tương quan với cảnh báo
Theo dõi dự án Liên kết sự cố với các hoạt động triển khai gần đây hoặc các sự cố đã biết
Thông tin về mối đe dọa Làm phong phú thêm IOC với bối cảnh mối đe dọa bên ngoài
Tự động hóa (SOAR) Thực hiện các sách hướng dẫn khắc phục đã được phê duyệt
Người giám sát cấp 1 tiếp nhận các trường hợp thông qua hai đường dẫn: Amazon API Gateway, hiển thị API Luna Queue và điểm cuối Giao thức bối cảnh mô hình (MCP) và Tines SOAR để nhập cảnh báo tự động. Nó xác định những tác nhân chuyên biệt nào sẽ được gọi dựa trên loại cảnh báo, tổng hợp các phát hiện của họ và đưa ra phán quyết. Thời gian phân loại trung bình cho các trường hợp thông thường là giây có một chữ số. Người giám sát cấp 2: Điều tra chuyên sâu Các trường hợp vượt quá ngưỡng tin cậy của Cấp 1 sẽ chuyển lên giám sát viên Cấp 2 bằng cách sử dụng mô hình nền tảng nâng cao trên Amazon Bedrock với khả năng suy luận mở rộng. Tác nhân này xử lý 10 phần trăm các trường hợp yêu cầu lập luận nhiều bước:
Điều tra lại các trường hợp leo thang với mối tương quan giữa các nguồn sâu hơn. Gọi các tác nhân chuyên biệt thông qua boto3 với các cửa sổ ngữ cảnh mở rộng. Lập luận chuỗi trên 3–5 nguồn dữ liệu để thiết lập quan hệ nhân quả. Tạo các báo cáo điều tra chi tiết với chuỗi bằng chứng để con người xem xét.
Trình giám sát Cấp 2 chạy theo lịch trình, sử dụng trình kích hoạt tốc độ Amazon EventBridge và hoàn thành hàng đợi Dịch vụ thông báo đơn giản của Amazon (Amazon SNS) cho các trường hợp chuyển cấp quy trình hàng loạt và theo yêu cầu cho các trường hợp chuyển cấp cấp 1 khẩn cấp. Điểm vào cho các cá tính khác nhau Các nhóm khác nhau tương tác với Luna theo những cách khác nhau, vì vậy ứng dụng hiển thị ba điểm đầu vào. Những phạm vi này từ việc nhập cảnh báo hoàn toàn tự động đến điều tra tương tác, theo yêu cầu. Mỗi điểm vào sẽ ánh xạ tới một cá nhân và cách thức công việc của họ được thực hiện:
Tines SOAR – Trình điều khiển âm lượng chính. Các trường hợp nạp thông báo tự động sẽ được đưa trực tiếp vào Cấp 1. Kỹ sư bảo mật, rủi ro và ProdOps – Truy cập API trực tiếp cho các yêu cầu điều tra đặc biệt. Tiện ích mở rộng Claude Desktop – Giao diện dựa trên trò chuyện dành cho các kỹ sư đang làm việc theo yêu cầu. Một kỹ sư mở tiện ích mở rộng, mô tả những gì họ muốn điều tra và Luna thực hiện tìm hiểu sâu với toàn quyền truy cập công cụ.
Trí nhớ và học tập: Luna trở nên thông minh hơn theo thời gian như thế nào Lớp bộ nhớ được xây dựng trên bộ nhớ AgentCore. Lớp này là thứ tách biệt Luna khỏi một công cụ phân loại không trạng thái. Nó hỗ trợ nhận dạng mẫu, chống trùng lặp và cải thiện độ chính xác liên tục. Bộ nhớ phân đoạn (cửa sổ luân phiên 30 ngày) Lưu trữ các sự kiện gần đây và kết quả giải quyết. Khi có cảnh báo mới, Luna kiểm tra: "Tôi có thấy kiểu này trong 30 ngày qua không? Phán quyết là gì? Đây có phải là một hành vi đã biết mà tôi nên đưa vào danh sách cho phép không?" Ví dụ cụ thể: Vai trò cơ sở hạ tầng Greenlight tạo ra một mẫu truy cập cụ thể vào lúc 3 giờ sáng Thứ Ba hàng tuần để bảo trì theo lịch trình. Không có trí nhớ, Luna sẽ gắn cờ này hàng tuần. Với trí nhớ theo từng giai đoạn, Luna đã biết được sau lần giải quyết đầu tiên rằng mẫu này được mong đợi và tự động đưa nó vào danh sách cho phép. Trí nhớ dài hạn Duy trì các tùy chọn ngữ nghĩa và các mẫu giải pháp ngoài khung thời gian 30 ngày:
“Mô hình truy cập này được mong đợi vì đó là mục đích của vai trò.” Dữ liệu trường hợp lịch sử của Greenlight cho thấy “Thẻ từ nguồn web tối cụ thể này có tỷ lệ dương tính giả là 73% - hãy ưu tiên loại bỏ trùng lặp”. Mẫu giải pháp cho các loại trường hợp định kỳ mã hóa kiến thức về tổ chức.
Quy trình nghiên cứu tình huống Một đường dẫn chuyên dụng cung cấp kết quả phân giải trở lại hệ thống:
Nhập – Hàm AWS Lambda ghi lại mọi cách giải quyết trường hợp từ các sự kiện Tines. Học tập + Dedup – DynamoDB lưu trữ các mẫu giải quyết và loại bỏ các trường hợp trùng lặp. Khi Luna giải quyết một trường hợp theo cùng một cách ba lần, nó sẽ ghi lại trường hợp đó dưới dạng mẫu đã được xác nhận. Thông báo – Hàm Lambda xử lý thông tin tìm hiểu mới thành bối cảnh có thể thực hiện được mà người giám sát sử dụng tại thời điểm suy luận. Vòng phản hồi – Các thông tin đã học được về độ phân giải được đưa trở lại Cấp 1, cải thiện dần độ chính xác của lần chuyển đầu tiên.
Quy trình này đã nâng tỷ lệ phân giải tự động của Luna từ 83% (chỉ Cấp 1) lên hơn 90% (Cấp 1, Cấp 2 và các bài học). Mở rộng từ SOC sang phân loại rủi ro tài chính Greenlight đã mở rộng Luna sang lĩnh vực đánh giá rủi ro tài chính trong vòng hai tháng kể từ khi triển khai SOC. Những thay đổi về kiến trúc là tối thiểu: các đại diện chuyên môn mới và người giám sát miền rủi ro được bố trí trên cơ sở hạ tầng hiện có. Quy trình làm việc của thẻ vi phạm web tối Khi thẻ khách hàng Greenlight xuất hiện trên web đen, Luna sẽ tự động thực hiện quy trình làm việc này:
Nhập – Đe dọa các nhà cung cấp thông tin (Mastercard, nguồn cấp dữ liệu nội bộ) báo cáo số thẻ bị xâm phạm. Xác minh – Luna truy vấn Galileo: Thẻ này có thuộc về Greenlight không? Hiện tại nó có hoạt động không? Lịch sử giao dịch gần đây là gì? Loại bỏ trùng lặp – Kiểm tra DynamoDB: Đây có phải là thông báo lặp lại không? Thẻ này đã được khắc phục chưa? Nhiều nhà cung cấp thường báo cáo cùng một vi phạm. Tham chiếu chéo – Truy vấn Mixpanel để biết các điểm bất thường trong phiên của khách hàng, Zendesk để biết các yêu cầu liên quan và tính điểm gian lận nội bộ. Đánh giá và hành động – Xác định mức độ rủi ro. Rủi ro thấp: đăng nhập và giám sát. Rủi ro trung bình: gắn cờ để xem xét. Rủi ro cao: chuyển đến các nhà phân tích con người với đầy đủ chuỗi bằng chứng.
Greenlight nhận được hàng trăm thông báo thẻ vi phạm hàng ngày. Luna xử lý từng thao tác trong vài giây. Một nhà phân tích con người thực hiện công việc tương tự, đăng nhập vào Galileo, kiểm tra DynamoDB, mở Mixpanel, tìm kiếm Zendesk, mất 15-30 phút cho mỗi thẻ. Kết quả Bảng sau đây theo dõi các hoạt động bảo mật của Greenlight dựa trên các số liệu quan trọng nhất đối với SOC. Nó so sánh ba giai đoạn: phân loại thủ công trước Luna, tự động hóa Cấp 1 và toàn bộ hệ thống Cấp 1 và Cấp 2.
Số liệu trước mặt trăng Với Cấp 1 Với Cấp 1 và Cấp 2
Tỷ lệ phân giải tự động 0% (tất cả đều thủ công) 83% Hơn 90%
Các trường hợp được xử lý mỗi tháng 3.000-4.000 3.000-4.000 3.000-4.000
Thời gian phân loại trung bình (thường quy) 15-30 phút Giây Giây
Leo thang phân tích con người 100% trường hợp 17% <10%
Tránh chi phí Đường cơ sở Đáng kể Tương đương với nhiều nhân viên toàn thời gian
Giảm rủi ro Đường cơ sở Phát hiện nhanh hơn Chất lượng ổn định 24/7
Thời gian phân tích ước tính đã tránh được: Dựa trên khối lượng trường hợp của Greenlight và các phép đo thời gian xử lý thủ công, việc xử lý 4.000 trường hợp trong thời gian 15–30 phút mỗi trường hợp sẽ cần khoảng 1.000–2.000 giờ phân tích mỗi tháng. Greenlight báo cáo rằng Luna tự động giải quyết hơn 90% các trường hợp này, tránh được khoảng 900–1.800 giờ làm việc thủ công thông thường mỗi tháng. Thay vào đó, các nhà phân tích có thể tập trung vào những trường hợp đòi hỏi sự phán xét của con người. Việc giảm thiểu rủi ro đến từ hai yếu tố: tốc độ (giây so với phút làm giảm khoảng thời gian phơi sáng) và tính nhất quán (Luna áp dụng logic phân loại tương tự vào lúc 3 giờ sáng thứ Bảy giống như lúc 10 giờ sáng thứ Ba, không mệt mỏi và không có đường tắt). Năm bài học từ việc xây dựng Luna Xây dựng Luna và mở rộng nó từ hoạt động bảo mật sang rủi ro tài chính đã đưa ra 5 bài học cho các nhóm xây dựng hệ thống đa tác nhân trong môi trường được quản lý:
- Bắt đầu với một miền giới hạn, sau đó mở rộng theo chiều ngang Greenlight bắt đầu bằng việc phân loại bảo mật vì tiêu chí thành công rất rõ ràng: giải quyết trường hợp một cách chính xác hoặc leo thang. Sau khi mô hình tỏ ra đáng tin cậy ở độ phân giải 83%, việc mở rộng rủi ro tài chính đòi hỏi phải bổ sung thêm các đại lý chuyên môn mới và người giám sát miền rủi ro chứ không phải xây dựng lại kiến trúc.
- Phản ánh cấu trúc nhóm con người của bạn Mẫu Cấp 1/Cấp 2 ánh xạ trực tiếp đến cách các nhóm SOC đã hoạt động. Các nhà phân tích L1 xử lý khối lượng bằng sổ tay. Các nhà phân tích L2 xử lý các trường hợp phức tạp bằng kỹ năng điều tra. Điều này giúp việc xây dựng niềm tin với nhóm bảo mật nhanh hơn. Họ hiểu mô hình này một cách trực quan vì nó phù hợp với logic leo thang của chính họ.
- Giá trị của các hợp chất trí nhớ Lớp trí nhớ dài hạn và phân đoạn là thứ đã đưa Luna từ 83% lên hơn 90%. Mỗi trường hợp được giải quyết đều dạy cho Luna một điều: một mẫu mới được đưa vào danh sách cho phép, một nguồn dương tính giả đã được xác nhận, một mẫu giải pháp. Sau 6 tháng hoạt động, Luna đã tích lũy được kiến thức cơ bản mà một nhà phân tích con người mới phải mất nhiều tháng mới có thể xây dựng được. 4. Phân loại trước, hành động sau Trong một môi trường được quản lý, Greenlight đã thiết kế Luna để phân loại và đề xuất, không thực hiện các hành động khắc phục tự động nếu không có sự phê duyệt chính sách rõ ràng. Việc mở rộng rủi ro cũng tuân theo nguyên tắc tương tự. Luna cung cấp bằng chứng ủng hộ khuyến nghị của mình. Trong mô hình con người trong vòng lặp này, nhà phân tích con người hoặc chính sách tự động đã được phê duyệt sẽ ủy quyền và thực hiện biện pháp khắc phục. Sự tách biệt này đã đáp ứng các yêu cầu tuân thủ của Greenlight và tạo dựng niềm tin với nhóm rủi ro.
- Chia sẻ các đại lý chuyên biệt trên các miền Khi Greenlight mở rộng sang lĩnh vực rủi ro tài chính, họ đã sử dụng lại các đại lý chuyên biệt hiện có (Datadog, Zendesk, Mixpanel) và thêm các đại lý dành riêng cho từng miền (Galileo, chấm điểm gian lận). Nhân viên kiểm tra vé Zendesk để tìm các trường hợp bảo mật cũng kiểm tra các trường hợp rủi ro. Điều này làm giảm chi phí bảo trì và giúp duy trì tính nhất quán giữa các miền. ngăn xếp cơ sở hạ tầng Luna chạy hoàn toàn trên các dịch vụ AWS được quản lý. Amazon Bedrock AgentCore là thời gian chạy điều phối và phần còn lại của ngăn xếp xử lý việc lập lịch, nhắn tin, trạng thái, bí mật và tích hợp. Bảng sau liệt kê từng dịch vụ và vai trò của nó trong cơ sở hạ tầng:
Dịch vụ Vai trò
Amazon Bedrock AgentCore Thời gian chạy điều phối đa tác nhân. Triển khai VPC, mạng con riêng, mã trực tiếp qua ZIP và S3
Cầu sự kiện Amazon Trình kích hoạt dựa trên tỷ lệ đã lên lịch cho chu kỳ phân loại chuyên sâu Cấp 2
Amazon SNS Hoàn thành hàng đợi và định tuyến thông báo giữa các tầng
Amazon DynamoDB Lưu trữ kiến thức, loại bỏ trường hợp trùng lặp, duy trì mô hình giải quyết
Amazon S3 Gói đại lý và quản lý trạng thái Terraform
Nhật ký Amazon CloudWatch Lưu giữ 30 ngày đối với hồ sơ kiểm toán và bằng chứng tuân thủ
Trình quản lý bí mật AWS Thông tin xác thực API bên ngoài
AWS Lambda Các chức năng nhập, xử lý hậu kỳ, khởi động và phân loại
Cổng API của Amazon Điểm cuối MCP và API Luna Queue để tích hợp bên ngoài
Greenlight sẽ xây dựng gì tiếp theo Dựa trên nền tảng bảo mật và rủi ro, Greenlight đang mở rộng mô hình đa tác nhân của Luna sang các lĩnh vực và công cụ hoạt động mới:
Bảo hiểm toàn bộ miền rủi ro – Phân loại tự động cho các trường hợp rủi ro tài chính và kinh doanh (đang được tiến hành, ra mắt khoảng một tháng trước). Hoạt động sản phẩm – Khám phá AWS DevOps Agent để điều tra sự cố, phân tích nguyên nhân cốt lõi và hướng dẫn giảm thiểu. Greenlight cũng đang đánh giá cách các đặc vụ hiện tại của Luna có thể hỗ trợ các cuộc điều tra hoạt động khi khả năng của họ chồng chéo nhau. Quy trình vận hành tùy chỉnh – Khám phá các tác nhân, kỹ năng tùy chỉnh và tích hợp Giao thức bối cảnh mô hình của AWS DevOps Agent để có quy trình vận hành lặp lại và quyền truy cập vào các công cụ nội bộ của Greenlight. Tác nhân và kỹ năng AWS DevOps – Kết hợp giao diện người dùng và khung kỹ năng của Tác nhân AWS DevOps cho quy trình thực thi tập lệnh (giới hạn thời gian thực thi 90 giây). Đánh giá kiến trúc tốt – Khám phá các máy chủ Giao thức bối cảnh mô hình để đánh giá cơ sở hạ tầng tự động dựa trên các biện pháp thực hành tốt nhất của AWS.
Kết luận Theo số liệu đo lường sản xuất của Greenlight, Luna tự động giải quyết hơn 90% các trường hợp rủi ro và bảo mật của công ty, đồng thời xử lý tới 4.000 trường hợp mỗi tháng. Các trường hợp cần có sự phán xét bổ sung sẽ được chuyển đến các nhà phân tích con người. Phương pháp tiếp cận con người trong vòng lặp này cho phép Greenlight tự động hóa việc phân loại thông thường trong khi vẫn duy trì quyền kiểm soát các quyết định khắc phục. Các nhóm trong các ngành được quản lý khác có thể áp dụng cách tiếp cận tương tự bằng cách bắt đầu với trường hợp sử dụng giới hạn, xác định tiêu chí leo thang rõ ràng và thêm tác nhân và bộ nhớ chuyên dụng khi hệ thống hoàn thiện. Sau khi mẫu ban đầu tỏ ra đáng tin cậy, các nhóm có thể mở rộng mẫu đó sang các lĩnh vực hoạt động liên quan. Để tìm hiểu thêm, hãy truy cập trang sản phẩm Amazon Bedrock AgentCore và tài liệu về Amazon Bedrock AgentCore.
Về các tác giả
Bản quyền & Xuất xứ thông tin
Bài viết này được tổng hợp và phân tích AI từ ấn phẩm AWS Machine Learning Blog. Mọi bản quyền nội dung thuộc về tác giả và toà soạn gốc.