AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Tìm Kiếm Bản Tin

Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Kết quả cho “malware”16 bản tin
Sâu máy tính Retadup tái xuất sau bảy năm để phát tán mã độc CoffeeLoader mới
An ninh mạng & AI Defensekhoảng 3 giờ trước

Sâu máy tính Retadup tái xuất sau bảy năm để phát tán mã độc CoffeeLoader mới

Mã độc tống tiền và phát tán qua cổng USB Retadup đã quay trở lại sau bảy năm bị cơ quan chức năng triệt phá nhằm phân phối dòng phần mềm độc hại CoffeeLoader mới. Các chuyên gia bảo mật ghi nhận kẻ tấn công đã tái kích hoạt các tên miền điều khiển cũ để chuyển hướng thiết bị nạn nhân.

2 phút đọc507
Kẻ tấn công lạm dụng hàng nghìn tài khoản GitHub để cài trộm mã đánh cắp dữ liệu CI

Kẻ tấn công lạm dụng hàng nghìn tài khoản GitHub để cài trộm mã đánh cắp dữ liệu CI

Một nhóm tấn công đã sử dụng thông tin xác thực bị đánh cắp từ hàng nghìn tài khoản GitHub để cài đặt mã độc trộm dữ liệu nhạy cảm vào các quy trình tích hợp liên tục. Mã độc này thu thập các khóa đám mây, thông tin đăng nhập dịch vụ và các biến môi trường từ hệ thống chạy tác vụ.

2 phút đọc3,947
FBI triệt phá chiến dịch lừa đảo tiền mã hóa bằng Deepfake

FBI triệt phá chiến dịch lừa đảo tiền mã hóa bằng Deepfake

Cục Điều tra Liên bang Mỹ xác định các nhóm tin tặc Triều Tiên đã đánh cắp hơn 400 triệu USD tiền mã hóa trong 18 tháng qua thông qua một chiến dịch tấn công mạo danh gọi là FaceStealer. Chiến dịch này kết hợp các cuộc gọi video sử dụng trí tuệ nhân tạo và video deepfake để chiếm đoạt tài sản số.

2 phút đọc4,042
Phát hiện mã độc mới tinh vi tấn công hệ điều hành Windows

Phát hiện mã độc mới tinh vi tấn công hệ điều hành Windows

Một chiến dịch tấn công mạng có chủ đích, nhắm thẳng vào phiên bản Windows 10 được tùy biến riêng cho các cơ quan chính phủ tại một quốc gia châu Á vừa bị phát hiện. Theo hãng bảo mật Kaspersky ngày 5-11, cuộc tấn công sử dụng một bộ khung mã độc hoàn toàn mới chưa từng được ghi nhận trước đây, mang tên NetamLoader. Đáng chú ý, thay vì tấn công trực diện bằng các tập tin lạ dễ bị phần mềm quét vi rút chặn lại, kẻ xấu đã áp dụng chiến thuật "mượn tay" các thành phần hợp pháp trong hệ thống để kích hoạt mã độc.

3 phút đọc5,937
Binance cho biết các hacker đã đánh cắp hàng tỷ đồng tiền điện tử đã dành nhiều tháng để lên kế hoạch cho vụ trộm
Thiết bị13 ngày trước

Binance cho biết các hacker đã đánh cắp hàng tỷ đồng tiền điện tử đã dành nhiều tháng để lên kế hoạch cho vụ trộm

Công ty cho biết hôm thứ Ba, các tin tặc đã đánh cắp hàng tỷ đô la tiền điện tử từ sàn giao dịch Binance đã dành nhiều tháng để thực hiện hành vi trộm cắp và sử dụng cả kỹ thuật xã hội và phần mềm độc hại mới trong quá trình này. Vụ trộm mà cả FBI và công ty TRM Security đều quy cho các hacker Triều Tiên, ban đầu nhắm mục tiêu 6,34 tỷ USD tiền điện tử từ ví Binance. Sàn giao dịch kể từ đó đã đóng băng hoặc chặn 2,85 tỷ USD trong số tiền đó.

2 phút đọc4,783
Binance cho biết tin tặc đã sử dụng các cuộc phỏng vấn việc làm giả và một công cụ AI nội bộ để thực hiện vụ trộm 6,3 tỷ USD

Binance cho biết tin tặc đã sử dụng các cuộc phỏng vấn việc làm giả và một công cụ AI nội bộ để thực hiện vụ trộm 6,3 tỷ USD

Theo Binance, vụ trộm tiền điện tử lớn nhất cho đến nay đã được thực hiện bằng cách kết hợp một số kỹ thuật hack nổi tiếng trong vài tháng. Kết quả khám nghiệm tử thi của công ty cho biết quá trình bắt đầu với việc một nhà phát triển tải xuống trình cài đặt giả mạo vào tháng 6 dường như đã được lan truyền bởi một quảng cáo độc hại của Google, tiết lộ thông tin chi tiết về các kỹ sư và cách họ làm việc. Sau đó, vào tháng 9, một kỹ sư khác bị ai đó giả vờ quan tâm đến việc thuê họ nhắm tới; người đó đã thiết lập một loạt cuộc gọi và nhiều vòng phỏng vấn, chia sẻ các trang mạng xã hội để tạo dựng lòng tin và cuối cùng nhắc họ tải xuống một bài tập phỏng vấn giả mà thực chất là phần mềm độc hại.

4 phút đọc8,128
Google triệt phá mạng botnet bí mật chạy trên 1,3 triệu hộp Android TV

Google triệt phá mạng botnet bí mật chạy trên 1,3 triệu hộp Android TV

Nhóm Tình báo Đe dọa của Google cho biết họ đã đóng cửa một mạng botnet khổng lồ có tên x.cpe. Vào thời kỳ đỉnh cao, x.cpe chạy trên hơn 1,3 triệu thiết bị Android TV và điều bất thường là đây là những thiết bị được Google chứng nhận. Google cho biết quá trình sàng lọc của họ đã bỏ sót phần mềm độc hại do "kỹ thuật che giấu" được Videostrong Technology có trụ sở tại Thâm Quyến sử dụng.

2 phút đọc5,019
Bootkit UEFI đã lây nhiễm các máy Windows được vá đầy đủ. Microsoft có đáng trách không?

Bootkit UEFI đã lây nhiễm các máy Windows được vá đầy đủ. Microsoft có đáng trách không?

Vào năm 2023, phần mềm độc hại được theo dõi với tên gọi BlackLotus đã trở thành bộ công cụ khởi động UEFI thực tế đầu tiên được ghi nhận công khai có khả năng vượt qua Khởi động an toàn trên các hệ thống Windows 11 được cập nhật đầy đủ. Khi cơ chế chuỗi tin cậy trong toàn ngành bị phá vỡ, phần mềm độc hại có thể chạy mã độc trước khi Windows được tải đầy đủ và nhiều biện pháp bảo vệ an ninh đã hoạt động. Microsoft đã vá lỗ hổng mà BlackLotus khai thác vào năm 2022.

2 phút đọc4,737
Một trong những đối tác Android của Google đã biến 1,3 triệu hộp giải mã tín hiệu số thành mạng botnet

Một trong những đối tác Android của Google đã biến 1,3 triệu hộp giải mã tín hiệu số thành mạng botnet

Google cho biết một trong những đối tác sản xuất Android của họ đã bí mật xây dựng cửa sau trong 1,3 triệu thiết bị và biến chúng thành mạng botnet. Công ty cho biết họ hiện đã dỡ bỏ cửa sau và "cắt đứt quan hệ" với nhà sản xuất, Videostrong Technology Co., có trụ sở tại Thâm Quyến, Trung Quốc, vốn đã bị cấm xây dựng hoặc bán các thiết bị Android được chứng nhận hoặc cung cấp phần mềm cho chúng. # Một trong những đối tác Android của Google đã biến 1,3 triệu hộp giải mã tín hiệu số thành mạng botnet Google cho biết một nhà sản xuất đã “cố ý” chiếm quyền điều khiển thiết bị của họ bằng phần mềm độc hại.

3 phút đọc4,959
Phần mềm độc hại đánh cắp thông tin mới ma quái sử dụng AI để tấn công nạn nhân 'Autodox'

Phần mềm độc hại đánh cắp thông tin mới ma quái sử dụng AI để tấn công nạn nhân 'Autodox'

*Chào mừng bạn đến với Kernel Panic, bản tin hàng tuần của Lily Hay Newman và Matt Burgess từ bên trong thế giới mới về quyền riêng tư và bảo mật kỹ thuật số. Để nhận bản tin này trong hộp thư đến của bạn mỗi tuần, hãy đăng ký tại đây.* Nghiên cứu mới được chia sẻ độc quyền với Kernel Panic cho thấy tin tặc đã bắt đầu thêm chức năng AI vào một loại phần mềm độc hại đánh cắp thông tin mới, giúp hệ thống có thể tự động lập hồ sơ nạn nhân và nhanh chóng tìm ra các mục tiêu có giá trị cao nhất cũng như thông tin của họ. Được mệnh danh là “Volta-Autodoxer” do cách phần mềm độc hại đề cập đến chính nó trong nội bộ, phát hiện của các nhà nghiên cứu của Cisco Talos đã làm sáng tỏ những cách mà LLM thương mại đang được sử dụng để tăng cường và nâng cao khả năng của các loại phần mềm độc hại đã được thiết lập.

8 phút đọc4,362
Internet đang vào thời kỳ trở nên nguy hiểm điên khùng Chrome đang có lỗ hổng bảo mật nguy...
Thiết bị17 ngày trước

Internet đang vào thời kỳ trở nên nguy hiểm điên khùng Chrome đang có lỗ hổng bảo mật nguy...

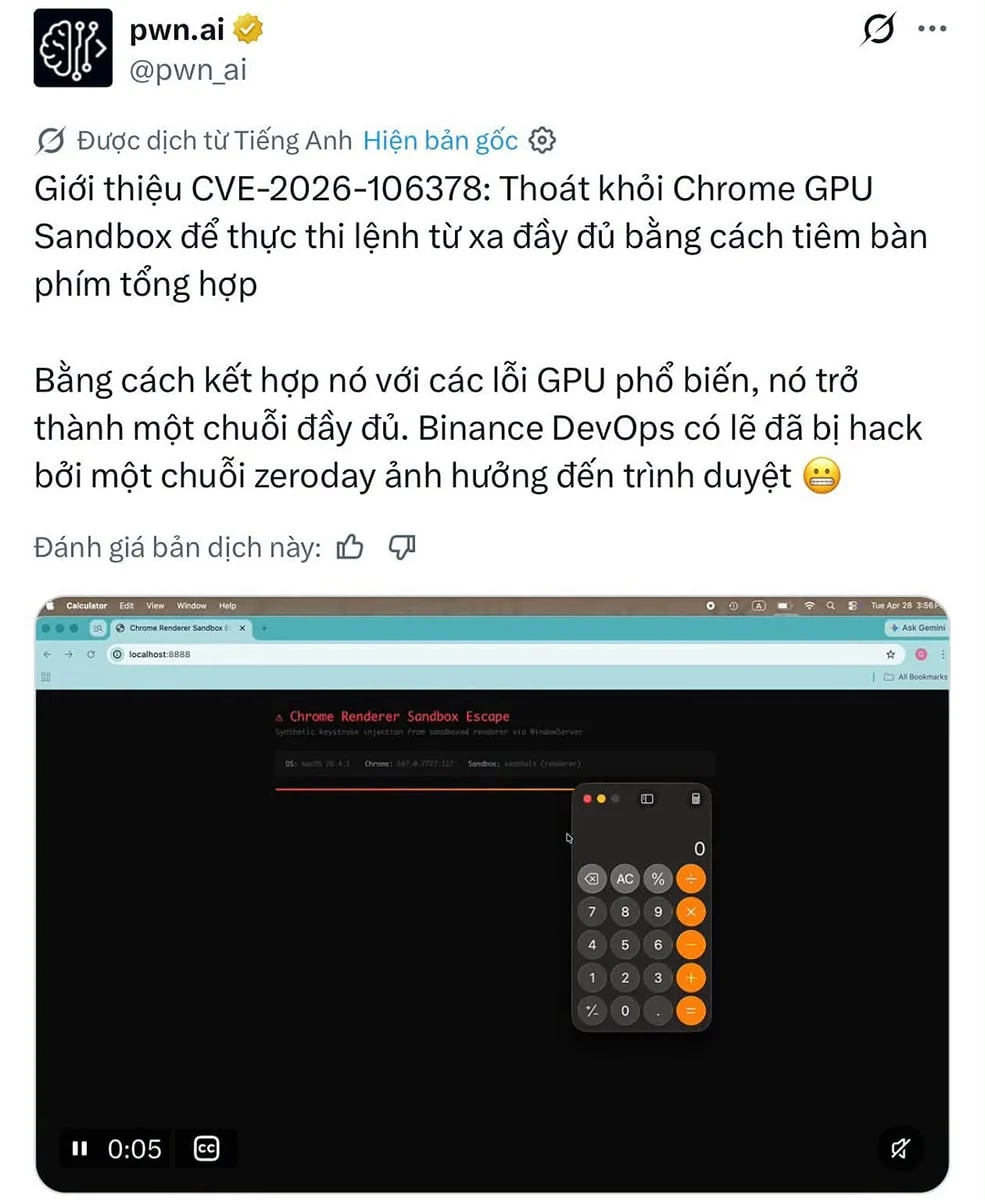
Internet đang vào thời kỳ trở nên nguy hiểm điên khùng 🙃 Chrome đang có lỗ hổng bảo mật nguy hiểm cấp cao nhất cho phép hacker khai thác trình duyệt web chrome rồi chạy tá lả thứ lên máy tính của bạn chỉ đơn giản là do bạn vô phải trang web có chứa mã khai thác của hacker 🙃 nghe đồn có thể ông Devops xấu số của Binance bị hack thông qua lỗi này iPhone 18 Pro với iOS 27 bị jailbreak untenthered (tức là hack banh xác) ngay khi mới ra mắt. PHP, NodeJS các nền tảng xây dựng phần lớn Website trên thế giới gặp bug chạy mã độc từ xa thoải mái. Synology NAS nhà cung cấp thiết bị ổ đĩa mạng lớn nhất nhì thế giới cũng lỗi chạy mã độc từ xa thoải mái.

6 phút đọc4,529
Một hacker nhắm mục tiêu vào những người chơi bài poker có số tiền đặt cược cao bằng phần mềm độc hại làm lộ bài của họ

Một hacker nhắm mục tiêu vào những người chơi bài poker có số tiền đặt cược cao bằng phần mềm độc hại làm lộ bài của họ

Trong một dấu hiệu phù hợp của thời đại, các kế hoạch được sắp đặt cẩn thận của hacker đã bị một đặc vụ AI phá vỡ. Đó là ngày 25 tháng 9 năm 2026 và Alex, một người chơi poker trực tuyến chuyên nghiệp, đang sử dụng tác nhân Claude AI của mình để xem xét một số số liệu thống kê về cách chơi. (Alex chỉ đồng ý nói chuyện với WIRED dưới một bút danh để tránh mọi nguy cơ bị trả thù từ những kẻ đe dọa.) Sau khi cơ sở dữ liệu SQL của Alex gặp sự cố và cần được đặt lại, đặc vụ Claude nhận thấy điều đáng ngờ: Một chương trình có tên MeshAgent đang hoạt động ở chế độ nền, nơi nó dường như có khả năng chụp màn hình của Alex và thậm chí kiểm soát toàn bộ máy của anh ấy.

20 phút đọc4,139
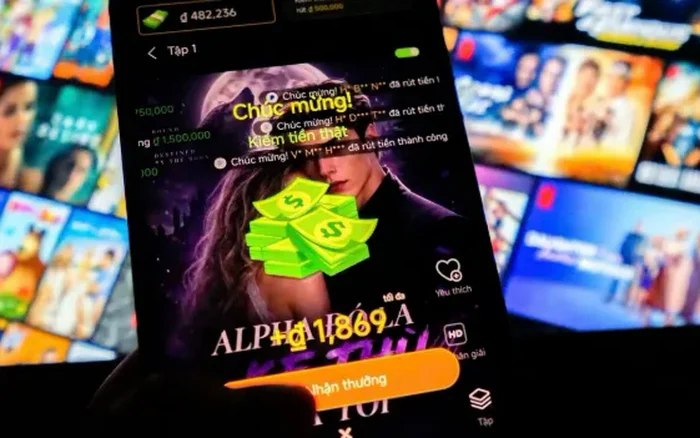
Cảnh giác chiêu lừa dụ "cày phim AI": Nguy cơ mất tiền, lộ dữ liệu cá nhân và sập bẫy "nhiệm vụ" trực tuyến

Cảnh giác chiêu lừa dụ "cày phim AI": Nguy cơ mất tiền, lộ dữ liệu cá nhân và sập bẫy "nhiệm vụ" trực tuyến

**VTV.vn - Công an Hà Nội cảnh báo các ứng dụng xem phim AI núp bóng kiếm tiền để dụ người dùng nạp tiền, cài mã độc, đánh cắp dữ liệu và chiếm đoạt tài sản.** Ảnh minh họa: Cổng TTĐT Công an TP Hà Nội Công an TP Hà Nội cho biết sự bùng nổ của các bộ phim ngắn được sáng tạo bằng trí tuệ nhân tạo (AI) với kịch bản giật gân, cao trào dồn dập đang thu hút lượng lớn người xem trên các nền tảng số. Tuy nhiên, lợi dụng sức hút này, nhiều đối tượng xấu đã biến ứng dụng xem phim AI thành "mồi nhử" để dẫn dụ người dùng vào chuỗi bẫy lừa đảo, ép xem quảng cáo dày đặc, cài phần mềm độc hại và chiếm đoạt tài sản. Theo cơ quan công an, các chiêu thức lừa đảo thường được xây dựng qua các bước tinh vi như: \- Mồi nhử hấp dẫn: Các ứng dụng quảng cáo rầm rộ hình thức “vừa xem phim AI vừa kiếm tiền”.

3 phút đọc7,489