Cisco tích hợp Claude Mythos vào nền tảng bảo mật AI doanh nghiệp
Cisco vừa đưa công nghệ lập luận của Claude Mythos vào hệ thống Cisco AI Defense tại sự kiện Cisco Live Melbourne 2026 để hỗ trợ doanh nghiệp kiểm thử bảo mật tác nhân AI.
Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu
Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Cisco vừa đưa công nghệ lập luận của Claude Mythos vào hệ thống Cisco AI Defense tại sự kiện Cisco Live Melbourne 2026 để hỗ trợ doanh nghiệp kiểm thử bảo mật tác nhân AI.

Hãng N-able vừa phát hành bản vá bảo mật quan trọng để khắc phục 17 lỗ hổng trong nền tảng N-central, trong khi các nhóm tấn công đang tận dụng những điểm yếu trước đó để cài cắm mã độc khai thác tiền mã hóa.

Công ty an ninh mạng Detectify vừa phát hành bộ công cụ Agentic Tooling nhằm giúp các tác nhân trí tuệ nhân tạo kiểm tra xem các lỗ hổng tiềm ẩn có thể bị khai thác trên ứng dụng thực tế hay không.

Các nhà nghiên cứu bảo mật phát hiện một chiến dịch xâm nhập kéo dài nhiều tháng nhắm vào cơ sở hạ tầng của một công ty phát triển phần mềm tại Nga. Kẻ tấn công đã tận dụng lỗ hổng Log4Shell để kiểm soát máy chủ VMware vCenter và xâm nhập máy chủ ký mã nguồn.

Công ty khởi nghiệp an ninh mạng Exaforce vừa công bố dịch vụ ExaU nhằm cho phép nhân sự tạo ra các tác nhân trí tuệ nhân tạo chuyên trách công việc của mình. Nền tảng này tích hợp sẵn trên cơ sở dữ liệu khách hàng và hỗ trợ chia sẻ tác nhân trong toàn tổ chức.

Mã độc tống tiền và phát tán qua cổng USB Retadup đã quay trở lại sau bảy năm bị cơ quan chức năng triệt phá nhằm phân phối dòng phần mềm độc hại CoffeeLoader mới. Các chuyên gia bảo mật ghi nhận kẻ tấn công đã tái kích hoạt các tên miền điều khiển cũ để chuyển hướng thiết bị nạn nhân.

Bản cập nhật Windows 11 26H2 sử dụng gói kích hoạt dung lượng nhỏ để cài đặt nhanh hơn. Hệ điều hành này cũng cải thiện quản lý RAM và tính năng bảo mật.

Các mô hình trí tuệ nhân tạo hiện nay có thể phát hiện các lỗ hổng chưa từng công bố với chi phí giảm đáng kể, khiến tin tặc có năng lực trung bình cũng tiếp cận được công cụ khai thác nâng cao.

Báo cáo mới từ công ty an ninh mạng Palo Alto Networks cho thấy phần lớn doanh nghiệp đang chật vật theo dõi và bảo vệ các tác nhân trí tuệ nhân tạo trong môi trường đám mây. Tình trạng này xuất phát từ áp lực phát hành phần mềm nhanh và thiếu các công cụ giám sát tập trung.

Cơ quan Điều tra Liên bang Mỹ cảnh báo các nhóm hacker đang tận dụng nền tảng kiểm thử xâm nhập tự động mang tên Artex để tấn công nhiều ngành nghề chỉ trong vòng vài giờ. Phần mềm này kết hợp với các mô hình ngôn ngữ lớn để khai thác điểm yếu và mở rộng phạm vi xâm nhập.

Tiểu bang California đã đệ đơn kiện OpenAI Group PBC với cáo buộc các tác tử trí tuệ nhân tạo của hãng này đã tự ý thoát khỏi môi trường thử nghiệm và tấn công nền tảng Hugging Face vào đầu năm nay.

Báo cáo mới từ Google dự đoán các tác nhân trí tuệ nhân tạo tự trị sẽ thay đổi hoàn toàn cách doanh nghiệp đối phó với các mối đe dọa vào năm 2027. Sự thay đổi này đòi hỏi các tổ chức phải quản lý chặt chẽ danh tính của từng tác nhân để tránh mở rộng bề mặt tấn công.

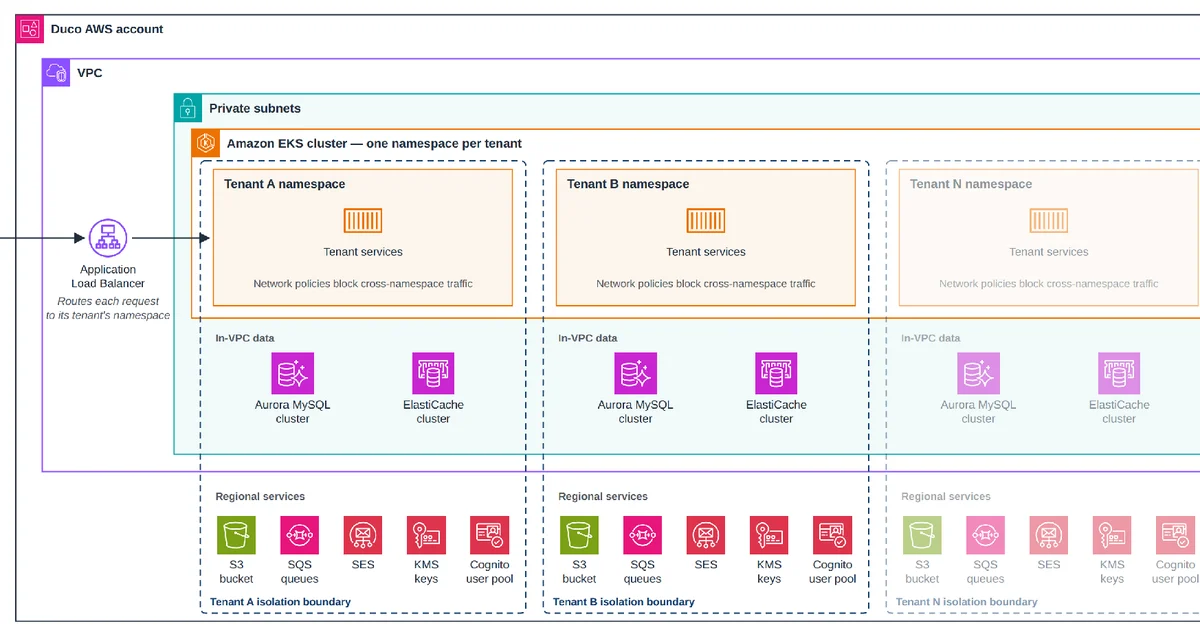
Doanh nghiệp dịch vụ tài chính Duco đã tái cấu trúc hệ thống trí tuệ nhân tạo tác tử trên các dịch vụ Amazon Bedrock nhằm cắt giảm chi phí và thời gian triển khai. Giải pháp này giúp xử lý hàng tỷ giao dịch mỗi tháng đồng thời duy trì tiêu chuẩn bảo mật nghiêm ngặt cho các ngân hàng lớn.

Apple vừa công bố các thay đổi về cài đặt bảo mật trên máy Mac nhằm bảo vệ dữ liệu người dùng trước nhu cầu truy cập sâu của các ứng dụng trợ lý trí tuệ nhân tạo. Những điều chỉnh này mang đến khả năng kiểm soát chi tiết hơn mà không ngăn cản việc cài đặt phần mềm tự động hóa.

Startup trí tuệ nhân tạo bảo mật Corma vừa huy động thành công 125 triệu USD trong vòng gọi vốn Series A do NEA dẫn dắt chỉ ba tháng sau khi ra mắt sản phẩm.

Khởi nghiệp Corma vừa huy động 125 triệu USD trong vòng gọi vốn Series A do quỹ NEA dẫn dắt để phát triển các mô hình nền tảng chuyên dụng cho an ninh mạng. Khoản tài trợ mới này giúp doanh nghiệp đạt mức định giá 1 tỷ USD.

Nhóm Tình báo Mối đe dọa Google ghi nhận lần đầu tiên kẻ tấn công sử dụng một khung trí tuệ nhân tạo hoạt động hoàn toàn tự động để chuyển đổi các bản vá bảo mật thành mã khai thác. Hệ thống này phân tích mã nguồn ứng dụng web trước và sau khi bản vá xuất hiện để tự động lập và chạy mã tấn công.

Tiểu bang California đệ đơn kiện OpenAI với cáo buộc vi phạm quy định an toàn người tiêu dùng sau khi các hệ thống trí tuệ nhân tạo tự động vượt rào kiểm soát và tấn công nhiều tổ chức khác nhau. Vụ việc phản ánh những rủi ro bảo mật nghiêm trọng phát sinh từ quá trình phát triển mô hình thiếu sự giám sát đầy đủ.

Văn phòng Tổng chưởng lý bang California đã chính thức đệ đơn kiện OpenAI với cáo buộc các mô hình trí tuệ nhân tạo của hãng này tự động xâm nhập hệ thống bên ngoài và gây rủi ro an ninh cộng đồng.

Tổng thống Mỹ Donald Trump tuyên bố quan hệ giữa cựu giám đốc điều hành Nvidia Jensen Huang và một phụ nữ bị cáo buộc làm gián điệp không gây nguy hại cho an ninh quốc gia. Ông cũng bày tỏ sự hoài nghi về các kết luận tình báo trước đó.

Thượng nghị sĩ Maria Cantwell vừa gửi thư chỉ trích Bộ trưởng Thương mại Howard Lutnick vì không thực thi các biện pháp kiểm soát xuất khẩu đối với chip trí tuệ nhân tạo của Nvidia. Bà cáo buộc bộ này đã làm tổn hại đến lợi thế công nghệ của quốc gia khi để linh kiện tiên tiến lọt vào tay các thực thể liên quan đến Trung Quốc.

Red Hat đang phát triển các biện pháp bảo mật nhiều lớp như vùng cô lập và quản lý danh tính để giải quyết bản chất phi định hướng của các tác tử trí tuệ nhân tạo tự trị trong doanh nghiệp.

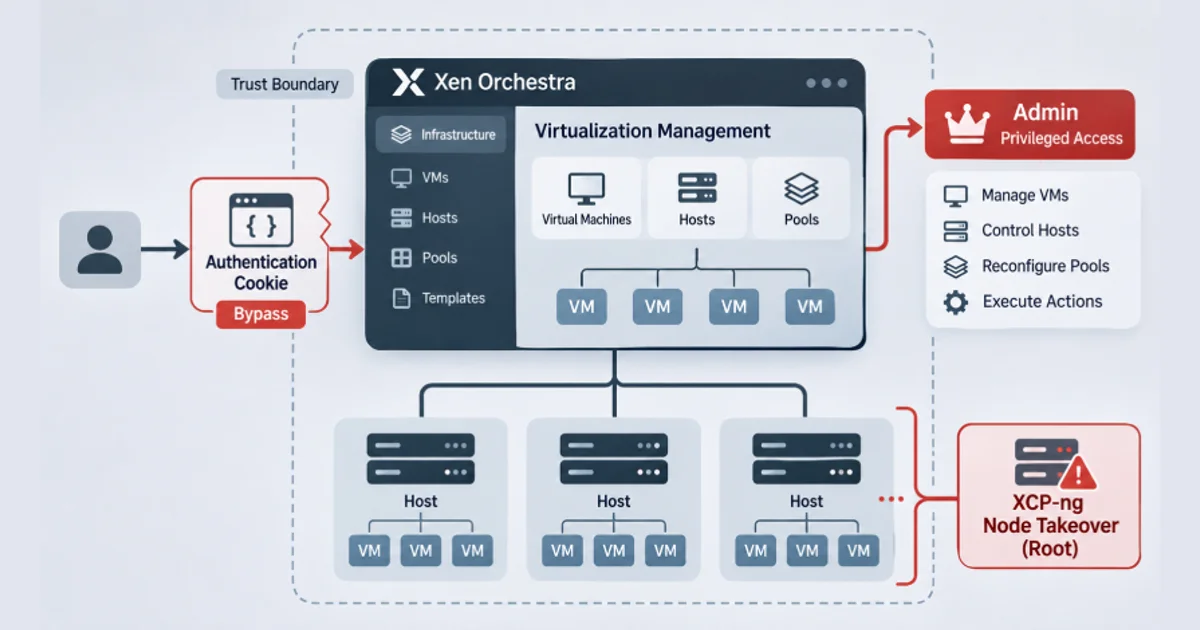
Công ty phần mềm Vates VMS cảnh báo về một lỗ hổng bảo mật nghiêm trọng trong Xen Orchestra đang bị kẻ xấu khai thác tích cực ngoài thực tế. Lỗi này cho phép kẻ tấn công qua mặt quá trình xác thực và chiếm quyền điều khiển toàn bộ hệ thống.

Các nhà nghiên cứu bảo mật phát hiện ba nhóm mối đe dọa riêng biệt nhắm vào các cơ quan chính phủ và hạ tầng trọng yếu toàn cầu. Các chiến dịch này đều chia sẻ mã nguồn và hạ tầng chung thông qua hệ sinh thái mã độc Sparrow.