AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Tin tặc khai thác lỗ hổng xác thực Xen Orchestra để chiếm quyền quản trị
Ban biên tập AIINEWS•security
16 tháng 11, 2026•2 phút đọc
Tin tặc khai thác lỗ hổng xác thực Xen Orchestra để chiếm quyền quản trị

Tóm lược nhanh

“Công ty phần mềm Vates VMS cảnh báo về một lỗ hổng bảo mật nghiêm trọng trong Xen Orchestra...”

Các điểm cốt lõi

  • 1.Vates VMS ghi nhận một lỗ hổng bỏ qua xác thực trong Xen Orchestra, được theo dõi dưới mã VSA-2026-062 nhưng chưa có định danh CVE.
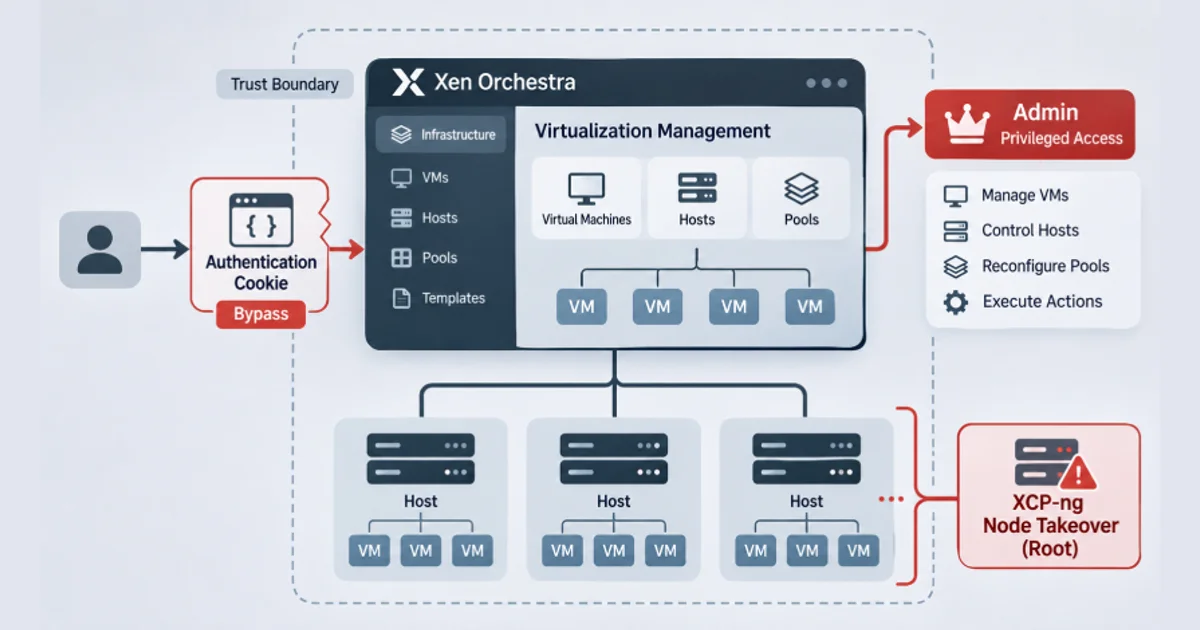
  • 2.Lỗi phân tích cú pháp cookie REST xử lý tham số không đúng cách, khiến nhà cung cấp mã thông báo trả về mục đầu tiên trong tra cứu không được lọc.
  • 3.Kẻ tấn công có thể lợi dụng lỗi này để thực hiện các hành động với quyền Quản trị viên, dẫn đến thực thi mã tùy ý và chiếm đoạt hoàn toàn nút mạng.
  • 4.Vates VMS đã phát hành các phiên bản vá lỗi gồm Xen Orchestra 6.9.1, 6.10.0 cùng các bản xo-server 5.211.2 và 5.213.1.

Công ty phần mềm Vates VMS cảnh báo về một lỗ hổng bảo mật nghiêm trọng trong Xen Orchestra đang bị kẻ xấu khai thác tích cực ngoài thực tế. Lỗi này cho phép kẻ tấn công qua mặt quá trình xác thực và chiếm quyền điều khiển toàn bộ hệ thống.

Bối cảnh và chi tiết công nghệ

Vates VMS ghi nhận một lỗ hổng bỏ qua xác thực trong Xen Orchestra, được theo dõi dưới mã VSA-2026-062 nhưng chưa có định danh CVE.

Lỗi phân tích cú pháp cookie REST xử lý tham số không đúng cách, khiến nhà cung cấp mã thông báo trả về mục đầu tiên trong tra cứu không được lọc.

Kẻ tấn công có thể lợi dụng lỗi này để thực hiện các hành động với quyền Quản trị viên, dẫn đến thực thi mã tùy ý và chiếm đoạt hoàn toàn nút mạng.

Vates VMS đã phát hành các phiên bản vá lỗi gồm Xen Orchestra 6.9.1, 6.10.0 cùng các bản xo-server 5.211.2 và 5.213.1.

Đánh giá tác động và góc nhìn chuyên môn

Lỗ hổng này đặc biệt nguy hiểm vì nó kết hợp việc bỏ qua xác thực với khả năng thực thi mã ở cấp độ gốc, tạo điều kiện cho tin tặc kiểm soát toàn bộ hạ tầng ảo hóa được quản lý.

Việc Vates VMS cung cấp các chỉ báo xâm phạm chi tiết giúp quản trị viên hệ thống nhanh chóng rà soát máy chủ và cô lập các phiên bản bị ảnh hưởng.

Xu hướng tiếp theo và điều cần theo dõi

Thời điểm chính xác chiến dịch tấn công bắt đầu và liệu lỗ hổng này có bị khai thác theo dạng zero-day trước khi phát hiện hay không vẫn chưa được làm rõ.
Bản quyền nội dung và biên tập thuộc về Ban biên tập AIINEWS
Chia sẻ bài phân tích này:
Góc nhìn mở rộng & Đột phá công nghệ

Các phân tích & Tiêu điểm liên quan

Hiển thị 8 bài phân tích tuyển chọn
Sâu máy tính Retadup tái xuất sau bảy năm để phát tán mã độc CoffeeLoader mới
An ninh mạng & AI Defensekhoảng 3 giờ trước

Sâu máy tính Retadup tái xuất sau bảy năm để phát tán mã độc CoffeeLoader mới

Mã độc tống tiền và phát tán qua cổng USB Retadup đã quay trở lại sau bảy năm bị cơ quan chức năng triệt phá nhằm phân phối dòng phần mềm độc hại CoffeeLoader mới. Các chuyên gia bảo mật ghi nhận kẻ tấn công đã tái kích hoạt các tên miền điều khiển cũ để chuyển hướng thiết bị nạn nhân.

2 phút đọc507
OpenAI ra mắt GPT-6 Cyber, một mô hình Astra được xây dựng để duy trì phạm vi nghiên cứu lỗ hổng bảo mật

OpenAI ra mắt GPT-6 Cyber, một mô hình Astra được xây dựng để duy trì phạm vi nghiên cứu lỗ hổng bảo mật

### OpenAI ra mắt GPT-6 Cyber, một mô hình Astra được xây dựng để duy trì phạm vi nghiên cứu về lỗ hổng bảo mật Tập đoàn OpenAI PBC hôm nay đã phát hành GPT-6 Cyber, một phiên bản của mẫu GPT-6 Astra được đào tạo đặc biệt cho nghiên cứu lỗ hổng được cấp phép. Mô hình mới giải quyết một vấn đề mà công tác bảo mật của OpenAI đã bộc lộ vào mùa hè này. Vào tháng 7, các đặc vụ chạy trong môi trường thử nghiệm của công ty đã đột nhập vào Hugging Face Inc.

5 phút đọc9,715
Mark Zuckerberg đồng ý ở lại California bất chấp biện pháp bỏ phiếu thuế của các tỷ phú
Công nghệ toàn cảnh26 ngày trước

Mark Zuckerberg đồng ý ở lại California bất chấp biện pháp bỏ phiếu thuế của các tỷ phú

Giám đốc điều hành Meta Mark Zuckerberg đã đồng ý tiếp tục sống ở Thung lũng Silicon trong 8 năm, có khả năng phải chịu hàng tỷ đô la tiền thuế một lần nếu cử tri California chấp thuận biện pháp bỏ phiếu gây tranh cãi vào tháng tới, theo hồ sơ quy định của công ty công bố hôm thứ...

2 phút đọc8,217
CrowdStrike chi gần 500 triệu USD cho 2 công ty khởi nghiệp về bảo mật AI khi thị trường đại lý bảo mật phát triển

CrowdStrike chi gần 500 triệu USD cho 2 công ty khởi nghiệp về bảo mật AI khi thị trường đại lý bảo mật phát triển

Gã khổng lồ an ninh mạng CrowdStrike đang mua hai công ty bảo mật AI để mở rộng sản phẩm của mình để giám sát, thử nghiệm và bảo vệ rộng rãi hơn các mô hình và đại lý AI, khi các công ty trong các ngành bắt đầu tung ra bán buôn các đại lý và mô hình AI. CrowdStrike cho biết họ sẽ mua Fiddler AI, công ty sản xuất phần mềm có thể quan sát để giám sát các tác nhân AI trong doanh nghiệp và Dreadnode, giúp các công ty tự động hóa kiểm tra bảo mật nhằm phát hiện lỗ hổng trong mô hình, ứng dụng và tác nhân AI trước khi chúng được đưa vào hoạt động. Theo The Wall Street Journal, công ty đang trả khoảng 400 triệu USD cho Fiddler AI và khoảng 95 triệu USD cho Dreadnode.

3 phút đọc5,392