AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Tìm Kiếm Bản Tin

Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Kết quả cho “exploit”24 bản tin
Amazon phát hiện chiến dịch AI tự động nhắm vào LiteLLM và Dify để đánh cắp khóa API
An ninh mạng & AI Defensekhoảng 2 giờ trước

Amazon phát hiện chiến dịch AI tự động nhắm vào LiteLLM và Dify để đánh cắp khóa API

Amazon vừa ghi nhận các tác nhân AI tự động săn lùng điểm yếu trên các ứng dụng trí tuệ nhân tạo phơi bày trên internet như LiteLLM hay Dify nhằm thu thập khóa nhà cung cấp. Chiến dịch này tận dụng công cụ kiểm thử xâm nhập mã nguồn mở ARTEX để khai thác cấu hình mặc định và lỗ hổng chưa được vá.

2 phút đọc312
Nhóm tấn công mạng xâm nhập máy chủ phần mềm Nga qua lỗ hổng Log4Shell
An ninh mạng & AI Defensekhoảng 2 giờ trước

Nhóm tấn công mạng xâm nhập máy chủ phần mềm Nga qua lỗ hổng Log4Shell

Các nhà nghiên cứu bảo mật phát hiện một chiến dịch xâm nhập kéo dài nhiều tháng nhắm vào cơ sở hạ tầng của một công ty phát triển phần mềm tại Nga. Kẻ tấn công đã tận dụng lỗ hổng Log4Shell để kiểm soát máy chủ VMware vCenter và xâm nhập máy chủ ký mã nguồn.

2 phút đọc381
FBI cảnh báo công cụ mã nguồn mở Artex đột nhập hệ thống chưa đầy ba giờ
An ninh mạng & AI Defensekhoảng 4 giờ trước

FBI cảnh báo công cụ mã nguồn mở Artex đột nhập hệ thống chưa đầy ba giờ

Cơ quan Điều tra Liên bang Mỹ cảnh báo các nhóm hacker đang tận dụng nền tảng kiểm thử xâm nhập tự động mang tên Artex để tấn công nhiều ngành nghề chỉ trong vòng vài giờ. Phần mềm này kết hợp với các mô hình ngôn ngữ lớn để khai thác điểm yếu và mở rộng phạm vi xâm nhập.

2 phút đọc699
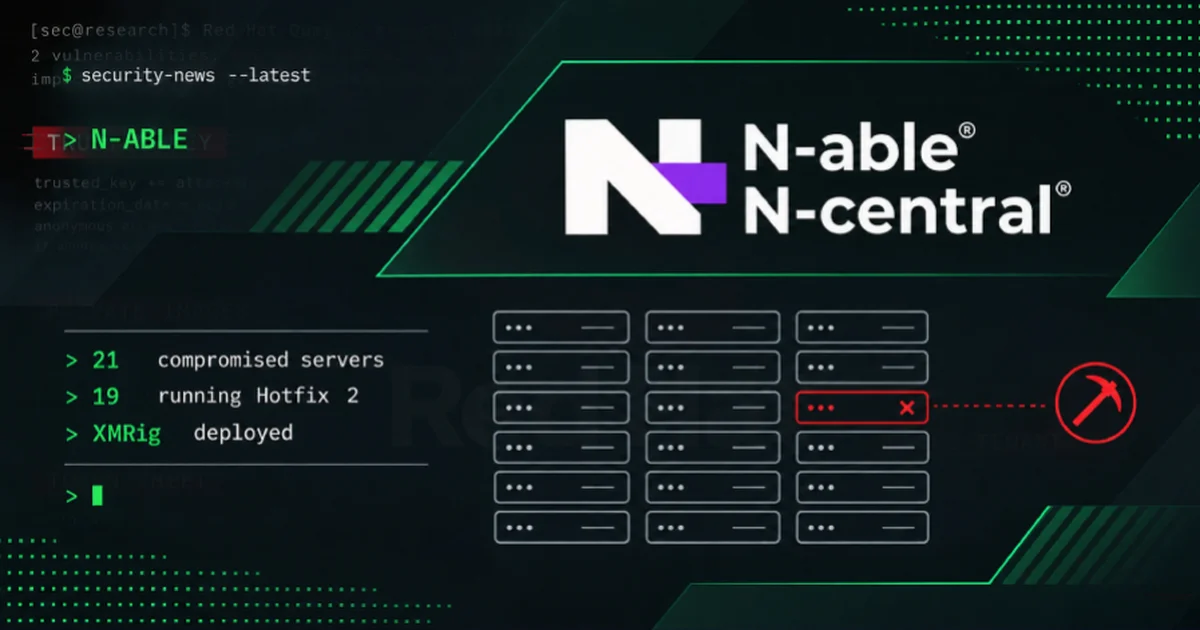
Lỗ hổng N-able và Chrome bị khai thác, bộ điều khiển làm lạnh cũng lộ rủi ro
An ninh mạng & AI Defensekhoảng 5 giờ trước

Lỗ hổng N-able và Chrome bị khai thác, bộ điều khiển làm lạnh cũng lộ rủi ro

Các lỗ hổng N-able và Chrome đang bị khai thác, trong khi nhà nghiên cứu công bố mã khai thác leo thang đặc quyền trên Windows và phát hiện thêm lỗi ở bộ điều khiển làm lạnh. Các sự việc có mức độ xác nhận khác nhau, từ máy chủ đã bị xâm nhập đến lỗ hổng chưa công bố chi tiết kỹ thuật.

3 phút đọc849
Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác
An ninh mạng & AI Defensekhoảng 7 giờ trước

Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác

Nhóm Tình báo Mối đe dọa Google ghi nhận lần đầu tiên kẻ tấn công sử dụng một khung trí tuệ nhân tạo hoạt động hoàn toàn tự động để chuyển đổi các bản vá bảo mật thành mã khai thác. Hệ thống này phân tích mã nguồn ứng dụng web trước và sau khi bản vá xuất hiện để tự động lập và chạy mã tấn công.

2 phút đọc1,227
OpenAI ra mắt bộ phân loại hình ảnh lạm dụng trẻ em do trí tuệ nhân tạo tạo ra
Mô hình & Đột phá AIkhoảng 11 giờ trước

OpenAI ra mắt bộ phân loại hình ảnh lạm dụng trẻ em do trí tuệ nhân tạo tạo ra

OpenAI vừa công bố một công nghệ phân loại mới nhằm giúp cơ quan thực thi pháp luật sàng lọc khối lượng lớn hình ảnh lạm dụng trẻ em do trí tuệ nhân tạo tạo ra. Hệ thống này hứa hẹn giảm đáng kể số lượng cảnh báo sai để các nhà điều tra tập trung vào các tài liệu có thật.

2 phút đọc3,079
Thành phố Hồ Chí Minh lên phương án mở kho dữ liệu cho doanh nghiệp huấn luyện trí tuệ nhân tạo

Thành phố Hồ Chí Minh lên phương án mở kho dữ liệu cho doanh nghiệp huấn luyện trí tuệ nhân tạo

Sở Khoa học và Công nghệ Thành phố Hồ Chí Minh đang lấy ý kiến cho dự thảo cho phép các đơn vị nghiên cứu và doanh nghiệp khai thác miễn phí dữ liệu mở để huấn luyện trí tuệ nhân tạo. Động thái này nhằm thúc đẩy hệ sinh thái công nghệ tại khu đô thị khoa học tương lai.

2 phút đọc4,858
SCKit tìm cách lợi dụng phiên ScreenConnect để xâm nhập máy kỹ thuật viên

SCKit tìm cách lợi dụng phiên ScreenConnect để xâm nhập máy kỹ thuật viên

Blackpoint Cyber phát hiện bộ công cụ SCKit tìm cách biến một máy đang được hỗ trợ qua ScreenConnect thành bàn đạp tấn công máy kỹ thuật viên. Theo nhóm nghiên cứu, bản vá hiện có chặn được phần khai thác lỗ hổng, nhưng một phiên quản trị bị chiếm quyền vẫn có thể bị lạm dụng.

3 phút đọc3,834
Kẻ tấn công khai thác lỗ hổng Check Point để thả cửa hậu và mã độc hủy tệp ESXi

Kẻ tấn công khai thác lỗ hổng Check Point để thả cửa hậu và mã độc hủy tệp ESXi

Các nhóm tin tặc đang tận dụng các lỗ hổng chưa vá trên thiết bị cổng bảo mật Check Point để xâm nhập hệ thống, leo thang đặc quyền và tiến hành các chiến dịch phá hoại dữ liệu. Sự việc ghi nhận các đợt tấn công nhắm vào nhiều tổ chức từ cuối tháng 10 năm 2026.

2 phút đọc3,658
Hai lỗ hổng bảo mật mới cho phép trích xuất dữ liệu từ máy ảo AMD

Hai lỗ hổng bảo mật mới cho phép trích xuất dữ liệu từ máy ảo AMD

Các nhà nghiên cứu phát hiện hai phương thức tấn công mới mang tên Mior và Skyfall, cho phép máy chủ ảo độc hại vượt qua cơ chế mã hóa bộ nhớ trên các dòng máy chủ AMD EPYC được bảo vệ bằng SEV-SNP. Các lỗ hổng này khai thác quá trình khởi động hoặc thời điểm xử lý lệnh để đọc dữ liệu nhạy cảm bên trong máy ảo.

2 phút đọc5,745
Lỗ hổng mã độc trên UnrealIRCd bị khai thác thực tế và CISA yêu cầu vá khẩn cấp

Lỗ hổng mã độc trên UnrealIRCd bị khai thác thực tế và CISA yêu cầu vá khẩn cấp

Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ đã bổ sung một lỗ hổng nghiêm trọng trên phần mềm trò chuyện trực tuyến UnrealIRCd vào danh mục khai thác thực tế sau các báo cáo tấn công mạng. Lỗi này cho phép kẻ tấn công thực thi lệnh tùy ý với quyền hạn máy chủ.

2 phút đọc3,835
PostgreSQL vá 52 lỗ hổng, bản sửa lỗi chạy mã còn đòi hỏi dựng lại tiện ích C

PostgreSQL vá 52 lỗ hổng, bản sửa lỗi chạy mã còn đòi hỏi dựng lại tiện ích C

PostgreSQL đã phát hành bản cập nhật xử lý 52 lỗ hổng bảo mật, trong đó có lỗi cho phép người dùng cơ sở dữ liệu có quyền tạo đối tượng chạy mã trên máy chủ. Để được bảo vệ đầy đủ trước lỗi này, quản trị viên còn phải dựng lại các tiện ích mở rộng viết bằng C đã cài đặt.

3 phút đọc3,935