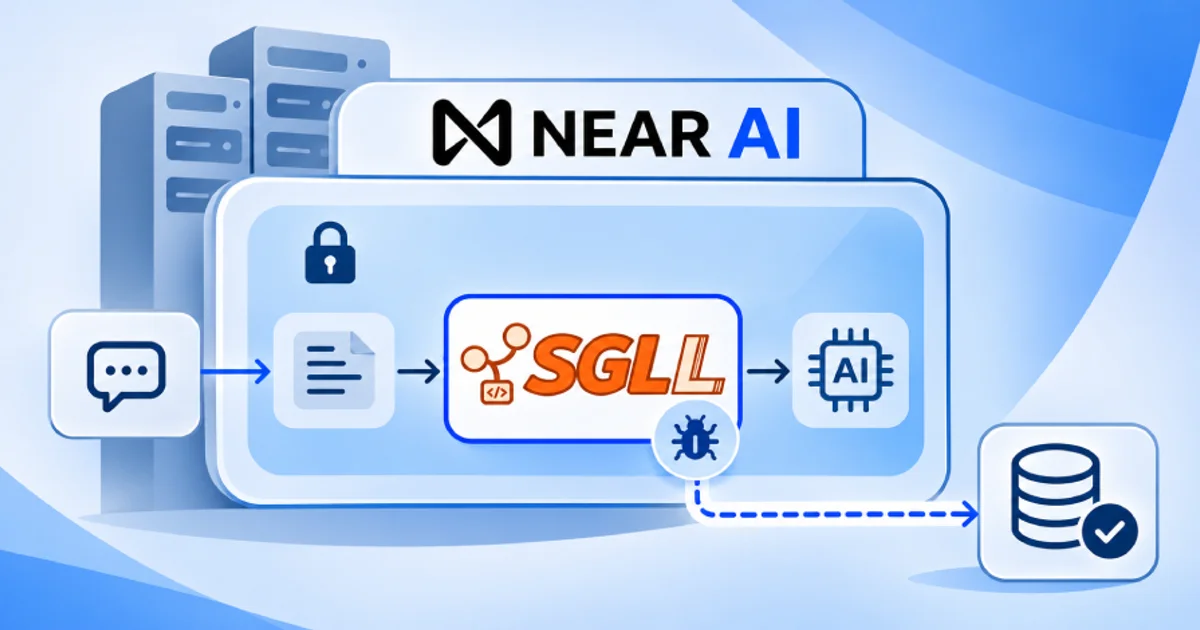
Lỗ hổng mã từ xa trên SGLang thâm nhập hệ thống máy chủ của NEAR AI
Tóm lược nhanh
“Kẻ tấn công đã tận dụng một lỗi thực thi mã từ xa trong công cụ suy luận SGLang để xâm nhập...”
Các điểm cốt lõi
- 1.Kẻ tấn công khai thác lỗ hổng thực thi mã từ xa trong SGLang để chạy mã trên một máy chủ suy luận của NEAR AI vào chủ nhật tuần trước.
- 2.Sự cố cho phép kẻ đột nhập tiếp cận dữ liệu cá nhân của khoảng một trăm người dùng và mười tám trợ lý ảo chạy trên hệ thống cũ không sử dụng môi trường thực thi đáng tin cậy.
- 3.NEAR AI đã thu hồi toàn bộ phiên hoạt động, thông tin đăng nhập quản trị, thay thế mã thông báo trợ lý ảo và vá lỗ hổng SGLang trên tất cả máy chủ suy luận.
Kẻ tấn công đã tận dụng một lỗi thực thi mã từ xa trong công cụ suy luận SGLang để xâm nhập máy chủ của NEAR AI và đánh cắp dữ liệu từ khoảng một trăm tài khoản cùng mười tám trợ lý ảo.
Bối cảnh và chi tiết công nghệ
Kẻ tấn công khai thác lỗ hổng thực thi mã từ xa trong SGLang để chạy mã trên một máy chủ suy luận của NEAR AI vào chủ nhật tuần trước.
Sự cố cho phép kẻ đột nhập tiếp cận dữ liệu cá nhân của khoảng một trăm người dùng và mười tám trợ lý ảo chạy trên hệ thống cũ không sử dụng môi trường thực thi đáng tin cậy.
NEAR AI đã thu hồi toàn bộ phiên hoạt động, thông tin đăng nhập quản trị, thay thế mã thông báo trợ lý ảo và vá lỗ hổng SGLang trên tất cả máy chủ suy luận.
Đánh giá tác động và góc nhìn chuyên môn
Sự việc minh họa rõ ranh giới bảo mật của môi trường thực thi đáng tin cậy khi các lớp phần mềm ứng dụng bên trong vẫn tồn tại lỗ hổng nghiêm trọng.
Xu hướng tiếp theo và điều cần theo dõi
NEAR AI chưa công bố mã định danh CVE, phiên bản SGLang cụ thể bị ảnh hưởng hoặc thông tin chi tiết về bản vá từ dự án nguồn mở này.