AWS đề xuất ba giai đoạn kiểm soát rủi ro khi triển khai AI tác nhân
Tóm lược nhanh
“AWS đưa ra lộ trình ba giai đoạn để các nhóm xây dựng nền tảng và ứng dụng cùng kiểm soát...”
Ý chính
- 1.AWS chia lộ trình thành ba giai đoạn và đề xuất khung triển khai 12 tuần có thể điều chỉnh. Một bảng tự đánh giá đi kèm giúp nhóm nền tảng và nhóm ứng dụng xem lại mức độ sẵn sàng khi ứng dụng phát triển.
- 2.Ở giai đoạn đầu, nhóm ứng dụng phân loại rủi ro cho từng trường hợp sử dụng. Nhóm nền tảng thiết lập hạ tầng giám sát và kiểm soát truy cập, còn các biện pháp bảo vệ dữ liệu được xây dựng từ việc phân loại dữ liệu, ghi nhật ký và theo dõi quyền truy cập.
- 3.Trong giai đoạn thử nghiệm, AWS đề xuất nhóm nền tảng chuẩn bị bộ lọc thông tin định danh cá nhân cho dữ liệu đưa vào mô hình, đầu ra và lệnh gọi công cụ. Nhóm ứng dụng đặt ngưỡng kiểm duyệt theo từng trường hợp sử dụng và xây dựng quy trình để con người phê duyệt các hành động rủi ro cao.
- 4.Ở giai đoạn cuối, AWS khuyến nghị kiểm tra xem toàn bộ quy trình tác nhân có đối xử công bằng với các nhóm người dùng hay không, đánh giá hệ thống trước và sau triển khai, và kiểm thử an ninh trước những mối đe dọa riêng của tác nhân như lệnh chèn vào câu nhắc.
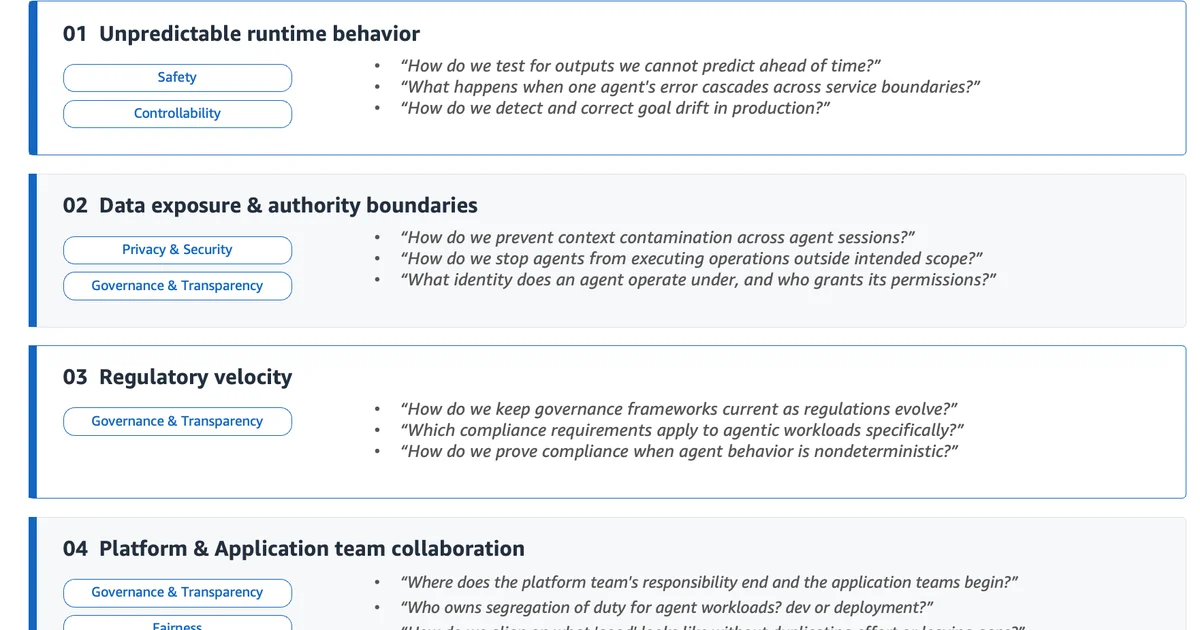
AWS đưa ra lộ trình ba giai đoạn để các nhóm xây dựng nền tảng và ứng dụng cùng kiểm soát rủi ro khi triển khai AI tác nhân. Lộ trình đi từ thiết lập quy tắc quản trị, qua thử nghiệm tác nhân, đến đánh giá và củng cố hệ thống.
Chi tiết sự cố & Diễn biến kỹ thuật
AWS chia lộ trình thành ba giai đoạn và đề xuất khung triển khai 12 tuần có thể điều chỉnh. Một bảng tự đánh giá đi kèm giúp nhóm nền tảng và nhóm ứng dụng xem lại mức độ sẵn sàng khi ứng dụng phát triển.
Ở giai đoạn đầu, nhóm ứng dụng phân loại rủi ro cho từng trường hợp sử dụng. Nhóm nền tảng thiết lập hạ tầng giám sát và kiểm soát truy cập, còn các biện pháp bảo vệ dữ liệu được xây dựng từ việc phân loại dữ liệu, ghi nhật ký và theo dõi quyền truy cập.
Trong giai đoạn thử nghiệm, AWS đề xuất nhóm nền tảng chuẩn bị bộ lọc thông tin định danh cá nhân cho dữ liệu đưa vào mô hình, đầu ra và lệnh gọi công cụ. Nhóm ứng dụng đặt ngưỡng kiểm duyệt theo từng trường hợp sử dụng và xây dựng quy trình để con người phê duyệt các hành động rủi ro cao.
Ở giai đoạn cuối, AWS khuyến nghị kiểm tra xem toàn bộ quy trình tác nhân có đối xử công bằng với các nhóm người dùng hay không, đánh giá hệ thống trước và sau triển khai, và kiểm thử an ninh trước những mối đe dọa riêng của tác nhân như lệnh chèn vào câu nhắc.
Đánh giá mức độ rủi ro & Tác động
Việc phân chia trách nhiệm giữa hai nhóm có thể giảm khoảng trống kiểm soát. Nền tảng cung cấp quyền truy cập và biện pháp bảo vệ chung, nhưng nhóm ứng dụng vẫn phải quyết định ngưỡng kiểm duyệt và thời điểm chuyển việc cho con người theo rủi ro thực tế của tác nhân.
Kiểm tra một lần trước khi ra mắt sẽ không đủ nếu mô hình, công cụ hoặc nguồn dữ liệu thay đổi. Đánh giá sau triển khai chỉ hữu ích khi các nhóm dùng kết quả để điều chỉnh biện pháp bảo vệ và tiêu chí phát hành.
Khuyến nghị an toàn & Điều cần theo dõi
Bài viết không đưa ra hướng dẫn triển khai từng bước hoặc tư vấn pháp lý. Do đó, lộ trình này chưa xác định các biện pháp cụ thể cần thiết cho từng tổ chức hay nghĩa vụ tuân thủ của họ.
Nguồn không cung cấp kết quả đo lường cho thấy lộ trình ba giai đoạn làm giảm sự cố khi được áp dụng trên các hệ thống thực tế.