Lỗ hổng PHP mới nhắm vào thiết bị mạng và bài toán bảo mật tường lửa
Kẻ tấn công đã khai thác các lỗ hổng PHP chưa được vá để xâm nhập vào giao diện quản trị tường lửa trên internet, cho thấy rủi ro từ các thiết bị mạng chạy phần mềm lỗi thời.
Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu
Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Kẻ tấn công đã khai thác các lỗ hổng PHP chưa được vá để xâm nhập vào giao diện quản trị tường lửa trên internet, cho thấy rủi ro từ các thiết bị mạng chạy phần mềm lỗi thời.

Broadcom cảnh báo lỗ hổng trong VMware vCenter có thể cho phép kẻ tấn công có quyền truy cập mạng vượt qua bước xác thực. Lỗ hổng được chấm 9,8 điểm CVSS và đã có bản vá cho các nhánh còn được hỗ trợ.

Các nhà phát triển PHP đã phát hành bản vá cho một lỗ hổng trọng yếu định danh CVE-2026-126714 có khả năng cho phép kẻ tấn công thực thi mã từ xa thông qua cơ chế lưu trữ phiên làm việc mặc định. Lỗi này xuất phát từ việc ghi tệp phiên bị ngắt quãng kết hợp với dữ liệu không an toàn.

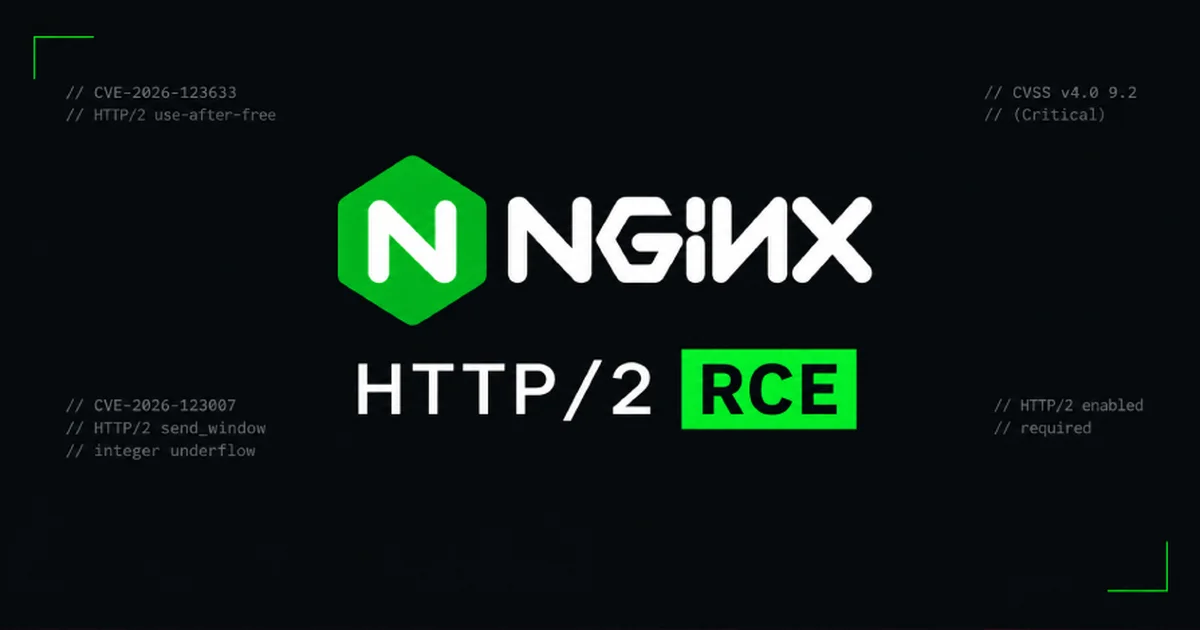
Một lỗ hổng bảo mật kéo dài mười năm trong NGINX cho phép tin tặc không cần xác thực chạy mã độc trên các máy chủ bật giao thức HTTP/2. F5 đã phát hành các bản vá khẩn cấp để khắc phục sự cố này cùng bốn lỗ hổng liên quan.

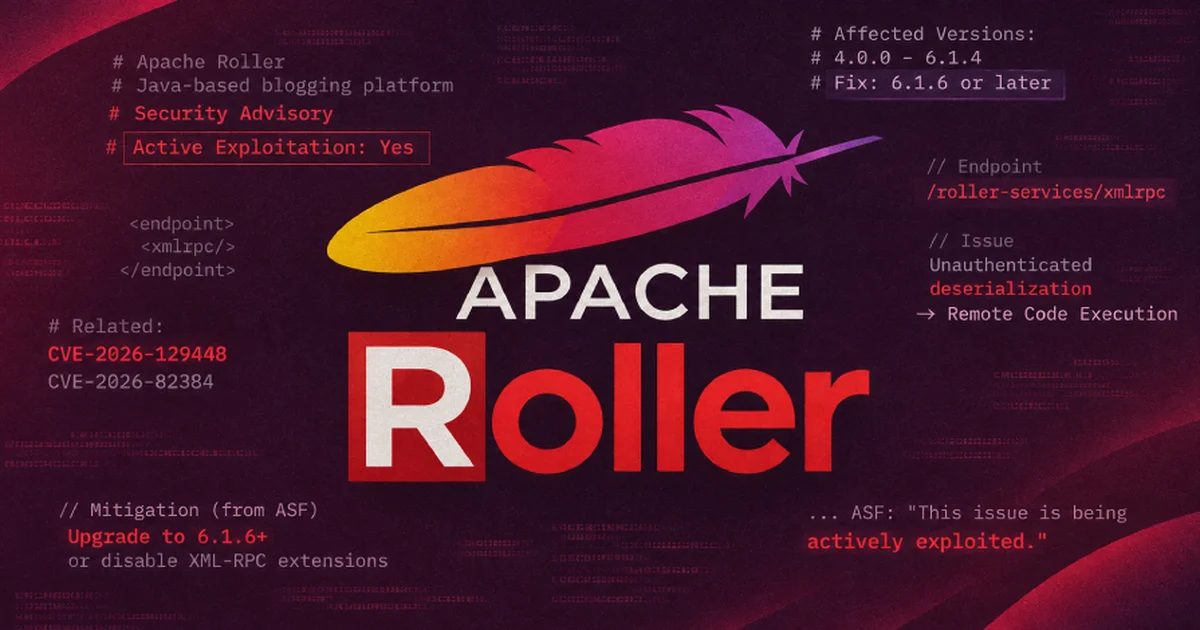
Nền tảng blog Java Apache Roller dính lỗi bảo mật nghiêm trọng cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực. Tổ chức Apache Software Foundation khuyến nghị người dùng nhanh chóng cập nhật phiên bản hoặc vô hiệu hóa tính năng liên quan.

Công ty an ninh mạng Calif phát hiện một lỗ hổng nghiêm trọng mang tên Java4Shell trong OpenJDK, khiến giới chức nhiều quốc gia phải đưa ra cảnh báo khẩn cấp. Điểm yếu này xuất phát từ lỗi hỏng bộ nhớ trong chức năng giải mã Base64, cho phép kẻ tấn công thực thi mã độc từ xa.

Một lỗ hổng nghiêm trọng vừa được phát hiện trong cách Java xử lý mã hóa Base64 trên các bộ vi xử lý x86-64 hỗ trợ AVX-512 VBMI. Sự cố này cho phép kẻ tấn công chưa xác thực can thiệp vào các nền tảng phổ biến như Jira, Jenkins và Keycloak.

Co quan An ninh Mang va Co so ha tang Hoa Ky (CISA) da canh bao cac to chuc can cap nhat ngay lap tuc mot lo hong nghiem trong trong Oracle Java co the cho phep thuc thi ma tu xa.

Dự án Git đã phát hành bản vá cho lỗ hổng có thể khiến mã của kẻ tấn công chạy trên máy sao chép một kho mã cùng các submodule. Rủi ro phát sinh khi kho mã độc lợi dụng cách Git xử lý đường dẫn quá dài.

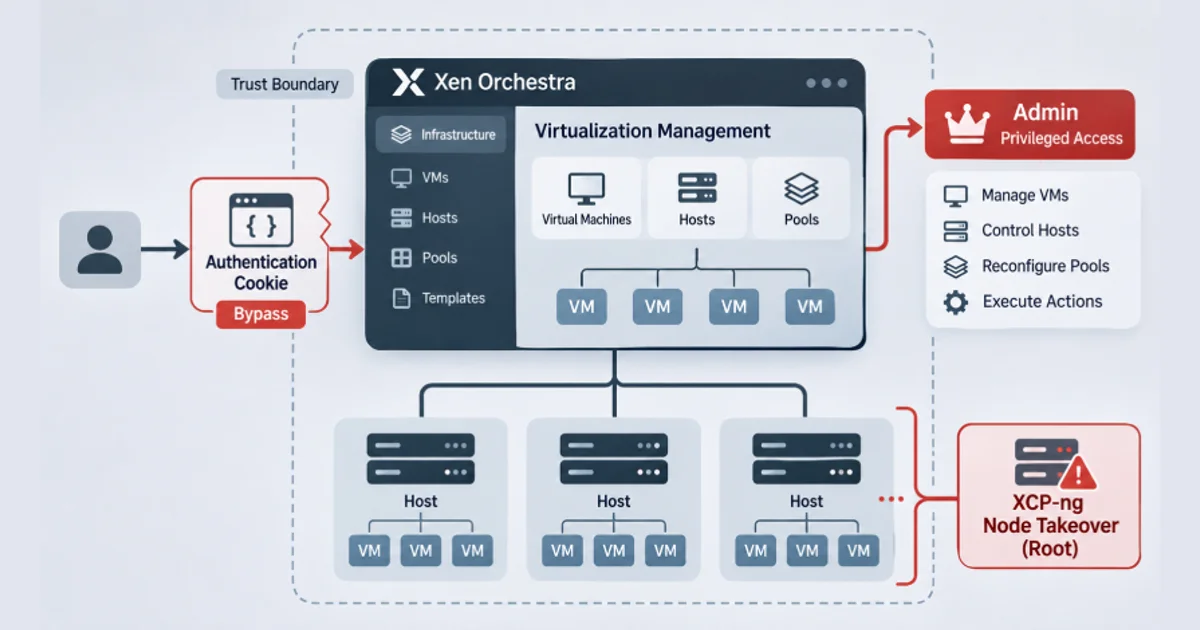
Công ty phần mềm Vates VMS cảnh báo về một lỗ hổng bảo mật nghiêm trọng trong Xen Orchestra đang bị kẻ xấu khai thác tích cực ngoài thực tế. Lỗi này cho phép kẻ tấn công qua mặt quá trình xác thực và chiếm quyền điều khiển toàn bộ hệ thống.

Một lỗi bảo mật nghiêm trọng trong máy chủ cơ sở dữ liệu MongoDB có thể bị lợi dụng để làm sập hệ thống khi xảy ra sự cố chuyển đổi dự phòng. Nhà sản xuất đã phát hành bản vá khẩn cấp để khắc phục điểm yếu này.

Blackpoint Cyber phát hiện bộ công cụ SCKit tìm cách biến một máy đang được hỗ trợ qua ScreenConnect thành bàn đạp tấn công máy kỹ thuật viên. Theo nhóm nghiên cứu, bản vá hiện có chặn được phần khai thác lỗ hổng, nhưng một phiên quản trị bị chiếm quyền vẫn có thể bị lạm dụng.

Các nhóm tin tặc đang tận dụng các lỗ hổng chưa vá trên thiết bị cổng bảo mật Check Point để xâm nhập hệ thống, leo thang đặc quyền và tiến hành các chiến dịch phá hoại dữ liệu. Sự việc ghi nhận các đợt tấn công nhắm vào nhiều tổ chức từ cuối tháng 10 năm 2026.

Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ đã bổ sung một lỗ hổng nghiêm trọng trên phần mềm trò chuyện trực tuyến UnrealIRCd vào danh mục khai thác thực tế sau các báo cáo tấn công mạng. Lỗi này cho phép kẻ tấn công thực thi lệnh tùy ý với quyền hạn máy chủ.

PostgreSQL đã phát hành bản cập nhật xử lý 52 lỗ hổng bảo mật, trong đó có lỗi cho phép người dùng cơ sở dữ liệu có quyền tạo đối tượng chạy mã trên máy chủ. Để được bảo vệ đầy đủ trước lỗi này, quản trị viên còn phải dựng lại các tiện ích mở rộng viết bằng C đã cài đặt.

Một lỗ hổng bảo mật định danh CVE-2026-119618 vừa được phát hiện trong mô đun mod_http2 của máy chủ HTTP Apache, tạo kẽ hở cho phép kẻ tấn công chưa xác thực thực thi mã từ xa trên các hệ thống bật giao thức này.

Google vừa phát hành bản cập nhật khẩn cấp để vá chín lỗ hổng bảo mật trên trình duyệt Chrome, trong đó bao gồm một lỗi bộ nhớ nguy hiểm đang bị kẻ xấu lợi dụng trong các cuộc tấn công thực tế. Đây là lỗ hổng zero-day thứ tám trên trình duyệt này được ghi nhận bị khai thác từ đầu năm 2026.

Một lỗ hổng bảo mật nghiêm trọng trên hệ điều hành Android vừa được công bố công khai, mang tên “SMS of Death”. Lỗ hổng này cho phép kẻ tấn công từ xa làm gián đoạn kết nối di động, ngắt cuộc gọi đang diễn ra (kể cả cuộc gọi khẩn cấp) chỉ bằng cách gửi một tin nhắn SMS đặc biệt, mà nạn nhân hoàn toàn không cần thực hiện bất kỳ thao tác nào. Lỗ hổng được theo dõi với mã CVE-2026-58882.

Lỗ hổng SMS of Death làm sập sóng, treo máy Android chỉ bằng tin nhắn, anh em cập nhật bản vá ngay Nhà nghiên cứu bảo mật Mark Blaszczyk vừa công bố lỗ hổng CVE-2026-58882, được đặt tên SMS of Death, cho phép kẻ xấu làm crash điện thoại Android từ xa chỉ bằng một tin nhắn chế sẵn, người nhận không cần bấm gì. Lỗi nằm ở cách Android xử lý tin WAP Push, loại tin chạy ngầm, làm sập kết nối di động và ngắt cả cuộc gọi đang diễn ra, kể cả gọi khẩn cấp. Khoảng 20 tin là đủ làm máy kẹt vòng khởi động lại.

# 'Tháng 10 đen tối' của an ninh mạng 10 ngày cuối tháng 10 đang được xem là "cơn ác mộng" của lĩnh vực an ninh mạng, với hàng loạt lỗ hổng và vụ xâm nhập hệ thống được ghi nhận. *Guardian* và *Business Insider* cùng gọi đây là "tháng 10 đen tối", trong khi nhiều chuyên gia khác cảnh báo mọi thứ thực ra chỉ mới bắt đầu. PHP2Shell, tên gọi chung của hai lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ lập trình PHP, nhanh chóng trở thành mục tiêu của các chiến dịch khai thác, sau khi thông tin bị rò rỉ ngày 21/10.

# Lỗ hổng PHP2Shell - khi AI làm đảo lộn giới an ninh mạng Hai lỗ hổng PHP2Shell đã tồn tại từ lâu và gần như không bị phát hiện, cho đến khi AI giúp phơi bày chúng ra ánh sáng. Ngày 21/10, PHP Foundation, tổ chức phi lợi nhuận đứng sau ngôn ngữ lập trình PHP, công bố hai lỗ hổng bảo mật mã CVE-2026-109618 và CVE-2026-109619 (gọi chung là PHP2Shell) đang tồn tại trên nền tảng kèm bản cập nhật. Cả hai có mức độ nghiêm trọng rất cao 9,2/10 điểm, tức có thể giúp hacker thực thi mã từ xa, chạy lệnh độc hại trên máy chủ bị ảnh hưởng.

The PHP Foundation vừa phát hành bản vá bảo mật khẩn cấp vào lúc 14:00 UTC ngày 21 tháng 10 để giải quyết hai lỗ hổng trong lõi PHP, mỗi ổ được đánh giá CVSS v4.0 = 9.2.