Lỗ hổng thực thi mã từ xa trên Apache Roller đang bị khai thác thực tế
Tóm lược nhanh
“Nền tảng blog Java Apache Roller dính lỗi bảo mật nghiêm trọng cho phép kẻ tấn công thực...”
Ý chính
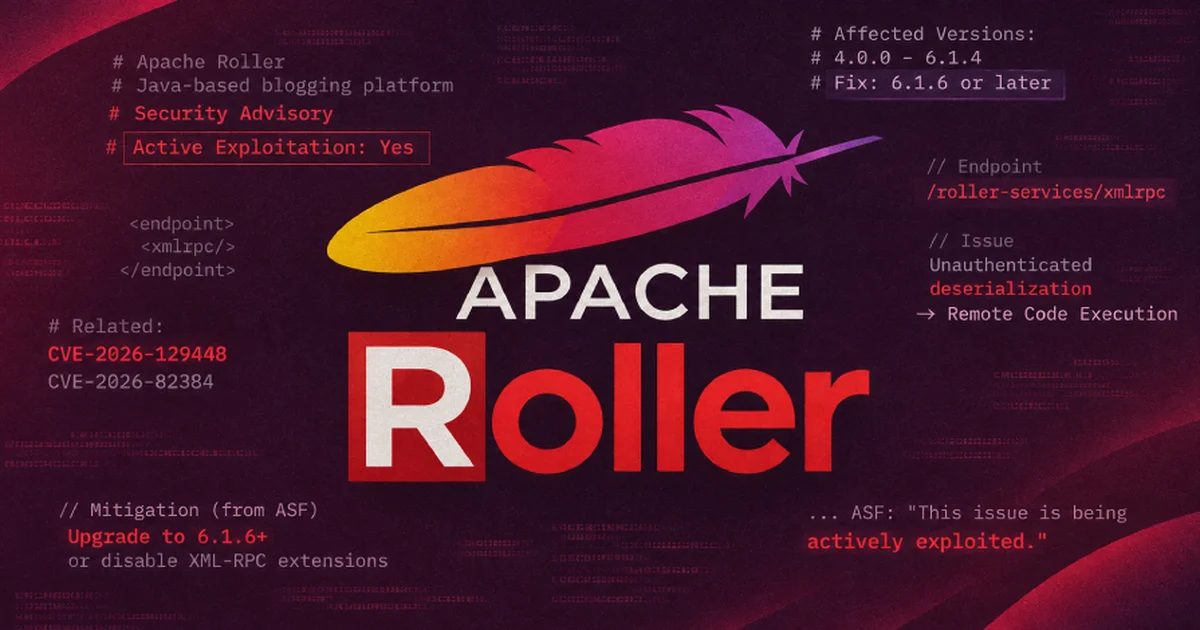
- 1.Lỗ hổng mang mã CVE-2026-129448 với điểm số CVSS tối đa là 9,8 xuất phát từ quá trình giải tuần tự hóa dữ liệu không được xác thực tại cổng XML-RPC.
- 2.Theo thông báo từ Apache Software Foundation, điểm yếu này đang bị tận dụng trong các chiến dịch tấn công thực tế trên không gian mạng.
- 3.Các phiên bản phần mềm từ 4.0.0 đến 6.1.4 chịu ảnh hưởng trực tiếp do cổng XML-RPC chấp nhận kiểu dữ liệu mở rộng trước khi kiểm tra định danh người gửi.
- 4.Quản trị viên hệ thống được khuyến nghị nâng cấp lên phiên bản 6.1.6 trở lên hoặc điều chỉnh tệp cấu hình để vô hiệu hóa tính năng XML-RPC.
Nền tảng blog Java Apache Roller dính lỗi bảo mật nghiêm trọng cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực. Tổ chức Apache Software Foundation khuyến nghị người dùng nhanh chóng cập nhật phiên bản hoặc vô hiệu hóa tính năng liên quan.
Chi tiết sự cố & Diễn biến kỹ thuật
Lỗ hổng mang mã CVE-2026-129448 với điểm số CVSS tối đa là 9,8 xuất phát từ quá trình giải tuần tự hóa dữ liệu không được xác thực tại cổng XML-RPC.
Theo thông báo từ Apache Software Foundation, điểm yếu này đang bị tận dụng trong các chiến dịch tấn công thực tế trên không gian mạng.
Các phiên bản phần mềm từ 4.0.0 đến 6.1.4 chịu ảnh hưởng trực tiếp do cổng XML-RPC chấp nhận kiểu dữ liệu mở rộng trước khi kiểm tra định danh người gửi.
Quản trị viên hệ thống được khuyến nghị nâng cấp lên phiên bản 6.1.6 trở lên hoặc điều chỉnh tệp cấu hình để vô hiệu hóa tính năng XML-RPC.
Đánh giá mức độ rủi ro & Tác động
Lỗi giải tuần tự hóa trong các điểm cuối dịch vụ web tiếp tục là mục tiêu ưa thích của tin tặc vì chúng cho phép vượt qua các lớp kiểm tra xác thực ban đầu để chiếm quyền hệ thống.
Việc vô hiệu hóa tính năng qua giao diện quản trị là chưa đủ ở các phiên bản cũ, đòi hỏi người quản trị phải can thiệp trực tiếp vào tệp cấu hình hệ thống.
Khuyến nghị an toàn & Điều cần theo dõi
Apache Software Foundation chưa công bố chi tiết về phương thức kỹ thuật mà kẻ tấn công đang sử dụng hay danh tính các nạn nhân bị nhắm mục tiêu.