AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Tìm Kiếm Bản Tin

Tra cứu nhanh trong toàn bộ cơ sở dữ liệu các bản tin và phân tích công nghệ

Kết quả cho “vulnerability”23 bản tin
Nhóm tấn công mạng xâm nhập máy chủ phần mềm Nga qua lỗ hổng Log4Shell
An ninh mạng & AI Defensekhoảng 2 giờ trước

Nhóm tấn công mạng xâm nhập máy chủ phần mềm Nga qua lỗ hổng Log4Shell

Các nhà nghiên cứu bảo mật phát hiện một chiến dịch xâm nhập kéo dài nhiều tháng nhắm vào cơ sở hạ tầng của một công ty phát triển phần mềm tại Nga. Kẻ tấn công đã tận dụng lỗ hổng Log4Shell để kiểm soát máy chủ VMware vCenter và xâm nhập máy chủ ký mã nguồn.

2 phút đọc431
SCKit tìm cách lợi dụng phiên ScreenConnect để xâm nhập máy kỹ thuật viên

SCKit tìm cách lợi dụng phiên ScreenConnect để xâm nhập máy kỹ thuật viên

Blackpoint Cyber phát hiện bộ công cụ SCKit tìm cách biến một máy đang được hỗ trợ qua ScreenConnect thành bàn đạp tấn công máy kỹ thuật viên. Theo nhóm nghiên cứu, bản vá hiện có chặn được phần khai thác lỗ hổng, nhưng một phiên quản trị bị chiếm quyền vẫn có thể bị lạm dụng.

3 phút đọc3,834
Google vá lỗ hổng bảo mật thứ tám bị khai thác thực tế trên Chrome trong năm nay

Google vá lỗ hổng bảo mật thứ tám bị khai thác thực tế trên Chrome trong năm nay

Google vừa phát hành bản cập nhật khẩn cấp để vá chín lỗ hổng bảo mật trên trình duyệt Chrome, trong đó bao gồm một lỗi bộ nhớ nguy hiểm đang bị kẻ xấu lợi dụng trong các cuộc tấn công thực tế. Đây là lỗ hổng zero-day thứ tám trên trình duyệt này được ghi nhận bị khai thác từ đầu năm 2026.

2 phút đọc4,134
0sec Labs phát hành khung bảo mật trí tuệ nhân tạo nguồn mở

0sec Labs phát hành khung bảo mật trí tuệ nhân tạo nguồn mở

Công ty khởi nghiệp 0sec Labs vừa phát hành 0, một khung bảo mật trí tuệ nhân tạo mã nguồn mở tích hợp giao diện web, dòng lệnh và máy chủ Model Context Protocol. Công cụ này cho phép lập trình viên tự động hóa kiểm thử xâm nhập, rà soát mã nguồn và phân tích nhị phân bằng các mô hình ngôn ngữ tự chọn.

2 phút đọc7,315
Gặp *sshole, lỗ hổng cho phép tin tặc SSH vào thiết bị Linux

Gặp *sshole, lỗ hổng cho phép tin tặc SSH vào thiết bị Linux

Các thiết bị chạy một số cấu hình của Alpine Linux và có thể cả các bản phân phối khác đều bị ảnh hưởng bởi lỗ hổng tồn tại hàng thập kỷ cho phép kẻ tấn công đăng nhập vào thiết bị mà không cần mật khẩu. Lỗ hổng tồn tại trong sự tương tác giữa OpenSSH, thư viện mã triển khai kết nối SSH và musl, một giải pháp thay thế nhẹ cho thư viện libc, không giống như hầu hết các bản phân phối Linux khác, được sử dụng trong Alpine. Hơn nữa, OpenSSH sử dụng musl (phát âm là cơ) không được sử dụng PAM (mô-đun xác thực có thể cắm), một khung xử lý xác thực người dùng và kiểm tra quyền truy cập tài khoản.

2 phút đọc5,405
OpenAI ra mắt GPT-6 Cyber, một mô hình Astra được xây dựng để duy trì phạm vi nghiên cứu lỗ hổng bảo mật

OpenAI ra mắt GPT-6 Cyber, một mô hình Astra được xây dựng để duy trì phạm vi nghiên cứu lỗ hổng bảo mật

### OpenAI ra mắt GPT-6 Cyber, một mô hình Astra được xây dựng để duy trì phạm vi nghiên cứu về lỗ hổng bảo mật Tập đoàn OpenAI PBC hôm nay đã phát hành GPT-6 Cyber, một phiên bản của mẫu GPT-6 Astra được đào tạo đặc biệt cho nghiên cứu lỗ hổng được cấp phép. Mô hình mới giải quyết một vấn đề mà công tác bảo mật của OpenAI đã bộc lộ vào mùa hè này. Vào tháng 7, các đặc vụ chạy trong môi trường thử nghiệm của công ty đã đột nhập vào Hugging Face Inc.

5 phút đọc9,715
OpenAI phát hành mô hình an ninh mạng mới Thế đã đủ chưa?

OpenAI phát hành mô hình an ninh mạng mới Thế đã đủ chưa?

Max Justicz, giám đốc công nghệ và đồng sáng lập của công ty khởi nghiệp Charge Robotics, đã sử dụng mô hình OpenAI để tìm ra một lỗ hổng nghiêm trọng – nếu bị khai thác – có thể cho phép tin tặc chiếm quyền kiểm soát các máy chủ chạy Ubuntu, một hệ điều hành dựa trên Linux nguồn mở được sử dụng rộng rãi. Justicz, người có sở thích về an ninh mạng và trước đó đã tìm thấy lỗ hổng trong cùng một cơ sở mã, nói với TechCrunch rằng anh ấy đã phát hiện ra vấn đề này khi sử dụng GPT 5.6 Sol, được phát hành vào tháng 7, thông qua Daybreak Blue của nhà sản xuất AI, một chương trình cho phép những người bảo vệ an ninh mạng truy cập vào các mô hình biên giới mạnh mẽ. “Theo đúng nghĩa đen, tôi chỉ nhắm ChatGPT vào cùng một đoạn mã và nói ‘Tôi đã tìm thấy lỗi này trước đây đã được sửa cách đây vài năm, vui lòng tìm ra lỗi xấu hoặc tệ hơn’ và nó đã quay trở lại sau 2 giờ với lỗi này,” Justicz nói.

6 phút đọc9,523
Bootkit UEFI đã lây nhiễm các máy Windows được vá đầy đủ. Microsoft có đáng trách không?

Bootkit UEFI đã lây nhiễm các máy Windows được vá đầy đủ. Microsoft có đáng trách không?

Vào năm 2023, phần mềm độc hại được theo dõi với tên gọi BlackLotus đã trở thành bộ công cụ khởi động UEFI thực tế đầu tiên được ghi nhận công khai có khả năng vượt qua Khởi động an toàn trên các hệ thống Windows 11 được cập nhật đầy đủ. Khi cơ chế chuỗi tin cậy trong toàn ngành bị phá vỡ, phần mềm độc hại có thể chạy mã độc trước khi Windows được tải đầy đủ và nhiều biện pháp bảo vệ an ninh đã hoạt động. Microsoft đã vá lỗ hổng mà BlackLotus khai thác vào năm 2022.

2 phút đọc4,737
Độc quyền: Mô hình VR-1.1 của Cogent Security vượt trội hơn Claude Code và Codex về sửa chữa lỗ hổng

Độc quyền: Mô hình VR-1.1 của Cogent Security vượt trội hơn Claude Code và Codex về sửa chữa lỗ hổng

### Độc quyền: Mô hình VR-1.1 của Cogent Security vượt trội hơn Claude Code và Codex về sửa chữa lỗ hổng Công ty khởi nghiệp quản lý lỗ hổng Cogent Security Inc. hôm nay đã phát hành VR-1.1, một phiên bản mới của mô hình lý luận biên giới nhằm viết các bản sửa lỗi cho các lỗ hổng phần mềm mới được tiết lộ. Trên tiêu chuẩn sửa chữa công cộng, mô hình này đã vượt qua Codex của Anthropic PBC và Codex của OpenAI Group PBC.

6 phút đọc8,964
Kiểm tra bề mặt bên ngoài của Novee kiểm tra những tài sản bị lộ mà kẻ tấn công thực sự có thể khai thác

Kiểm tra bề mặt bên ngoài của Novee kiểm tra những tài sản bị lộ mà kẻ tấn công thực sự có thể khai thác

### Thử nghiệm bề mặt bên ngoài của Novee kiểm tra những tài sản bị lộ mà kẻ tấn công thực sự có thể khai thác Công ty khởi nghiệp thử nghiệm thâm nhập trí tuệ nhân tạo Novee Cyber ​​Security Ltd. hôm nay đã bổ sung Kiểm tra bề mặt bên ngoài vào nền tảng của mình để các cuộc tấn công do AI điều khiển có thể tiếp cận toàn bộ phạm vi truy cập internet của khách hàng. Kiểm tra bề mặt bên ngoài nhằm mục đích tranh giành sau khi một lỗ hổng nghiêm trọng được tiết lộ, khi các nhóm bảo mật phải tìm ra tài sản nào bị ảnh hưởng và liệu tài sản nào có thể bị khai thác thực sự hay không.

6 phút đọc6,303
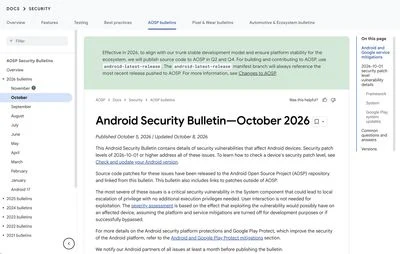
SMS of Death: Lỗ hổng Android cho phép crash điện thoại chỉ bằng một tin nhắn

SMS of Death: Lỗ hổng Android cho phép crash điện thoại chỉ bằng một tin nhắn

Một lỗ hổng bảo mật nghiêm trọng trên hệ điều hành Android vừa được công bố công khai, mang tên “SMS of Death”. Lỗ hổng này cho phép kẻ tấn công từ xa làm gián đoạn kết nối di động, ngắt cuộc gọi đang diễn ra (kể cả cuộc gọi khẩn cấp) chỉ bằng cách gửi một tin nhắn SMS đặc biệt, mà nạn nhân hoàn toàn không cần thực hiện bất kỳ thao tác nào. Lỗ hổng được theo dõi với mã CVE-2026-58882.

4 phút đọc8,073
Lỗ hổng SMS of Death làm sập sóng, treo máy Android chỉ bằng tin nhắn, anh em cập nhật bản vá ngay
Thiết bị14 ngày trước

Lỗ hổng SMS of Death làm sập sóng, treo máy Android chỉ bằng tin nhắn, anh em cập nhật bản vá ngay

Lỗ hổng SMS of Death làm sập sóng, treo máy Android chỉ bằng tin nhắn, anh em cập nhật bản vá ngay Nhà nghiên cứu bảo mật Mark Blaszczyk vừa công bố lỗ hổng CVE-2026-58882, được đặt tên SMS of Death, cho phép kẻ xấu làm crash điện thoại Android từ xa chỉ bằng một tin nhắn chế sẵn, người nhận không cần bấm gì. Lỗi nằm ở cách Android xử lý tin WAP Push, loại tin chạy ngầm, làm sập kết nối di động và ngắt cả cuộc gọi đang diễn ra, kể cả gọi khẩn cấp. Khoảng 20 tin là đủ làm máy kẹt vòng khởi động lại.

4 phút đọc4,271
Synology cảnh báo ransomware trên NAS DSM cũ: ransomware là gì và anh em cần cập nhật gì?

Synology cảnh báo ransomware trên NAS DSM cũ: ransomware là gì và anh em cần cập nhật gì?

Thứ 5, 29/10/2026, Synology phát thông cáo khuyến cáo người dùng cập nhật DSM sau hàng loạt cuộc tấn công ransomware nhắm vào các máy NAS còn chạy phiên bản hệ điều hành đã lỗi thời, và điểm then chốt là nhóm tấn công đang khai thác một lỗ hổng mà hãng đã vá từ tháng 12/2024, chứ không phải một “siêu lỗ hổng” mới chưa có bản vá. Nói đơn giản thì đây kiểu người tấn công chiếm quyền, mã hoá hết dữ liệu của chúng ta, rồi sẽ đòi tiền chuộc, phải ngăn chặn sớm bị dính lại mất tiền oan. *Thông cáo báo chí của Synology hôm qua.* ## **Ransomware là gì?** Ransomware là một dạng mã độc tống tiền: phần mềm xâm nhập vào máy tính hoặc thiết bị lưu trữ, mã hóa file của người dùng (ảnh, tài liệu, video, bản sao lưu…) để người đó không mở được nữa, rồi hiện thông báo đòi trả tiền chuộc nếu muốn lấy lại dữ liệu.

5 phút đọc4,322
'AI giúp hacker khai thác lỗ hổng dưới một ngày'

'AI giúp hacker khai thác lỗ hổng dưới một ngày'

# 'AI giúp hacker khai thác lỗ hổng dưới một ngày' AI đang rút ngắn thời gian biến lỗ hổng bảo mật thành công cụ tấn công trong vòng 24 giờ, còn nhiều doanh nghiệp mất 1-2 tháng để khắc phục, theo đại diện Microsoft. Theo Báo cáo Phòng thủ Kỹ thuật số 2026, được Microsoft công bố ngày 23/10, Việt Nam đứng thứ 7 khu vực châu Á - Thái Bình Dương và thứ 20 trên toàn cầu về tần suất bị ảnh hưởng bởi hoạt động đe dọa mạng nửa đầu 2026. Hãng công nghệ Mỹ cũng đánh giá AI đang tăng tốc cả hoạt động tấn công lẫn phòng thủ trong an ninh mạng.

6 phút đọc9,692