AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

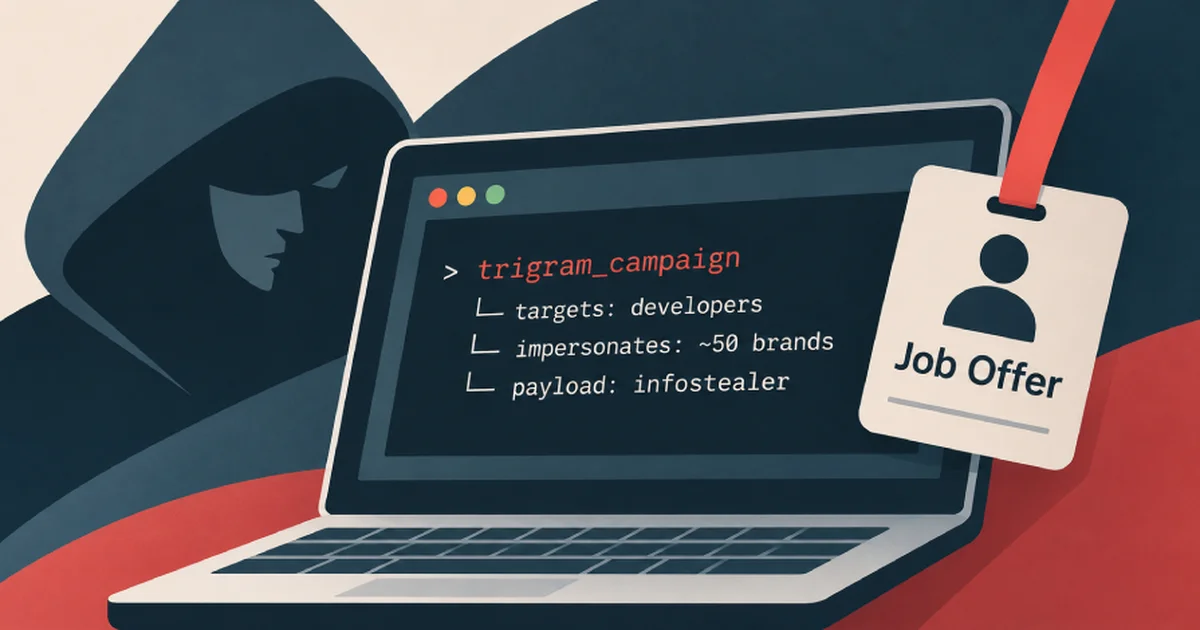
Chiến dịch độc hại Trigram giả mạo khoảng năm mươi thương hiệu trí tuệ nhân tạo và blockchain
Ban biên tập AIINEWS•security
18 tháng 11, 2026•2 phút đọc
Chiến dịch độc hại Trigram giả mạo khoảng năm mươi thương hiệu trí tuệ nhân tạo và blockchain

Tóm lược nhanh

“Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Trigram quy mô lớn chuyên mạo danh hàng...”

Ý chính

  • 1.Chiến dịch mang tên Trigram mạo danh khoảng năm mươi thương hiệu trong lĩnh vực trí tuệ nhân tạo và blockchain nhằm đánh lừa các nhà phát triển tự thực thi mã độc đánh cắp thông tin.
  • 2.Hạ tầng của chiến dịch hội tụ ba kịch bản xã hội gồm tuyển dụng, hội nghị và theo dõi gói hàng, cùng với việc xâm phạm chuỗi cung ứng phần mềm và các kho lưu trữ mã nguồn bị tiêm mã độc.
  • 3.Hoạt động này cho thấy nhiều điểm tương đồng với các nhóm xâm nhập liên kết với Triều Tiên như Kimsuky và UNK_DeadDrop, đặc biệt qua các mồi nhử tuyển dụng và kỹ thuật tấn công.
  • 4.Công ty an ninh mạng Stormshield đã công bố báo cáo phân tích chi tiết về hạ tầng quản lý, bảng điều khiển theo dõi nạn nhân và cơ sở phân phối email của chiến dịch này.

Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Trigram quy mô lớn chuyên mạo danh hàng chục thương hiệu trí tuệ nhân tạo và blockchain nhằm đánh cắp thông tin từ các nhà phát triển phần mềm. Chiến dịch này sử dụng nhiều kịch bản xã hội thông minh cùng hạ tầng quản lý trung tâm để phát tán mã độc tống tiền và thu thập dữ liệu nhạy cảm.

Chi tiết sự cố & Diễn biến kỹ thuật

Chiến dịch mang tên Trigram mạo danh khoảng năm mươi thương hiệu trong lĩnh vực trí tuệ nhân tạo và blockchain nhằm đánh lừa các nhà phát triển tự thực thi mã độc đánh cắp thông tin.

Hạ tầng của chiến dịch hội tụ ba kịch bản xã hội gồm tuyển dụng, hội nghị và theo dõi gói hàng, cùng với việc xâm phạm chuỗi cung ứng phần mềm và các kho lưu trữ mã nguồn bị tiêm mã độc.

Hoạt động này cho thấy nhiều điểm tương đồng với các nhóm xâm nhập liên kết với Triều Tiên như Kimsuky và UNK_DeadDrop, đặc biệt qua các mồi nhử tuyển dụng và kỹ thuật tấn công.

Công ty an ninh mạng Stormshield đã công bố báo cáo phân tích chi tiết về hạ tầng quản lý, bảng điều khiển theo dõi nạn nhân và cơ sở phân phối email của chiến dịch này.

Đánh giá mức độ rủi ro & Tác động

Việc kết hợp nhiều kênh phát tán ban đầu từ cổng thông tin tuyển dụng giả mạo đến các tệp mã nguồn bị can thiệp cho thấy mức độ tự động hóa và chuyên nghiệp hóa cao trong các chiến dịch tấn công nhắm vào nhà phát triển.

Việc lạm dụng các dịch vụ hợp pháp như GitHub, GitLab và các nhà cung cấp email uy tín giúp mã độc ngụy trang lưu lượng truy cập, qua đó làm giảm hiệu quả của các biện pháp phòng thủ truyền thống.

Khuyến nghị an toàn & Điều cần theo dõi

Quy mô thiệt hại chính xác đối với các tổ chức và cá nhân bị ảnh hưởng trên toàn cầu vẫn chưa được công bố đầy đủ.

Danh tính thực sự của các cá nhân đứng sau chiến dịch vẫn dựa trên đánh giá trùng lặp kỹ thuật thay vì bằng chứng pháp lý trực tiếp.

Bài viết được thẩm định, biên tập và xuất bản độc lập bởi Ban biên tập AIINEWS
Đã kiểm chứng 3 lớp
Tiêu chuẩn biên tập
Chia sẻ bài phân tích này:
Góc nhìn mở rộng & Đột phá công nghệ

Các phân tích & Tiêu điểm liên quan

Hiển thị 8 bài phân tích tuyển chọn
Elon Musk: Tác nhân AI sẽ hack hệ thống để kiếm tiền cho chính chúng

Elon Musk: Tác nhân AI sẽ hack hệ thống để kiếm tiền cho chính chúng

# Elon Musk: Tác nhân AI sẽ hack hệ thống để kiếm tiền cho chính chúng Sau thông tin Binance bị tin tặc đánh cắp 6,3 tỷ USD tiền số, Elon Musk bình luận tác nhân AI có thể làm điều tương tự trong tương lai. Sàn giao dịch tiền điện tử Binance hôm 29/10 bị tin tặc tấn công, ước tính ảnh hưởng đến số tài sản trị giá khoảng 6,3 tỷ USD. Dữ liệu blockchain chỉ ra, phần lớn số tiền bị rút trong khoảng 20 phút, bắt đầu từ 20h05 ngày 29/10 (3h ngày 30/10 giờ Hà Nội), bao gồm Ethereum, Bitcoin, Tron, Solana, và chuyển đến nhiều địa chỉ do cùng một nhóm tấn công kiểm soát.

5 phút đọc8,034
Satya Nadella cảnh báo hạ tầng trọng yếu khó vá lỗi trước nguy cơ tấn công mạng hỗ trợ bởi trí tuệ nhân tạo

Satya Nadella cảnh báo hạ tầng trọng yếu khó vá lỗi trước nguy cơ tấn công mạng hỗ trợ bởi trí tuệ nhân tạo

Giám đốc điều hành Microsoft Satya Nadella cảnh báo nhiều phần mềm và thiết bị phần cứng trọng yếu hiện không thể vá lỗi. Tình trạng này đặt ra những thách thức nghiêm trọng về an ninh trong bối cảnh các cuộc tấn công mạng sử dụng trí tuệ nhân tạo ngày càng gia tăng.

2 phút đọc4,939
Lỗ hổng phpAfterShell đe dọa phiên PHP ra sao và cách vá
An ninh mạng & AI Defensekhoảng 1 giờ trước

Lỗ hổng phpAfterShell đe dọa phiên PHP ra sao và cách vá

Các nhà phát triển PHP đã phát hành bản vá cho một lỗ hổng trọng yếu định danh CVE-2026-126714 có khả năng cho phép kẻ tấn công thực thi mã từ xa thông qua cơ chế lưu trữ phiên làm việc mặc định. Lỗi này xuất phát từ việc ghi tệp phiên bị ngắt quãng kết hợp với dữ liệu không an toàn.

2 phút đọc511
Một lỗ hổng thiết kế trong liên kết chia sẻ làm lộ cuộc trò chuyện cá nhân của người dùng với Muse của Meta
Công nghệ toàn cảnh29 ngày trước

Một lỗ hổng thiết kế trong liên kết chia sẻ làm lộ cuộc trò chuyện cá nhân của người dùng với Muse của Meta

Các nhà nghiên cứu cho biết hôm thứ Hai rằng Muse, tác nhân AI đa năng mới của Meta, có thể tiết lộ thông tin nhạy cảm khi người dùng chia sẻ cuộc trò chuyện thông qua các liên kết web. Trả lời câu hỏi của Ars về hành vi này, Meta cho biết họ đang tạm dừng tính năng chia sẻ trong...

2 phút đọc3,823
Chiến dịch độc hại Trigram giả mạo khoảng năm mươi thương hiệu trí... | AIINEWS