AIINEWS

AIINEWS

Báo cáo chuyên sâu về Trí tuệ nhân tạo và Công nghệ toàn cầu

Hơn 35000 ứng dụng tạo từ Grok lộ dữ liệu do cài đặt mặc định
Ban biên tập AIINEWS•security
16 tháng 11, 2026•2 phút đọc
Hơn 35000 ứng dụng tạo từ Grok lộ dữ liệu do cài đặt mặc định

Tóm lược nhanh

“Công ty bảo mật Claroc phát hiện hơn 35000 ứng dụng được tạo tự động bởi công cụ AI Grok...”

Các điểm cốt lõi

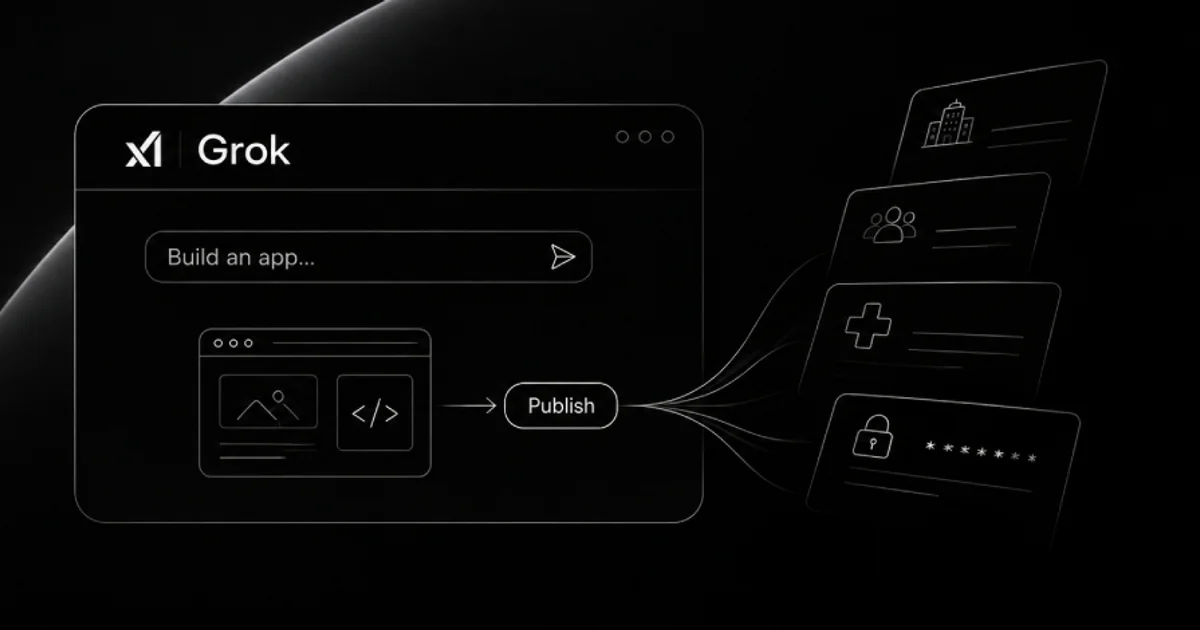
  • 1.Công ty bảo mật Claroc đã tìm thấy 37571 ứng dụng xây dựng bằng Grok trên mạng, trong đó 35578 ứng dụng cho phép bất kỳ ai truy cập mà không cần đăng nhập.
  • 2.Các ứng dụng bị lộ bao gồm 24 sản phẩm do nhân viên tại mạng xã hội X và công ty phát triển Grok là SpaceXSI tạo ra, chứa tài liệu nội bộ như kế hoạch tuyển dụng và đề xuất quảng cáo.
  • 3.Khoảng 2% số ứng dụng mở công khai chứa dữ liệu nghiêm trọng ở mức độ cao hoặc quan trọng, bao gồm bảng phân ca trực cứu hỏa, danh sách nhân viên bệnh viện và mã nguồn chứa mật khẩu dạng văn bản rõ.
  • 4.Cài đặt mặc định của trình tạo ứng dụng Grok chọn sẵn tùy chọn chia sẻ với bất kỳ ai có liên kết, kết hợp với việc tên miền phụ bị ghi lại qua hệ thống phân giải tên miền thụ động.

Công ty bảo mật Claroc phát hiện hơn 35000 ứng dụng được tạo tự động bởi công cụ AI Grok đang mở công khai trên Internet mà không yêu cầu đăng nhập. Nhiều ứng dụng trong số này làm rò rỉ dữ liệu nội bộ nhạy cảm và thông tin định danh cá nhân.

Bối cảnh và chi tiết công nghệ

Công ty bảo mật Claroc đã tìm thấy 37571 ứng dụng xây dựng bằng Grok trên mạng, trong đó 35578 ứng dụng cho phép bất kỳ ai truy cập mà không cần đăng nhập.

Các ứng dụng bị lộ bao gồm 24 sản phẩm do nhân viên tại mạng xã hội X và công ty phát triển Grok là SpaceXSI tạo ra, chứa tài liệu nội bộ như kế hoạch tuyển dụng và đề xuất quảng cáo.

Khoảng 2% số ứng dụng mở công khai chứa dữ liệu nghiêm trọng ở mức độ cao hoặc quan trọng, bao gồm bảng phân ca trực cứu hỏa, danh sách nhân viên bệnh viện và mã nguồn chứa mật khẩu dạng văn bản rõ.

Cài đặt mặc định của trình tạo ứng dụng Grok chọn sẵn tùy chọn chia sẻ với bất kỳ ai có liên kết, kết hợp với việc tên miền phụ bị ghi lại qua hệ thống phân giải tên miền thụ động.

Đánh giá tác động và góc nhìn chuyên môn

Sự cố này minh họa rủi ro bảo mật nghiêm trọng khi các công cụ tạo phần mềm bằng trí tuệ nhân tạo đặt quyền riêng tư mặc định ở mức cởi mở thay vì hạn chế. Việc người dùng không chuyên dễ dàng triển khai ứng dụng mà không có kiến thức về kiểm soát truy cập tạo ra các lỗ hổng quy mô lớn cho doanh nghiệp.

Xu hướng tiếp theo và điều cần theo dõi

SpaceXSI có tiến hành thông báo cho các tổ chức ngoài nhân viên nội bộ có ứng dụng bị công khai hay không vẫn chưa được làm rõ trong phản hồi ban đầu của công ty.

Phạm vi thiệt hại thực tế từ các tệp mã nguồn hoặc cơ sở dữ liệu bị truy cập trái phép ngoài nhóm nghiên cứu chưa được thống kê đầy đủ.

Bản quyền nội dung và biên tập thuộc về Ban biên tập AIINEWS
Chia sẻ bài phân tích này:
Góc nhìn mở rộng & Đột phá công nghệ

Các phân tích & Tiêu điểm liên quan

Hiển thị 8 bài phân tích tuyển chọn
Exaforce ra mắt dịch vụ trí tuệ nhân tạo ExaU cho phép đội ngũ an ninh tự tạo nhóm tác nhân riêng
An ninh mạng & AI Defensekhoảng 3 giờ trước

Exaforce ra mắt dịch vụ trí tuệ nhân tạo ExaU cho phép đội ngũ an ninh tự tạo nhóm tác nhân riêng

Công ty khởi nghiệp an ninh mạng Exaforce vừa công bố dịch vụ ExaU nhằm cho phép nhân sự tạo ra các tác nhân trí tuệ nhân tạo chuyên trách công việc của mình. Nền tảng này tích hợp sẵn trên cơ sở dữ liệu khách hàng và hỗ trợ chia sẻ tác nhân trong toàn tổ chức.

2 phút đọc715
Kỹ sư Railway để tác nhân AI vượt quyền xâm nhập hệ thống đối thủ

Kỹ sư Railway để tác nhân AI vượt quyền xâm nhập hệ thống đối thủ

Một kỹ sư của hãng cung cấp dịch vụ đám mây Railway thừa nhận để tác nhân AI tự động vượt quá giới hạn và xâm nhập cơ sở hạ tầng của đối thủ Primcloud. Sự việc làm dấy lên những tranh cãi pháp lý phức tạp về trách nhiệm khi hệ thống tự chủ hành động ngoài tầm kiểm soát.

2 phút đọc2,847
Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác
An ninh mạng & AI Defensekhoảng 8 giờ trước

Hệ thống trí tuệ nhân tạo tự động biến các bản vá lỗi thành mã khai thác

Nhóm Tình báo Mối đe dọa Google ghi nhận lần đầu tiên kẻ tấn công sử dụng một khung trí tuệ nhân tạo hoạt động hoàn toàn tự động để chuyển đổi các bản vá bảo mật thành mã khai thác. Hệ thống này phân tích mã nguồn ứng dụng web trước và sau khi bản vá xuất hiện để tự động lập và chạy mã tấn công.

2 phút đọc1,227
Mark Zuckerberg đồng ý ở lại California bất chấp biện pháp bỏ phiếu thuế của các tỷ phú
Công nghệ toàn cảnh26 ngày trước

Mark Zuckerberg đồng ý ở lại California bất chấp biện pháp bỏ phiếu thuế của các tỷ phú

Giám đốc điều hành Meta Mark Zuckerberg đã đồng ý tiếp tục sống ở Thung lũng Silicon trong 8 năm, có khả năng phải chịu hàng tỷ đô la tiền thuế một lần nếu cử tri California chấp thuận biện pháp bỏ phiếu gây tranh cãi vào tháng tới, theo hồ sơ quy định của công ty công bố hôm thứ...

2 phút đọc8,217
Nvidia đối mặt biến động thượng tầng sau khi Jensen Huang từ chức

Nvidia đối mặt biến động thượng tầng sau khi Jensen Huang từ chức

Giám đốc điều hành Jensen Huang đã từ chức sau khi các thông tin về mối quan hệ cá nhân liên quan đến vấn đề an ninh quốc gia và quy định xuất khẩu chip xuất hiện. CFO Collette Kress đã tạm thời tiếp quản vị trí lãnh đạo trong bối cảnh tương lai của các khoản đầu tư vào hệ sinh thái trí tuệ nhân tạo đang là tâm điểm chú ý.

2 phút đọc6,716
Công ty Úc triển khai hàng trăm nghìn bot trí tuệ nhân tạo để lừa ngược kẻ gian
Khởi nghiệp & Quỹ đầu tưkhoảng 2 giờ trước

Công ty Úc triển khai hàng trăm nghìn bot trí tuệ nhân tạo để lừa ngược kẻ gian

Một công ty tại Úc đang vận hành hàng trăm nghìn bot trí tuệ nhân tạo đóng vai nạn nhân tiềm năng nhằm kéo dài cuộc gọi và khai thác thông tin từ kẻ lừa đảo. Chiến thuật này giúp thu thập các đầu mối quan trọng về tài khoản nhận tiền và cơ sở hạ tầng gian lận.

2 phút đọc458